
AWSインシデントレスポンスとNIST 800-61r3・封じ込め実測|セキュリティの柱 Part 11
目次
AWS Well-Architected Framework セキュリティの柱で 10 番目の領域「SEC 10」を読み解きます。英語最新版の 5 つと日本語版の旧 8 つのBP(ベストプラクティス)の構成差と、組織基盤やワークロードの責任分担を確認しました。あわせて NIST SP 800-61 Rev. 3 など主要フレームワークとの対応を整理しています。さらに東京リージョンで EC2 隔離とネットワーク ACL(NACL)の挙動、証跡保全、IAM セッション失効と Permissions Boundary を実測しました。自動点検スクリプトの動作も検証しています。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 11 です。対象読者は AWS を実務で運用している中級エンジニアを想定しています。最終更新は 2026 年 11 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
- Part 9: 保管中のデータ保護編(SEC 8)
- Part 10: 転送中のデータ保護編(SEC 9)
- Part 11: インシデントレスポンス編(SEC 10)(本記事)
この記事でわかること
- 国内の被害傾向と、法定期限(速報 3〜5 日目安、確報 30 または 60 日)に基づく事前準備(国内の被害傾向と法定期限が求める事前準備の節)
- 英語最新版の SEC 10 と日本語版旧版の違い、および組織基盤との責任分担(SEC 10 の英語最新版と日本語版の違い、FND05 との責任分担の節)
- CSF 2.0 や MITRE ATT&CK との接続(NIST SP 800-61 Rev. 3 など有名フレームワークと SEC 10 の対応地図の節)
- EC2 隔離の挙動差や証跡保全の順序、IAM 失効と Permissions Boundary の実測結果(EC2 隔離から Permissions Boundary 設計までの 4 節)
- 自動点検の設計、AWS Security Incident Response の料金や自前手順との使い分け(事前準備の逸脱検知とマネージドサービスの 2 節)
はじめに
こんにちは、クラウドビルダーズのよこたです。
これまでに Part 5(検出編)でログと脅威検出を、Part 6(ネットワーク保護編)で VPC の通信制御を確かめました。Part 7(コンピューティングの保護編)では Systems Manager(SSM)による運用とクリーンな再構築を扱っています。前回の Part 10(転送中のデータ保護編)でデータ保護 3 部作を終え、今回が SEC 10(インシデントレスポンス編)です。
実務で AWS を運用していると、予防と検出の仕組みを整えた段階で一息つきたくなります。GuardDuty を有効化し、バックアップを取り、EC2 を隔離用のセキュリティグループ(SG)へ付け替える手順や IAM のアクセスキーを無効化する手順書も用意しました。では、それだけで AWS のインシデントレスポンス(インシデント対応。以下 IR)は備えられたと言い切ってよいのでしょうか。
もう 1 つ、現場でよく迷うのが外部の基準との関係です。社内のセキュリティ規程や監査対応では、NIST SP 800-61 Rev. 3 や MITRE ATT&CK、ISO/IEC 27035 といった有名フレームワークの名前が挙がります。こうした枠組みと AWS の SEC 10 はどうつながり、どこを AWS の設計や手順へ落とし込めばよいのでしょうか。
国内の被害傾向と法定期限が求める事前準備
インシデントレスポンスの設計を後回しにできない背景は、国内の公的統計と法定報告の期限に表れています。2025 年から 2026 年にかけて公表された一次資料を 2026 年 11 月 22 日時点で確認しました。
警察庁の統計(令和 7 年版および令和 8 年上半期版、正誤表確認済)によると、ランサムウェア被害の報告件数は令和 7 年(2025 年通年)が 226 件でした。令和 8 年上半期(2026 年 1 月から 6 月)は 123 件にのぼり、半期統計の開始以降で最多です。IPA の『情報セキュリティ 10 大脅威 2026』でも、組織向けの 1 位はランサム攻撃による被害となっています。
警察庁統計の設問別内訳を並べると、復旧の難しさと準備不足の実態が見えます。
| 項目 | 令和 7 年(有効回答内訳) | 令和 8 年上半期(有効回答内訳) |
|---|---|---|
| 二重恐喝型 | 88.9%(136/153 件) | 92.4%(61/66 件) |
| 調査と復旧の費用総額 1,000 万円以上 | 51.7%(46/89 件) | 60.0%(21/35 件) |
| 確認時点で復旧中 | 23.4%(25/107 件) | 27.1%(13/48 件) |
| バックアップ取得あり | 90.5%(105/116 件) | 88.0%(44/50 件) |
| バックアップから復元不可 | 79.8%(79/99 件) | 72.5%(29/40 件) |
| サイバー攻撃想定の BCP(事業継続計画)策定済 | 18.0%(20/111 件) | 13.3%(6/45 件) |
令和 7 年の復元不可 79 件のうち理由の回答があった 72 件では、66.7% がバックアップの暗号化、26.4% が運用の不備でした。ただし、設問ごとに有効回答の母数が異なり、未回答や対象期間の差も含まれます。この表の割合差だけで、被害全体の悪化傾向を断定するわけにはいきません。それでも、バックアップを取得していても復元できない事例が多数を占めている事実は重く受け止める必要があります。
インシデントの報告件数自体はランサムウェア以外でも高水準です。JPCERT/CC の統計では、FY2025 の報告件数が 74,096 件(前年度 46,038 件から 61% 増、調整 12,844 件)でした。FY2026 の Q1 は報告 14,056 件(調整 3,398 件)です。続く Q2 の報告件数は 12,932 件で、調整 4,048 件かつ前年同期比 46% 減となっています。なお、報告件数は同一事案の重複を集約したインシデント件数とは別指標です。外部へフォレンジック(侵入経路や被害範囲を調べるための証跡保全と解析)を委託する場面では、JPCERT/CC のチェックリストが参考になります。2026 年 11 月 11 日に公開告知があり、同月 18 日に公式ブログ解説も出ました。この観点は後述する FND05-BP10 の証跡保全ともつながります。
法的な報告期限も発災後の時間軸を厳しく縛ります。個人情報保護委員会(PPC)の公表資料では、漏えい等事案の処理件数が令和 7 年度に民間 17,139 件と行政 2,278 件でした。令和 8 年度上半期は民間 10,784 件と行政 1,268 件です。個人情報の保護に関する法律の施行規則第 8 条および通則編ガイドラインでは、報告対象事態を知った時点を起算点に次の期限を定めています。
- 速報:規則上は「速やかに」(ガイドラインの目安はおおむね 3 日から 5 日以内)
- 確報:知った日から原則 30 日以内(施行規則第 7 条第 3 号の不正の目的をもって行われたおそれがある場合は 60 日以内)
ランサムウェア事案では 2025 年 10 月 1 日から国家サイバー統括室(NCO)と共通の様式が先行適用されています。さらに 2026 年 10 月 1 日からはその他サイバー攻撃等事案でも共通様式による報告を選択できるようになりました。
インシデントが起きてから連絡先や証跡の取り方を探していては、3 日から 5 日目安の速報に間に合わないおそれがあります。規制当局や外部窓口の連絡先を平時に整える SEC10-BP01 と、計画へ通知期限と役割を組み込む SEC10-BP02 は、法定期限を守るための事前設計に活用できます。
SEC 10 の英語最新版と日本語版の違い、FND05 との責任分担
AWS Well-Architected Framework の SEC 10 は、次の問いから始まります。
SEC10: How do you anticipate, respond to, and recover from security incidents?
(SEC 10. インシデントをどのように予測、対応、復旧していますか。)
2026 年 11 月 22 日時点で公式ドキュメントを確認すると、英語版と日本語版に大きな構成差があります。英語版は 2026 年 11 月 16 日の改訂で、組織横断の基盤を扱う Cloud Foundations(FND01 から FND07)と Cloud Workloads へ再編されました。この再編で SEC 10 の BP は 5 件(SEC10-BP01 から SEC10-BP05)へ整理されています。旧 sec10-bp06.html から sec10-bp08.html はトップページへリダイレクトされます。
一方、日本語版の公式目次(ja_jp)は 2024 年 11 月 6 日時点の v13(旧 8 BP)のまま残っています。日本語版配下の sec10.html へ直接アクセスしても未翻訳の英語が表示される状態でした。なお、執筆から公開の間に日本語版が追従翻訳される可能性もあるため、最新要件を確かめるときは英語版と併せて確認するのが確実です。
日本語版には訳語の揺れも見られます。目次では「インシデント応答」、質問文では「予測、対応、復旧」、本文では「インシデント対応」と表記が一致しません。以降の本文は主表記を「インシデントレスポンス」に統一しました。
旧 8 BP のうち、アカウント分離や緊急アクセス、事前ツール展開といった組織基盤の能力は、英語版で FND05 の 3 つの BP へ移管されました。英語版と日本語版の対応、担当区分、本記事の確認範囲を 1 つの表にまとめます。
| 現行 EN(2026-11-16 以降) | 旧 JA(2024-11-06 v13) | 担当区分(基盤とワークロード) | 本記事での確認範囲 |
|---|---|---|---|
SEC10-BP01(🔴 High)連絡先特定 | SEC10-BP01(高) | ワークロード側で連絡網と外部窓口を特定 | 読取専用の代替連絡先の検査のみ |
SEC10-BP02(🔴 High)管理計画作成 | SEC10-BP02(高) | ワークロード側で計画と通知期限を策定 | 代表シナリオの設計整理 |
FND05-BP10(🟡 Medium)フォレンジック | SEC10-BP03(中) | 基盤側で専用アカウント分離、ワークロード側で隔離準備 | 単一アカウントで EBS 保全の一部を実測 |
SEC10-BP03(🟡 Medium)プレイブック | SEC10-BP04(中) | ワークロード側で手順書を作成しテスト | EC2 隔離と IAM 遮断の境界を実測 |
FND05-BP02(🟡 Medium)緊急アクセス | SEC10-BP05(中) | 基盤側で緊急経路、ワークロード側で IR ロール適用 | 単一アカウントで IR ロールと Permissions Boundary を実測 |
FND05-BP09(🟡 Medium)事前ツール | SEC10-BP06(中) | 基盤側で検知集約、ワークロード側でログ有効化 | 事前構成の逸脱検知スクリプトを設計 |
SEC10-BP04(🟡 Medium)シミュレーション | SEC10-BP07(中) | ワークロード側で訓練を実行 | 手順リハーサル観点の整理のみ |
SEC10-BP05(🟡 Medium)学習枠組み | SEC10-BP08(中) | ワークロード側で振り返りと改善を追跡 | 代表シナリオ上の位置づけ整理のみ |
関連する基盤項目として、アカウントのルートユーザー保護と代替連絡先を扱う FND02-BP01(High)もあります。アカウント設計の基礎は Part 2(アカウント設計とルート保護編)で解説済みです。最新版 SEC 10 の変化は項目の削減ではなく、責任を組織基盤(FND05)とワークロード(SEC10)へ分けた点にあります。
推奨サービスの記述も変わりました。日本語版にまだ残っている AWS Systems Manager Incident Manager は新規利用の受付を終了しています。英語版 SEC10-BP01 では作業項目(OpsItem)を追跡する一例として AWS Systems Manager OpsCenter が挙がります。ただし OpsCenter は作業記録の道具であり、オンコール通知やエスカレーションの仕組みそのものは別途用意します。また英語版 SEC10-BP02 では、NIST SP 800-61 Rev. 3 と NIST CSF 2.0 が公式に参照されるようになりました。
NIST SP 800-61 Rev. 3 など有名フレームワークと SEC 10 の対応地図
AWS の責任分担が分かっても、社内規程や監査で求められる有名フレームワークとの対応が曖昧なままでは現場で使い切れません。混同しやすいのは、AWS の公式ドキュメントが明示している対応と、各規格の仕様を踏まえた整理の違いです。
NIST SP 800-61 Rev. 3(2025 年 4 月 3 日公開、本文 40 頁、PDF 全 48 頁)では旧版の Rev. 2 が廃止されました。Rev. 3 は単独の手順書から NIST CSF 2.0(2024 年 2 月 26 日公開、CSWP 29)のコミュニティプロファイルへ移行しています。本文 p.6 の Table 1 で旧 4 フェーズは CSF 2.0 の 6 機能へ対応づけられました。旧フェーズの準備、検知と分析、封じ込めと復旧、事後活動が、Govern、Identify、Protect、Detect、Respond、Recover へ移ります。改善を担う ID.IM は事後に限らず、全 6 機能から継続的に取り込む位置づけです。英語版 SEC10-BP02 は両者を公式に参照しています。
SANS PICERL(2012 年 2 月 21 日、White Paper #33901)は 6 段階で整理する枠組みです。Preparation、Identification、Containment、Eradication、Recovery、Lessons Learned の各段階からなります。PDF 本文は要ログインのため、メタデータと公開 PICERL 資料の確認にとどめました。演習やプレイブック(インシデントの調査や対応の手順をまとめた文書)の整備を準備に含める解釈では、SEC 10 の大半が Preparation 側へ寄ります。発災時の I、C、E、R の実行手順はプレイブックや AWS Security Incident Response Guide の Operations 領域が担う構造です。
MITRE ATT&CK は確認時点で v20.1(2026 年 11 月 5 日公開、v20.0 は 10 月 13 日公開)の IaaS Matrix が 12 戦術で構成されています。これに先立つ v19(2026 年 4 月 28 日公開)で従来の Defense Evasion 戦術が分離されました。分離先は Stealth(TA0005)と Defense Impairment(TA0112、4 月 14 日作成)の 2 つです。AWS Security Incident Response Guide や GuardDuty では、一部の検出結果と ATT&CK の紐づけを公式に明示しています。一方、SEC 10 の各 BP ページ自体には直接の言及がありません。
ISO/IEC 27035(Part 1 から 4)は 5 フェーズ構成の規格です。Plan & Prepare、Detection & Reporting、Assessment & Decision、Responses、Lessons Learned に分かれます。有償規格のため本文は確認せず、公開概要(ISO/IEC 27035-1:2023 等)の範囲で対応づけます。
国内指針には JPCERT/CC の『CSIRT ガイド』や『インシデントハンドリングマニュアル』(検知と受付、トリアージ、対応、報告と公表の 4 段階)が挙げられます。あわせて経済産業省と IPA の『サイバーセキュリティ経営ガイドライン Ver 3.0』も参照先の 1 つです。そのうち指示 7(対応体制整備)と指示 8(復旧や共有)は、代表シナリオの局面 1(検知と宣言)と局面 3(外部通知と復旧承認)に対応します。
これらを現行の AWS BP へ並べた対応地図が次の表です。公式資料に明記された接続だけに【公式明示】を付け、印のない項目は各規格の仕様に基づく本記事の整理としています。
| AWS 現行 BP | NIST CSF 2.0 と SP 800-61r3 | SANS PICERL と ISO/IEC 27035 | MITRE ATT&CK(IaaS v20.1) |
|---|---|---|---|
SEC10-BP01 連絡先特定 | GV.RR、GV.OC、RS.CO | Preparation / Plan & Prepare | 外部連携時の共通語彙として参照 |
SEC10-BP02 IR 計画 | 全 6 機能(準備と対応)【公式明示:SEC10-BP02】 | Preparation / 全体プロセス | 重大度判断の背景として参照 |
FND05-BP10 フォレンジック | PR.PS、PR.DS、RS.AN | Preparation / Plan & Prepare | 保全対象の特定に活用 |
SEC10-BP03 プレイブック | DE.AE、RS.MA、RS.MI、RC.RP | Preparation(C/E/R 手順化) | 想定する脅威行動別の手順設計 |
FND05-BP02 緊急アクセス | PR.AA、GV.RR | Preparation / Plan & Prepare | 認証情報の侵害時の耐性設計 |
FND05-BP09 事前ツール | DE.CM、DE.AE、RS.AN | Preparation / Detection | GuardDuty 一部検出結果の紐づけ【公式明示:AWS Security Incident Response Guide】(BP との対応は本記事の整理) |
SEC10-BP04 シミュレーション | PR.AT、ID.IM、RS.MA | Preparation / 演習 | 演習シナリオの戦術連鎖題材 |
SEC10-BP05 学習枠組み | ID.IM(全機能から改善)、GV.OV | Lessons Learned / Lessons Learned | 検知ギャップの抽出に活用 |
表内の NIST CSF 2.0 カテゴリコードが指す領域は、6 機能をまとめた次の 4 グループに分かれます。
- 統治と改善:
GV.OC(組織の文脈)、GV.RR(役割と責任)、GV.OV(監督)、ID.IM(継続的改善) - 防御と保護:
PR.AA(認証と認可)、PR.AT(教育と訓練)、PR.DS(データ保護)、PR.PS(プラットフォーム保護) - 検知と対応:
DE.CM(継続監視)、DE.AE(異常分析)、RS.MA(インシデント管理)、RS.AN(分析)、RS.CO(報告と連絡)、RS.MI(封じ込めと緩和) - 復旧と報告:
RC.RP(復旧計画の実行)、RC.CO(復旧時の対外連絡)
なお、2023 年 5 月改訂の AWS Security Incident Response Guide(PDF)では SP 800-61 Rev. 2 の枠組みを公式参照しています。旧 SEC10-BP08 と Post-Incident Activity の対応も、旧版セキュリティの柱で明示されていました。全体を見渡すと、SEC 10 と FND05 は発災前の準備に厚い構成です。発災時の判断や復旧承認は、CSF 2.0 の Respond と Recover や国内法令の手続きで補う構造になっています。
組織基盤の 4 能力(FND05 と FND02)が代表シナリオの 4 局面へどうつながり、どこを今回実測したかを 1 枚の図に整理しました。
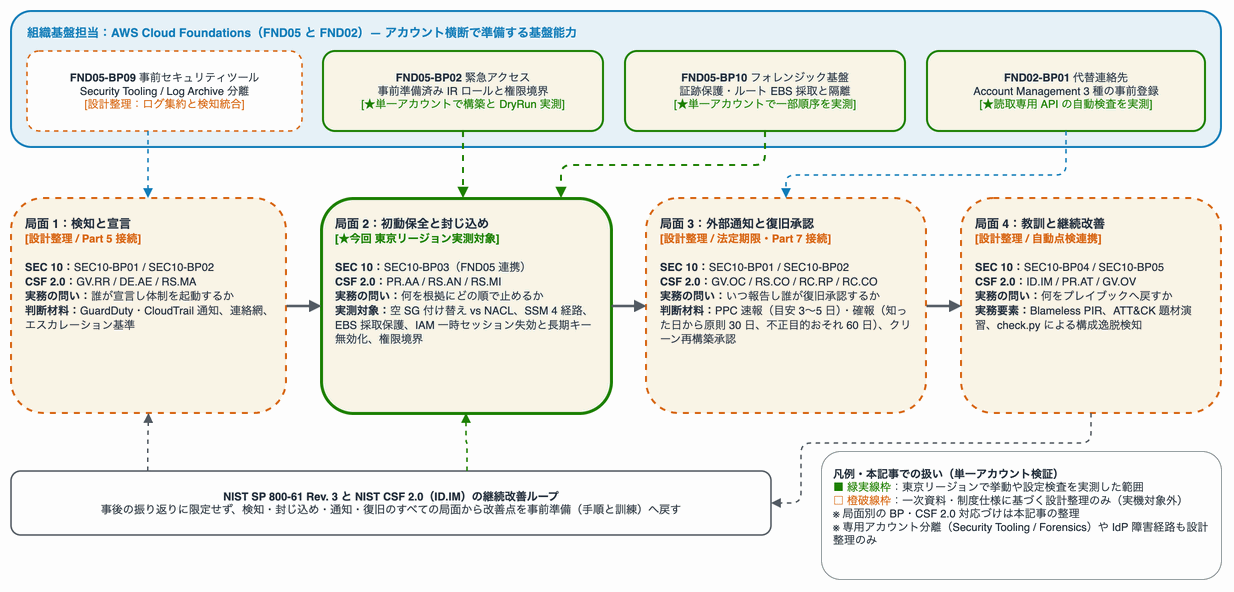
図の緑の実線枠が東京リージョンで挙動や設定検査を実測した範囲です。橙の破線枠は一次資料と制度仕様に基づく設計整理としました。局面別の BP や CSF 2.0 の対応づけも本記事の整理であり、専用アカウント分離や通常 IdP(認証基盤)障害時の別経路アクセスは設計整理としています。
代表シナリオで追う 4 局面の判断と検証範囲
抽象的な対応表だけでは、現場で何が抜け落ちているかが見えにくくなります。ここでは「IAM 認証情報の漏えいと EC2 からの不審通信が同時に見つかった」という代表シナリオを想定し、4 つの局面で誰が何を判断するかを並べました。
| 局面 | 実務の問いと AWS BP | CSF 2.0 と判断材料 | 本記事での扱い |
|---|---|---|---|
| 1. 検知と宣言 | 誰が宣言し体制を起動するか(SEC10-BP01、SEC10-BP02、FND05-BP09) | GV.RR、DE.AE、RS.MA(GuardDuty 通知、役割分担表 RACI、連絡網) | 設計整理(Part 5 へ接続) |
| 2. 初動保全と封じ込め | 何を根拠にどの順で止めるか(FND05-BP10、FND05-BP02、SEC10-BP03) | PR.AA、RS.AN、RS.MI(スナップショット、SG と NACL、IAM 失効) | 今回の東京リージョン実測対象 |
| 3. 外部通知と復旧承認 | いつ報告し誰が復旧を承認するか(SEC10-BP01、SEC10-BP02、FND02-BP01) | GV.OC、RS.CO、RC.RP、RC.CO(PPC 期限判定、クリーン再構築承認) | 設計整理(法定期限と Part 7 へ接続) |
| 4. 教訓と継続改善 | 何を手順と訓練へ戻すか(SEC10-BP05、SEC10-BP04) | ID.IM、PR.AT、GV.OV(ポストモーテム(事後の振り返り)、ATT&CK 演習) | 設計整理と自動点検の連携 |
この 4 局面で見ると、手順書やツールを入れて終わりになりやすいのは局面 1 の宣言基準、局面 3 の法定期限と復旧承認、そして局面 2 の「本当に止まったか」の確認です。実機で挙動の差が大きく現れるのは、局面 2 の初動保全と封じ込めです。
東京リージョンでの検証環境と前提
実測はすべて東京リージョン(ap-northeast-1)に作成した検証専用の最小資産で行いました。本番や共有のリソース、およびアカウントの代替連絡先の設定には一切変更を加えていません。作成し利用した環境は次のとおりです。
- 専用 VPC 網:パブリックサブネット 1 つとインターネットゲートウェイ(IGW)、ルートテーブル、Custom NACL(カスタムのネットワーク ACL)
- 検証用セキュリティグループ:作業用 SG と隔離用空 SG(インバウンド 0、アウトバウンド 0)
- 作業用 SG の通信許可:インバウンドは実行端末のグローバル IP
/32からの TCP 18080 番のみ。アウトバウンドは0.0.0.0/0の HTTPS 443 番とVPC+2(VPC 内既定の Amazon Provided DNS)向け DNS 53 番のみ - 検証用 EC2 1 台:Amazon Linux 2023(AL2023)ARM64 の
t4g.micro(CpuCredits=standard明示)。ami-0d3d2b249a03d8c3eで暗号化gp38 GiB - EC2 の SSM 構成:SSM Agent 3.3.5828.0 と最小ロール
AmazonSSMManagedInstanceCoreを付与 - EC2 内の試験プロセス:合成ダミーデータのみを配置し、UserData で非特権かつシェル実行なしの Python 製 TCP echo サーバーを 18080 番で起動
- 評価用 SSM パラメータ:
/cb-blog-part11/probe(Standard tier、ダミー値) - 検証用 IAM 5 資産:被害者役ユーザー(検証の間だけ発行した長期アクセスキー 1 個付き)と被害者役ロール、権限不足ロールと境界比較用ロール、事前準備済み IR ロール
- 事前準備済み IR ロール:
cb-blog-part11-ir-roleへ Permissions Boundary(権限境界)であるcb-blog-part11-ir-boundaryを付与 - ローカルツール:
aws-cli/2.38.4、Python 3.14.7(標準ライブラリのみ)、session-manager-plugin 1.2.835.0
検証環境全体の配置と、後述する遮断と素通りの境界を 1 枚の図にまとめました。
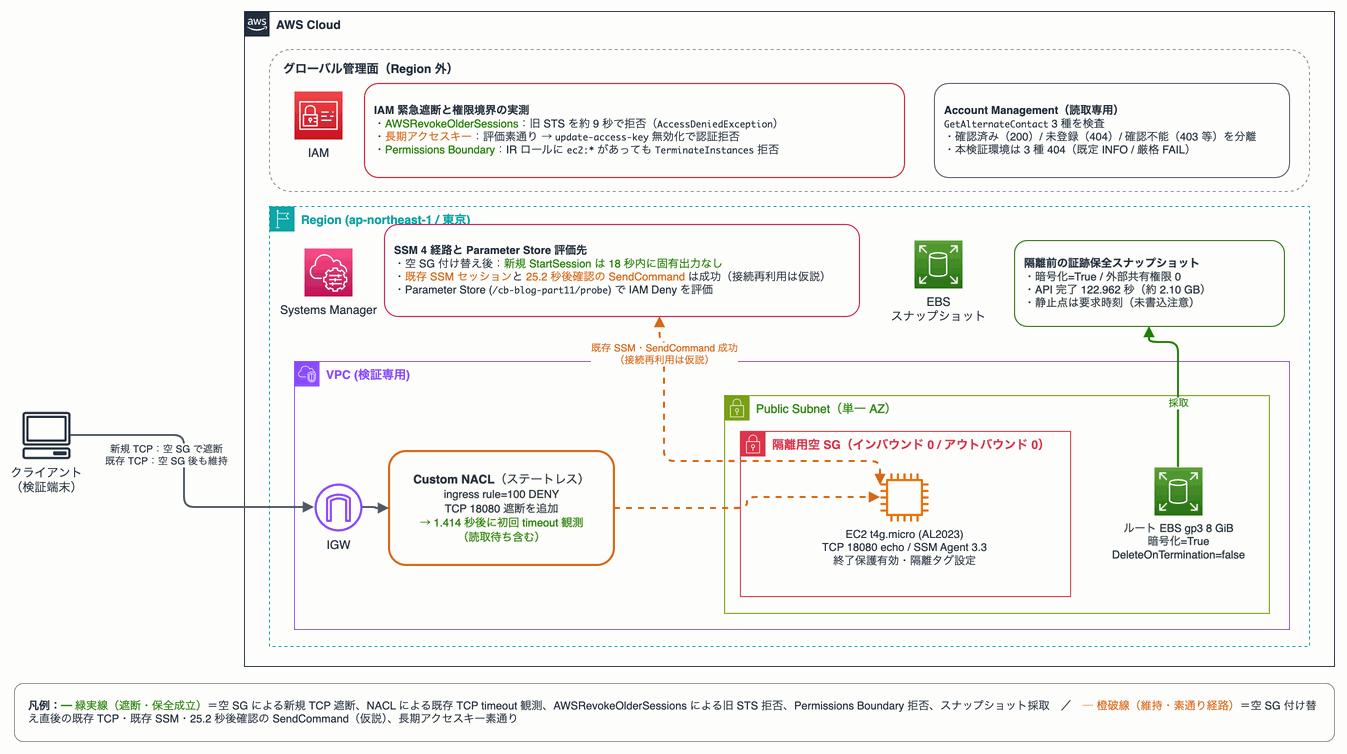
今回の検証は単一アカウント内で行っています。そのため Security Tooling アカウントやフォレンジック専用アカウントへの分離、クロスアカウントの信頼関係は対象外です。通常 IdP 障害時の別経路アクセス、および GuardDuty や Security Lake の新規の有償有効化も含めていません。
EC2 隔離時の SG 接続追跡と NACL、SSM 4 経路の挙動(SEC10-BP03)
EC2 の侵害が疑われたときのプレイブックには、「対象インスタンスの SG を許可 0 本の隔離用へ付け替える」という手順がよく書かれます。インバウンドとアウトバウンドの許可ルールをすべて消せば、その瞬間に通信は遮断されると考えてしまいがちです。
本当にそうでしょうか。検証用の EC2 に対して、クライアントから TCP 18080 番への接続を維持しました。同時に SSM の Session Manager セッションも開いた状態で空 SG へ付け替え、挙動を時刻付きで観測しています。
まず、空 SG へ付け替える前のベースラインを確かめます。18080 番の echo サーバーへ張った既存ソケット(socket_1)と新規ソケット(socket_2)はいずれも echo を返しました。SSM 側でも隔離前に開いた既存セッションからコマンドの固有出力を確認でき、新規の SendCommand も Success(固有出力あり)を返しています。このベースライン時点でエージェントログから抽出した接続先ホストは ssmmessages.ap-northeast-1.amazonaws.com でした。
続いて、プライマリ ENI(Elastic Network Interface)のセキュリティグループをルール 0 本の隔離用空 SG へ付け替えました。2026-11-21T19:05:47.165Z に SG 変更 API が応答し、同じ秒内の 19:05:47.669Z に ENI 上での反映を確認しています。直後に新しい通信を試すと、新規の TCP 接続(socket_3)は connect_timeout で失敗しました。新規の StartSession も 18 秒のタイムアウト内に固有出力を得られませんでした。ここまでは予想どおりでした。
ところが、付け替え前から開いていた通信は止まりませんでした。既存の TCP ソケット(socket_1)は空 SG へ付け替えた後も echo を返し続けます。開いたままの既存 SSM セッションからも、問題なく固有出力が返りました。
さらに見落としやすい結果がもう 1 つ出ました。空 SG 変更 API の応答から 25.196 秒後に確認した GetCommandInvocation でも、新規の SendCommand が Success(固有出力あり)を返したのです。describe-instance-information も ping_status=Online のままでした(last_ping は隔離前の UTC 19:04:10Z)。
なぜルール 0 本の SG に変えても通信が切れないのでしょうか。理由は、セキュリティグループがステートフルな仕組みであり、接続追跡(connection tracking)を行っているためです。AWS の仕様上、許可ルールを削除しても、すでに確立されて追跡対象(tracked)になっている TCP 接続は即座には切断されません。確立済み TCP の公式既定アイドルタイムアウトは、今回使った t4g.micro で 432,000 秒(5 日間)です。新しい Nitro v6 インスタンスでも P6e-GB200 を除き 350 秒あります。通信が続く限り、あるいはアイドル上限に達するまで、SG 付け替えだけでは既存の侵入経路を落とせません。
では、確立済みの TCP 接続を止めるにはどうするか。ここでステートレスな NACL を使います。空 SG の状態で socket_1 がまだ echo を返していることを確認した直後に、Custom NACL へ拒否規則を追加しました。実行端末の許可 IP /32 から TCP 18080 番へのインバウンドを拒否する rule=100(DENY)です。
NACL の拒否は既存接続にも効きました。API 受理から 0.007 秒後の試行ではまだ echo が返りました。次の試行では応答がなくなり、受理から 1.414 秒後(約 1 秒の読み取り待ちを含む)に最初の timeout を観測しています。そのまま末尾 3 回連続の timeout を確認しました。
検証時に実行した主要 2 コマンドの構文は次のとおりです。
# 1. 空 SG への付け替え(新規通信を遮断)
aws ec2 modify-network-interface-attribute \
  --network-interface-id <ENI_ID> \
  --groups <QUARANTINE_SG_ID>

# 2. 既存 TCP 18080 番通信のパケットを遮断する NACL 拒否規則の追加
aws ec2 create-network-acl-entry \
  --network-acl-id <NACL_ID> \
  --rule-number 100 \
  --protocol 6 --rule-action deny --ingress \
  --cidr-block <ALLOWED_IP>/32 \
  --port-range From=18080,To=18080
3 つの状態における 6 経路の観測結果を並べます。
| 観測対象 | ベースライン | 空 SG 付け替え後 | NACL DENY 追加後 |
|---|---|---|---|
既存 TCP(socket_1) | echo 成功 | echo 維持 | 1.414 秒後に初回 timeout 観測(読取待ち含む、末尾 3 回連続) |
新規 TCP(socket_2 / socket_3) | echo 成功 | connect_timeout で遮断 | 未再試行(空 SG 時点で遮断済) |
| 既存 SSM セッション | 隔離前に開き固有出力を確認 | 固有出力を維持 | 未再試行(TCP 18080 対象外) |
新規 StartSession | 正常 | 18 秒タイムアウト内に固有出力なし | 未再試行 |
新規 SendCommand | Success(固有出力あり) | API 応答から 25.196 秒後に確認し Success | 未再試行 |
describe-instance-information | Online | Online(隔離前 last_ping UTC 19:04:10Z) | 未再試行 |
新規の接続や横移動を止めるには空 SG への付け替えが有効です。一方、該当するサブネット境界で既存 TCP のパケットを遮断するには NACL の拒否規則の併用が要ります。ただし NACL はインスタンス単体ではなくサブネット全体へ作用します。同居する正常なインスタンスへ影響しないよう隔離専用のサブネット構成を事前に設計しておくか、特定 IP 向けの明示拒否で副作用を抑える判断が欠かせません。
今回の検証における観測上の未確認事項と、NACL や接続追跡における仕様上の適用範囲外を分けて記します。
- 実測未分離の範囲:新規
StartSessionの 18 秒タイムアウトはコントロールプレーンでの API 受理とデータチャネル確立を未分離 - 接続再利用の位置づけ:空 SG 後の
SendCommand成功は、エージェントが確立済みssmmessages持続接続を再利用したという仮説にとどまる - 未取得の補完観測:ソケット捕捉(
ssやtcpdump)、空 SG 後ログ再抽出、5 分超経過や再起動後の再接続、事後 NACL 設定は未取得 - その他の未実測項目:TCP RST による即時切断通知、および双方向
0.0.0.0/0と全ポート許可が必要な untracked 条件は未実施 - NACL の仕様上の対象外:NACL はサブネット境界のみを評価するため、同一サブネット内通信や
VPC+2DNS、IMDS は制御対象外 - 強制追跡の仕様:untracked 条件でも NAT Gateway や Network Load Balancer(NLB)は対象となる。AWS PrivateLink と DynamoDB ゲートウェイエンドポイントも常に追跡される
EC2 証跡保全の順序と ASG、スナップショットの制約(FND05-BP10)
通信を止める手順と並んで迷いやすいのが、フォレンジックの順序です。誤ってインスタンスを終了したり、設定を変えて元の状態が分からなくなったりすると、後から原因を追えなくなります。
AWS Security Incident Response Guide(PDF、pp.40–41)は、EC2 の証拠収集から隔離までを全 8 段階の標準手順として示しています。今回は単一アカウントでその一部を取り出し、事前準備済みの IR ロールを使って単一ルート EBS(gp3 8 GiB、暗号化済み)の保護、採取、隔離の順序を実測しました。
| 公式 Guide 8 段階 | 内容 | 本検証での対応手順(全 6 工程) |
|---|---|---|
| 1. メタデータ取得 | ID や IP、AMI、SG などの記録 | 手順 1:変更前メタデータ記録(終了保護 false、DeleteOnTermination=true) |
| 2. 保護とタグ設定 | 終了保護と削除防止、隔離タグ付与 | 手順 2〜4:保護の有効化、DeleteOnTermination=false、IncidentStatus=Quarantined |
| 3. ディスク採取 | EBS スナップショットの取得 | 手順 5:暗号化 EBS スナップショット作成と完了待機 |
| 4. メモリ採取 | OS メモリダンプの取得 | 未実測 |
| 5. 任意のライブ収集 | ディスク等を取れない場合の限定収集 | 未実測 |
| 6. 切り離しと権限縮小 | ASG 解除や ELB 登録解除、プロファイル縮小 | 未実測 |
| 7. インスタンス隔離 | 現在と将来の通信の遮断 | 手順 6:隔離用空 SG の付け替え(次段で NACL DENY 実施) |
| 8. 対応者による選択 | 採取後の停止や隔離監視環境での継続観察 | 未実測(検証完了後に削除) |
手順 5 で取得した EBS スナップショットの API 完了時間は 122.962 秒(ローカル完了観測では 126.285 秒)でした。容量は 2,102,394,880 バイト(約 2.10 GB)です。暗号化済み(Encrypted=true)で外部アカウント共有権限(createVolumePermission)も 0 件でした。
この手順をそのまま本番へ一律に当てはめるわけにはいきません。実務では次の 2 つの制約を押さえて順序を判断します。
1 つ目はスナップショットの静止時点と完了待機のトレードオフです。EBS スナップショットのデータ静止時点は CreateSnapshot を要求した瞬間であり、completed は復元や共有へ使える時点です。静止時点は要求時に決まるため、本来は完了を待たずに隔離へ進めても静止点自体は先に確保できます。今回の検証では観察のため完了を待ってから隔離しましたが、外部へのデータ流出が進行している本番環境では終了保護と緊急隔離を先行し、スナップショット取得と並行して進める選択も現実的です。稼働中のボリュームでは OS のページキャッシュ上に未書き込みデータが残る点も踏まえて判断します。
2 つ目は Auto Scaling グループ(ASG)による自動終了の罠です。ASG 配下のインスタンスへ隔離 SG や NACL を適用すると、ヘルスチェックの設定次第で異常と判定されます。その結果、ASG により対象インスタンスは自動終了して新しいインスタンスへ置き換わるため、証跡を失いかねません。AWS 公式の自動化ランブック(定型作業を自動実行する手順書)である AWS-QuarantineEC2Instance でも、隔離へ進む前に ASG 非所属を確認する前提が組まれています。なお、ASG 自体の実機構築は今回行わず、公式仕様をもとに整理しました。
なお、今回実測したのは単一アカウントでの単一ルート EBS 保全と隔離に限定しています。上表で未実測としたメモリダンプやライブ収集、複数ボリュームの一括採取、ASG や ELB からの切り離し、フォレンジック専用アカウントへの複製は検証対象外です。
IAM 緊急遮断と AWSRevokeOlderSessions が効かない境界(SEC10-BP03)
EC2 の封じ込めと同じくらい現場で誤解されやすいのが、IAM 認証情報の緊急遮断です。マネジメントコンソールで IAM ロールの画面を開くと、既存のセッションを取り消す操作(Revoke active sessions)を実行できます。この操作では、現在時刻より約 30 秒先などの将来時刻を基準にしたインラインポリシー AWSRevokeOlderSessions が付与されます。
一方で、同じ仕組みのポリシーをそのまま適用すれば、IAM ユーザーの長期アクセスキーまでまとめて止められるのでしょうか。東京リージョンで 3 種類の認証情報を用意し、同じ認証情報をポリシー付与の前後で比べて確かめました。
コンソールの手順は IAM ロール向けですが、今回はユーザー側も比較するため、双方へ同じ時刻条件の独自インラインポリシーを API で付与しました。評価対象には拒否の成否を API 応答で判別できる ssm:GetParameter(対象 /cb-blog-part11/probe)を使いました。また、AWS CLI の認証情報キャッシュ(~/.aws/cli/cache)で結果がぶれないよう、取得済みの認証情報を子プロセスの環境変数へ明示的に渡して実行しています。用意した認証情報は次の 3 つです。
- 被害者ロールの旧 STS 一時認証情報(
19:02:55Z発行) - 被害者ユーザーの旧 STS 一時認証情報(
GetSessionTokenで19:03:06Z発行。一時認証情報ならユーザー側でも止まるかの比較用) - 同じ被害者ユーザーの長期アクセスキー
ベースラインでは、3 つすべてが Success を返しました。続いて被害者ロールと被害者ユーザーの双方へ、基準時刻 2026-11-21T19:03:09Z のインラインポリシーを付与しました。被害者ロールへ適用したポリシーの定義は次のとおりです。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Deny",
      "Action": "*",
      "Resource": "*",
      "Condition": {
        "DateLessThan": {
          "aws:TokenIssueTime": "2026-11-21T19:03:09.000Z"
        }
      }
    }
  ]
}- 条件キー
aws:TokenIssueTimeが基準時刻より古いリクエストに対して、すべての操作を明示的に拒否する構造になっている aws:TokenIssueTimeは STS などで発行した一時認証情報のリクエスト文脈にだけ含まれ、IAM ユーザーの長期アクセスキーには含まれない- 同じ時刻条件のインラインポリシーを被害者ユーザーにも付与して、ユーザー側での効き方を同時に比べた
付与直後は IAM の 結果整合性(変更がすべてのサーバーへ伝わるまでの短い遅延)のため、旧ロールと旧ユーザーの一時認証情報はすぐには止まりませんでした。両者の最終成功はいずれも 19:03:13 台です。その後、数秒間隔の照会で API 受理から旧ロールは 9.234 秒後、旧ユーザーは 8.663 秒後に最初の AccessDeniedException を観測しました。基準時刻より後の 19:03:18Z に発行した新ロールの一時認証情報は Success となり、古いセッションだけを止められています。
一方で、同じ被害者ユーザーの長期アクセスキーは止まりませんでした。一時セッションが拒否された後の 19:03:18Z 時点でも Success を維持し、ポリシーによる拒否は一度も起きなかったのです。
長期アクセスキーを止めるため、iam update-access-key でステータスを Inactive へ変更しました。無効化 API の実行後に同じ長期アクセスキーで再照会すると UnrecognizedClientException が返り、初めて遮断されています。ポリシー評価による拒否(AccessDeniedException)ではなく、認証段階の拒否(UnrecognizedClientException)へ変わった点がはっきり分かれています。
# 長期アクセスキーの無効化(AWSRevokeOlderSessions と対で実行)
aws iam update-access-key \
  --user-name <USER_NAME> \
  --access-key-id <ACCESS_KEY_ID> \
--status Inactive| 認証情報 | 付与前 | AWSRevokeOlderSessions 後 | update-access-key 無効化後 |
|---|---|---|---|
| 被害者ロール 旧 STS | Success | 9.234 秒後に初回 AccessDeniedException 観測 | 未再照会 |
| 被害者ロール 新 STS | 後段で発行 | Success | 未再照会 |
| 被害者ユーザー 旧 STS | Success | 8.663 秒後に初回 AccessDeniedException 観測 | 未再照会 |
| 被害者ユーザー 長期キー | Success | Success のまま素通り | UnrecognizedClientException で遮断 |
AWSRevokeOlderSessions で止まるのは STS の一時セッションだけです。IAM ユーザーの長期アクセスキーを止めるには、update-access-key による無効化や削除を必ず対で実行します。
実務で手順書へ組み込む際は、次の 3 つの適用境界に注意が要ります。
- 反映時間の保証外:今回観測した 9.234 秒と 8.663 秒は単回計測の初回観測値であり、AWS が保証する反映時間(SLA)ではない
- 適用対象外のロール:IAM Identity Center の許可セット由来のロールやサービスリンクロール(SLR)には同じ手順を適用できない
- リソースポリシーと評価順序:同一アカウントや適用対象のクロスアカウント要求では明示的
Denyが優先する一方、権限削除のみではリソース側の確認も要る
自動化スクリプトを実装するときは、CLI へのキー引き渡し方式にも注意が必要です。当初は iam update-access-key へ標準入力(file:///dev/stdin)経由で渡す設計でした。しかし macOS 版の aws-cli/2.38.4 はパラメータ検証エラーを返し、動作しませんでした。そこで SecretAccessKey と SessionToken は保存せず、AccessKeyId のみ 0700 一時ディレクトリ内の 0600 ファイルへ書き出しました。ファイル読み込み方式によりコマンド引数(argv)への露出を避け、終了時の即時削除によってファイル残留も防ぎます。ただし SIGKILL による強制終了時は一時領域の確認が必要です。
事前準備済み IR ロールと Permissions Boundary の設計(FND05-BP02)
発災時の初動を急ぐあまり、管理者権限(AdministratorAccess)のまま作業すると、誤って EC2 を終了して証跡を消してしまう事故が起きかねません。そこで FND05-BP02 に従い、事前準備済みの緊急対応ロール(cb-blog-part11-ir-role)へ Permissions Boundary(権限境界)を付けました。この仕組みは Part 4 の権限境界の解説でも整理しています。Permissions Boundary はアイデンティティポリシーとの積集合で権限の上限を固定します。終了操作だけを確実に止められるか検証しました。
Permissions Boundary そのものの効き方を切り分けるため、3 種類のロールに対して ec2 terminate-instances --dry-run を実行して比べました。
| 検証ロール | アイデンティティポリシー | Permissions Boundary | TerminateInstances --dry-run 結果 |
|---|---|---|---|
readonly-role | ec2:DescribeInstances のみ | なし | UnauthorizedOperation(権限不足の対照) |
boundary-test-role(適用前) | ec2:TerminateInstances 許可 | なし | DryRunOperation(実行可能) |
boundary-test-role(適用後) | ec2:TerminateInstances 許可 | cb-blog-part11-ir-boundary | UnauthorizedOperation(Permissions Boundary で遮断) |
ir-role(事前準備済み) | ec2:* を含む広めの許可 | cb-blog-part11-ir-boundary | UnauthorizedOperation(Permissions Boundary で遮断) |
同じ許可を持つ boundary-test-role は適用前が DryRunOperation で、適用後が UnauthorizedOperation でした。さらに ec2:* を持つ ir-role でも、検証した EC2 終了操作は止められます。それでいて EC2 隔離と NACL 追加、スナップショット作成、IAM 遮断は完遂できました。
IR ロールへ適用した境界ポリシー定義から、AWS KMS(AWS Key Management Service)キーの条件やリソース要件でつまずきやすい要所を抜粋します。紙幅の都合で snapshot/* 向けや SSM と IAM 用の許可文は省きました。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Resource": "arn:aws:ec2:ap-northeast-1:<ACCOUNT_ID>:instance/i-00000000000000001",
      "Action": [
        "ec2:ModifyInstanceAttribute",
        "ec2:CreateTags"
      ]
    },
    {
      "Effect": "Allow",
      "Resource": [
        "arn:aws:ec2:ap-northeast-1:<ACCOUNT_ID>:instance/i-00000000000000001",
        "arn:aws:ec2:ap-northeast-1:<ACCOUNT_ID>:network-interface/eni-00000000000000001",
        "arn:aws:ec2:ap-northeast-1:<ACCOUNT_ID>:security-group/sg-00000000000000002",
        "arn:aws:ec2:ap-northeast-1:<ACCOUNT_ID>:security-group/sg-00000000000000001"
      ],
      "Action": "ec2:ModifyNetworkInterfaceAttribute"
    },
    {
      "Effect": "Allow",
      "Resource": "arn:aws:ec2:ap-northeast-1:<ACCOUNT_ID>:volume/vol-00000000000000001",
      "Action": [
        "ec2:CreateSnapshot",
        "ec2:ModifyInstanceAttribute"
      ]
    },
    {
      "Effect": "Allow",
      "Resource": "arn:aws:kms:ap-northeast-1:<ACCOUNT_ID>:key/*",
      "Action": [
        "kms:CreateGrant",
        "kms:Decrypt",
        "kms:DescribeKey",
        "kms:Encrypt",
        "kms:GenerateDataKeyWithoutPlaintext",
        "kms:ReEncryptFrom",
        "kms:ReEncryptTo"
      ],
      "Condition": {
        "StringEquals": {
          "kms:ViaService": "ec2.ap-northeast-1.amazonaws.com"
        }
      }
    }
  ]
}ec2:ModifyInstanceAttributeでDeleteOnTermination=falseを変えるにはinstance/*とvolume/*の双方が要るec2:ModifyNetworkInterfaceAttributeの必須印はnetwork-interface。今回の--groups操作では ENI と SG、instance/*の 3 種を許可- 暗号化スナップショットの KMS 操作は Action の
*(kms:*)を避け、kms:ViaServiceで経由元を EC2 へ限定
上記のリソース要件は AWS Service Authorization Reference の仕様どおりです。実装途中の事前試行(保存ログ外の作業記録)では、ModifyInstanceAttribute に volume/* が不足して UnauthorizedOperation になりました。その記録を CloudTrail で突き止め、上記の定義へ補完しています。また、同じく保存ログのない実装時の単回診断として、ロール作成直後の sts:AssumeRole を試しました。結果は 0.00 秒と 3.34 秒、6.72 秒が AccessDenied で、10.10 秒目に最初の成功を観測しています。この 10.10 秒は反映時間の保証値ではなく結果整合性の一例です。そのため自動ランブックでは固定秒数の待機に頼らずリトライ処理を組み込みます。
最後に、Permissions Boundary の公式仕様にある 2 つの注意点も押さえておきます。1 つ目はロールに付いた Permissions Boundary は別の IAM 主体の上限まで自動設定しない点です。そのロールが作成や編集する別ロールへ Permissions Boundary を引き継ぐ仕組みではありません。2 つ目はリソースベースポリシーで NotPrincipal と Deny を組み合わせると想定外の全拒否を起こしやすい点です。たとえばフォレンジック用の S3 バケットや KMS キーへ IR ロール以外のアクセスを遮断する場面では、ArnNotEquals と aws:PrincipalArn を使う方法が推奨されます。なお、別アカウント間の緊急信頼、通常 IdP 障害時の帯域外の認証経路、および NotPrincipal と Deny の衝突挙動自体は今回未実測です。
事前準備の逸脱検知と後始末の自動確認(check.py)
隔離用 SG や IR ロールの Permissions Boundary を一度作っても、日々の運用変更でルールが追加されたり、設定が意図した状態から外れたりすれば初動で機能しません。そこで Python 3.14.7 の標準ライブラリだけで動く読み取り専用の点検スクリプト check.py を用意し、設定の逸脱と後始末の残存を機械的に判定しました。
check.py は 3 つのモードを持ちます。実環境から取得して評価する --live、保存済みスナップショットを再評価する --snapshot-dir、削除後の残存を照会する --residual です。事前準備と封じ込め状態の点検は次の 5 観点です。
IR-QUARANTINE-SG:隔離用 SG のインバウンドとアウトバウンドが空であるかIR-ROLE-BOUNDARY:Permissions Boundary に Action の*やNotAction、ec2:TerminateInstancesの許可がないかIR-EC2-PRESERVATION:終了保護、DeleteOnTermination=false、隔離タグ、隔離 SG、暗号化済み非共有スナップショットの整合IR-IAM-CONTAINED:被害者ロールのAWSRevokeOlderSessionsと被害者ユーザーの有効アクセスキー数 0(設定状態の確認に限定)IR-ALT-CONTACT:Account Management の代替連絡先 3 種(SECURITY、OPERATIONS、BILLING)
特に IR-ALT-CONTACT の判定には工夫を入れています。Account Management の GetAlternateContact はグローバルサービスとして扱い、AccountId を省略して自アカウントの 3 種を照会しました。事前準備としての重要性は Part 2 のルートユーザー保護と代替連絡先の回でも触れたとおりです。結果は「確認済み(200)」「未登録(404 ResourceNotFoundException)」「確認不能(403 や 429、500、通信障害など)」の 3 分類です。未登録と確認不能を同じ失敗や正常へ混ぜない設計にしています。氏名、メールアドレス、電話番号、役職といった個人情報はログへ一切出しません。
本検証環境では代替連絡先 3 種がすべて未登録(404)でした。保存スナップショットを再評価した結果は次のとおりです。既定モードでは IR-ALT-CONTACT が INFO(終了コード 0)になります。厳格モード(--require-alternate-contact)では同項目だけが FAIL(終了コード 1)へ切り替わります。
| チェック項目 | 既定モードの評価結果(厳格時は代替連絡先のみ FAIL) |
|---|---|
SNAPSHOT-LOAD | PASS(12 ファイル読込) |
IR-QUARANTINE-SG | PASS(入出力ルールとも空) |
IR-ROLE-BOUNDARY | PASS(ガードレール検査のみ) |
IR-EC2-PRESERVATION | PASS(保護と暗号化非共有を確認) |
IR-IAM-CONTAINED | PASS(設定状態と有効キー 0 を確認) |
IR-ALT-CONTACT | 既定は INFO(3 種とも未登録 404)/厳格時は FAIL(SECURITY 未確認) |
実際の check.py 実行ログでは、仮 ID 化やマスク処理を施した状態で次のように結果が出力されます(一部抜粋)。
PASS SNAPSHOT-LOAD: loaded 12 snapshot files
PASS IR-QUARANTINE-SG: sg-00000000000000002 exists with IpPermissions=[] and IpPermissionsEgress=[]
INFO IR-ALT-CONTACT: SECURITY != CONFIRMED (default info mode; use --require-alternate-contact to enforce FAIL): SECURITY=UNREGISTERED(resource_not_found_404), OPERATIONS=UNREGISTERED(resource_not_found_404), BILLING=UNREGISTERED(resource_not_found_404) (PII omitted)
SUMMARY pass=5 fail=0 info=1公開用ログやスナップショットを扱う安全策として、check.py には決定論的な仮 ID 化と AWS エラーコードのみの保存を組み込みました。アカウント ID、公開 IP、実リソース ID、KMS キー UUID、MAC アドレス、インスタンスプロファイル ID(AIPA)をすべてマスクしています。
実環境での検証後に追加した分岐は、追加課金を避けるためオフラインの単体テスト 45 件と保存スナップショット再評価で PASS を確認しました。対象は代替連絡先の 200 のほか 403 や 429、500 の各応答です。さらにリージョン照合、Recycle Bin 照会、親 VPC 子資産スキャン、欠落判定の厳格化を加えました。
ただし、check.py には 3 つの限界があります。IR-ROLE-BOUNDARY は禁止アクションの有無を見るガードレール検査にとどまり、実 IR 操作の充足は前節までの実測へ依存します。IR-IAM-CONTAINED も設定確認にとどまり、実際の API 拒否は IAM 遮断の実測で確認済みです。また、check.py は単発で実行する CLI チェッカーであり、AWS Config や EventBridge のような継続監視や自動修復の代わりにはなりません。
AWS Security Incident Response の料金と対象外、自前プレイブックとの使い分け
ここまでは自前で整えるプレイブックと自動化を検証してきました。では、AWS のマネージドサービスである AWS Security Incident Response を導入すれば、自前の準備は不要になるのでしょうか。2026 年 11 月 22 日時点の一次公式資料と東京リージョンの料金データから、現行仕様と使い分けを整理します。
AWS Security Incident Response は東京リージョン(ap-northeast-1)でも利用できます。日本語での対応は JST の平日 09:00 から 17:00(祝日を除く)のベストエフォート対応です。料金は 2025 年 11 月以降、取り込む脅威の検出結果(findings)件数に応じた 4 段階の従量課金へ移行しています。なお、Enterprise Support または Unified Operations プランには追加料金なしで同梱されます。
| 月間の取り込み検出結果件数 | 1 件あたりの単価(東京リージョン) |
|---|---|
| 最初の 10,000 件 | 無料(0 USD) |
| 次の 100,000 件(10,001〜110,000 件) | 0.000676 USD |
| 次の 500,000 件(110,001〜610,000 件) | 0.000538 USD |
| 610,000 件を超える分 | 0.000430 USD |
利用には AWS Organizations(All Features)が必須です。メンバーシップの設定先は Organizations の管理アカウントまたは委任管理者アカウント(推奨)です。GuardDuty や Security Hub CSPM(設定状況の管理機能)に加え、対応連携経由のサードパーティ脅威検出結果を自動トリアージします。事前の監視と自動封じ込め設定のもとでは、可逆的な自動封じ込めや AWS CIRT(AWS Customer Incident Response Team)との連携も担います。
一方で、明確な対象外もあります。検知基盤そのものの代替にはならず、設定不備(ポスチャ)の検出結果はトリアージ対象外です。さらに、フルディスクイメージング、メモリ解析、システムの復旧代行、法務助言も対象に含まれません。今回の検証環境は Organizations 未導入の単一アカウントであり、人的 CIRT 介入も伴うため、実有効化は対象外としています。
導入前に知っておきたいのが、解約時のサービス終了時点について公式ドキュメント間で記述が食い違う点です。料金ページでは「解約した当月末の課金サイクル終了までメンバーシップおよびサービスが継続する」と記載されています。一方で、2025 年 11 月 20 日改訂のユーザーガイド(解約手順ページ)の記述は異なります。解約時にはメンバーシップおよびサービスが即時に終了し、過去ケース履歴へアクセスできなくなるという説明です。同ガイドの 2026 年 10 月改訂履歴では、解約後 3 年やアカウント閉鎖後 1 週間でのケースデータ削除方針が追記されました。しかし、解約直後の閲覧可否は両文書で揃っていません。解約を検討する場合は事前に必要なケース資料を手元へ退避する運用にしておくのが安全です。
自前プレイブックとの使い分けは次の基準で判断できます。
- マネージドサービスが向く組織:Organizations で複数アカウントを運用し、一次トリアージと専門家窓口を常備したい場合(Enterprise Support 等は追加費なし)
- 自前プレイブックと自動化が不可欠な領域:単一アカウントや Organizations 未導入の環境、国内法令の期限に沿った規制当局への報告判断、フルディスク採取やメモリ保全、業務アプリ固有の復旧承認
マネージドサービスを契約しても、責任共有モデル(AWS と利用者の役割分担)のうえで連絡網、緊急権限の境界、復旧の最終承認は利用者側に残ります。一次トリアージを任せつつ、自社の判断軸と手順を並行して持つのが現実的な落としどころです。
後始末と費用試算、安全運用のルール
東京リージョンの公表単価(2026 年 11 月確認値)と観測稼働時間から算出した検証費用、および後始末の手順をまとめます。
| 対象 | 単位 | 単価(東京リージョン) |
|---|---|---|
EC2 t4g.micro(Linux、オンデマンド) | 1 時間あたり | 0.0108 USD |
| 公開 IPv4 アドレス(1 個) | 1 時間あたり | 0.0050 USD |
EBS gp3(8 GiB) | 1 GB 月あたり | 0.096 USD |
| EBS スナップショット(Standard) | 1 GB 月あたり | 0.05 USD |
| IAM、STS、VPC、SG、NACL、SSM Parameter Store(Standard) | 標準利用 | 0 USD |
t4g.micro を使うときの重要な注意点が CPU クレジット設定です。既定の Unlimited モードのまま継続的な高負荷がかかると、追加の CPU クレジットだけで 24 時間に約 1.73 USD かかり得ます。検証用インスタンスを起動するときは、--credit-specification CpuCredits=standard を必ず明示します。
最終の計測実行は事前確認の開始(19:00:59Z)から削除完了(19:08:01Z)まで 7 分 02 秒でした。環境構築の開始(19:01:18Z)から削除完了までは 6 分 43 秒です。公表単価と観測稼働時間から導出した最終実行 1 回分の概算は約 0.0015 USD になります。
途中の実装確認で行った 3 回の事前試行(いずれも作業記録上の概算で 3 分から 5 分で即削除、スナップショット未作成)を合算しても、概算総額は 0.01 USD 未満です。上限として設けた 1 USD 以内に十分収まりました。ただし、これは公表単価と稼働時間から算出した見込み額であり、確定請求書の実額ではありません。
検証後の後始末では、依存関係で削除が失敗しない順序を守りました。
- 検証用 IAM アクセスキーの無効化と削除、続いて被害者ユーザー、各ロール、Permissions Boundary ポリシー、SSM パラメータの削除
- EC2 の終了保護解除と終了、関連する ENI の消滅確認、インスタンスプロファイルと EC2 用ロールの削除
DeleteOnTermination=falseにしたルート EBS ボリュームと EBS スナップショットの明示削除- サブネット、Custom NACL、隔離 SG と作業 SG、IGW、カスタムルートテーブル、VPC の順での削除
復旧と削除用の識別子をまとめた作業状態ファイルは、リポジトリ外へ設けた所有者読み書き専用の権限(chmod 600)で保存しました。削除確認の完了後、この状態ファイルも破棄しています。
削除直後に当時版の check.py --residual を実行し、27 項目すべてで PASS を確認しました。この 27 項目には状態ファイルの完全性検査と終了済み EC2(レコード 1 件)も含まれています。なお、事前試行で削除した EC2 や ENI、EBS の ARN が後続の事前確認時に Resource Groups Tagging API から返り続ける事象にも遭遇しました。正確な保持上限時間は未計測です。後始末の自動確認では Tagging API だけで残存や消滅を断定せず、EC2 や IAM のネイティブ API で直接照会すると誤判定を防げます。
まとめ
冒頭で立てた 2 つの疑問へ、今回の一次資料調査と東京リージョンでの実測から得られた判断基準を 5 点にまとめます。
- GuardDuty やバックアップ、隔離とキー無効化の手順書だけでは備えとして不十分。最新版 SEC 10(5 BP)と
FND05(3 BP)の分担に沿って、代替連絡先と法定期限(速報 3〜5 日目安、確報 30 または 60 日)の連絡網までそろえる - NIST SP 800-61 Rev. 3 と CSF 2.0、SANS PICERL、MITRE ATT&CK、ISO/IEC 27035 は SEC 10 と切り離された別基準ではない。代表シナリオの 4 局面へ並べれば、公式対応と自社で埋めるべき隙間(宣言基準、復旧承認、継続改善)を一望できる
- EC2 を空 SG へ付け替えても、追跡中の既存 TCP 接続、既存 SSM セッション、直後の
SendCommandは即時には止まらない。即時遮断が要る場面では NACL 拒否の併用と副作用を前提に判断し、証跡保全では終了保護やDeleteOnTermination=false、ASG の自動終了回避を組み込む - IAM 緊急遮断では、
AWSRevokeOlderSessionsで一時セッションが約 9 秒で拒否されても長期アクセスキーは素通りする。一時セッション失効とupdate-access-keyの無効化を対で行い、IR 操作に必要な許可へ絞った Permissions Boundary で検証した EC2 終了操作を拒否できる - 事前準備の崩れは単発チェッカーと AWS Config などの継続監視を併用して点検し、未登録と確認不能を分けて扱う。Organizations 環境でトリアージ負荷を下げるなら、AWS Security Incident Response(無料枠 10,000 件からの 4 段階従量)を自前手順と組み合わせる
Part 1 の全体像から始まった「セキュリティの柱を改めて読み解いてみる」シリーズでは、今回の Part 11 で SEC 1 から SEC 10 までを扱いました。セキュリティの柱にはこのほかにアプリケーションのセキュリティを扱う SEC 11 も位置づけられています。アカウント設計、認証と認可、検出、ネットワーク、コンピューティング、データ保護 3 部作の先に位置づくのがインシデントレスポンスです。予防や検出をどれだけ厚くしても、異常発生の瞬間に「空 SG で止まるはずの接続が残る」「セッション失効を押したのに長期キーが通る」といった境界でつまずくと、初動の判断が大きく遅れます。普段の運用環境に小さく試せる訓練と点検を組み込み、想定どおりに止まることを確かめておくのが、セキュリティの柱を現場へ定着させる近道になります。
本記事とあわせて、代表シナリオの前後工程を扱った次の 3 記事も参照できます。
- Part 5: 検出編(SEC 4):GuardDuty や CloudTrail、Security Hub を使った脅威検出とログ収集の設計を確認できる
- Part 6: ネットワーク保護編(SEC 5):セキュリティグループとネットワーク ACL の基本仕様やサブネット間の通信制御を復習できる
- Part 7: コンピューティングの保護編(SEC 6):Systems Manager の導入や、侵害後の復旧を見据えたクリーンな AMI からの再構築設計を整理している
参考リンク
- SEC10: How do you anticipate, respond to, and recover from incidents? (AWS Well-Architected Framework)
- AWS Well-Architected Framework Release Notes
- SEC 10. インシデントの予測、対応、復旧(Well-Architected 日本語版)
- AWS Well-Architected Framework 日本語版 改訂履歴
- AWS Security Incident Response Guide(PDF)
- What is AWS Security Incident Response?
- AWS Security Incident Response Pricing(日本語)
- AWS Security Incident Response Pricing(英語)
- Onboarding prerequisites (AWS Security Incident Response)
- Deploy and configure AWS Security Incident Response
- Containment (AWS Security Incident Response)
- Cancel membership (AWS Security Incident Response)
- Document history for AWS Security Incident Response
- AWS Security Incident Response endpoints and quotas
- Connection tracking for security groups (Amazon EC2)
- Control subnet traffic with network ACLs (Amazon VPC)
- Session Manager prerequisites (AWS Systems Manager)
- Create Amazon EBS snapshots
- Health checks for Amazon EC2 Auto Scaling
- AWS-QuarantineEC2Instance (Systems Manager Automation Runbooks)
- Revoking IAM role temporary security credentials
- AWS global condition context keys (IAM)
- Disable permissions for temporary security credentials (IAM)
- UpdateAccessKey (IAM API Reference)
- Permissions boundaries for IAM entities
- Actions, resources, and condition keys for Amazon EC2
- GetAlternateContact (AWS Account Management API Reference)
- Actions, resources, and condition keys for AWS Account Management
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management
- NIST SP 800-61 Rev. 3(PDF)
- NIST SP 800-61 Rev. 2(廃止版、旧ガイド参照元)
- The NIST Cybersecurity Framework (CSF) 2.0 (CSWP 29)
- SANS Institute: Incident Handler's Handbook (White Paper #33901)
- SANS Incident Response Process (PICERL)
- MITRE ATT&CK Enterprise Cloud IaaS Matrix
- MITRE ATT&CK Tactic TA0112: Defense Impairment
- MITRE ATT&CK Updates – April 2026 (v19)
- MITRE ATT&CK Site Changelog (v20.1)
- 警察庁 サイバー空間をめぐる脅威の情勢等(統計一覧)
- 警察庁 令和 7 年におけるサイバー空間をめぐる脅威の情勢等 統計データ(Excel)
- 警察庁 令和 8 年上半期におけるサイバー空間をめぐる脅威の情勢等 統計データ(Excel)
- JPCERT/CC インシデント報告対応レポート一覧
- JPCERT/CC インシデント報告対応レポート FY2025 Q4(PDF)
- JPCERT/CC インシデント報告対応レポート FY2026 Q2(PDF)
- JPCERT/CC インシデント調査報告書受領時のチェックリスト公開告知(2026 年 11 月 11 日)
- JPCERT/CC 公式ブログ インシデント調査報告書受領時のチェックリスト解説
- 個人情報保護委員会 漏えい等の対応とお手続き
- 個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン(通則編)
- 個人情報保護委員会 活動状況報告書一覧
- IPA 情報セキュリティ 10 大脅威 2026
- Amazon EC2 オンデマンド料金
- Amazon VPC 料金
- Amazon EBS 料金
- AWS Systems Manager 料金
- AWS Identity and Access Management (IAM) とは

関連記事
-
 【EC2 Instance Connect Endpoint】プライベートサブネットのEC2にSSH接続する方法
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
-
 セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)