
セキュリティの柱を改めて読み解いてみる – Part 10: 転送中のデータ保護編(SEC 9)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 9 つ目の領域「SEC 9: 転送中のデータの保護」を読み解きます。AWS が自動で暗号化する区間と利用者が設定する区間の境界を整理しました。さらに東京リージョンで、S3 の条件キー、ALB のセキュリティポリシーと証明書検証、ACM インポート証明書の扱い、自動確認スクリプトを実測しました。ACM パブリック証明書の 198 日運用や VPC 内部の境界も、公式資料をもとに整理しています。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 10 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 11 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
- Part 9: 保管中のデータ保護編(SEC 8)
- Part 10: 転送中のデータ保護編(SEC 9)(本記事)
はじめに
こんにちは、クラウドビルダーズのよこたです。
Part 8(データ分類編)でデータを 4 段階に分類し、前回の Part 9(保管中のデータ保護編)で保存先での暗号化と鍵管理を実測しました。今回はデータ保護 3 部作の最後、保管先へ届くまでの経路を守る SEC 9「転送中のデータの保護」です。
HTTPS は通信の暗号化と相手の身元確認を担う TLS(Transport Layer Security)で HTTP を保護する方式です。AWS の API や S3 は HTTPS に対応しており、ロードバランサーも HTTPS で公開できます。では、「うちは HTTPS だから転送中のデータ保護はできている」と言い切ってよいのでしょうか。
この疑問が机上の話にとどまらない背景が 2 つあります。1 つ目は外からの接続を暗号化していても内部通信の安全までは保たれないという現実です。警察庁の公表資料(令和 7 年および令和 8 年上半期)によると、ランサムウェアの被害報告は 2025 年に 226 件、2026 年上半期には令和 2 年下半期以降で半期最多の 123 件でした。2025 年の感染経路アンケート(有効回答 92 件)では、VPN 機器が 61 件(66.3%)、RDP が 19 件(20.7%)でした。公表内訳を合算すると 80 件(87.0%、筆者集計)にのぼり、2026 年上半期も VPN 機器が約 5 割を占めています。VPN(Virtual Private Network)は通信を暗号化して社内網へ結ぶ仕組み、RDP(Remote Desktop Protocol)は遠隔操作の仕組みです。
同資料の脚注には、VPN は通信内容を暗号化する仕組みだが管理不備や脆弱性を突かれると侵入経路になり得る旨が明記され、侵入後は内部ネットワークの探索へ進むことも記されています。もちろん、TLS の設定だけでランサムウェアの侵入自体を防げるわけではありません。しかし、通信路の暗号化と、侵入や横移動を防ぐ認証や境界防御は別の問題です。外からの通信を暗号化したからといって、内部の相手を無条件に信頼してよいとは言えません。
2 つ目は TLS 証明書の短寿命化です。ブラウザと認証局の業界団体である CA/Browser Forum は、2025 年 4 月 11 日に Ballot SC081v3 を可決しました。公的に信頼される TLS 証明書の最大有効期間は、2026 年 3 月 15 日の 200 日から 100 日を経て、2029 年 3 月には 47 日まで段階的に短縮されます。あわせて DCV(Domain Control Validation。ドメイン管理権の確認手続き)の再利用期間も 10 日へ短くなります。
これを受け、AWS も 2026 年 2 月 18 日に ACM(AWS Certificate Manager)のパブリック証明書の既定有効期間を改定しました。証明書の発行や更新を管理するこのサービスで、有効期間は 395 日から 198 日へ、自動更新の開始は期限の 60 日前から 45 日前へ縮んでいます。
証明書の更新や再配備が実務でどれほど崩れやすいかを示す個別の公表事例もあります。消費者庁では 2026 年 4 月 10 日、受付フォームでサーバー証明書の更新作業に不備があり、一部のブラウザで約 3 時間 52 分にわたりセキュリティ警告が表示されました。東京都の「起業スタートダッシュ」でも 2026 年 8 月 14 日から 26 日までの 12 日間、証明書の有効期限切れによる警告が続いています。認証局側でも、DigiCert が 2024 年 7 月 31 日に DNS の CNAME 確認手続きの不備に伴う緊急の再発行と失効要請(ALERT2860)を公開しました。この要請には、期限延長と個別例外措置が設けられています。
これらは個別の公表事例であり、発生件数の増加傾向や停止統計として扱うものではありません。ただ、更新作業の不備や期限切れは実際に起きており、198 日や 47 日の周期では更新と再配備を手作業に頼るわけにはいきません。
SEC 9 の全体像と、どこまで自動暗号化されるか
Well-Architected Framework の SEC 9 は、次の問いから始まります。
SEC09: How do you protect your data in transit?
(SEC 9. 転送中のデータはどのように保護するのですか。)
2026 年 11 月 21 日時点で確認すると、日本語の公式ドキュメントには訳語の混在と版差があります。質問見出しは「転送中」である一方、BP(ベストプラクティス)の 2 つ目では「伝送中」と訳されています(この記事では質問見出しにそろえて「転送中」を使います)。また英語版は新構成へ改訂され、後の ALB 節のポリシー名(-PQ-)にも関わる PQ-TLS(ハイブリッド耐量子鍵交換)へ言及しています。秘密鍵の漏えい後も過去通信を保護する PFS(Perfect Forward Secrecy)の記載も含まれますが、日本語版は旧構成のままです。最新の推奨を確かめるときは英語版も参照するのが確実です。
SEC 8 の 4 つと違い、現行の SEC 9 は 3 つの BP で構成されます。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC09-BP01 | 安全な鍵および証明書管理を実装する | 🔴 High |
| SEC09-BP02 | 伝送中に暗号化を適用する | 🔴 High |
| SEC09-BP03 | ネットワーク通信を認証する | 🟢 Low |
並べると役割がはっきり分かれます。BP01 は証明書と鍵のライフサイクル管理で、手動更新や期限監視の漏れ、パブリック用途での自己署名の証明書をアンチパターンに挙げています。BP02 は通信の暗号化を強制する項目で、平文 HTTP や旧版 TLS を禁じ、TLS 1.2 以上を必須、TLS 1.3 を推奨しています。S3 バケットポリシーによる強制に加え、CloudTrail の tlsDetails や AWS Config での監視も求めます。BP03 はセキュリティグループのネットワーク上の位置だけに頼る暗黙の信頼をやめ、通信相手を明示的に認証する(相手認証)考え方です。
AWS の自動暗号化と利用者責任の境界
AWS のネットワークには自動で暗号化される区間と、利用者が設定しなければ平文のまま通る区間が混在しています。どこまでが AWS 側で、どこからが利用者側なのかを 1 枚の図にまとめました。
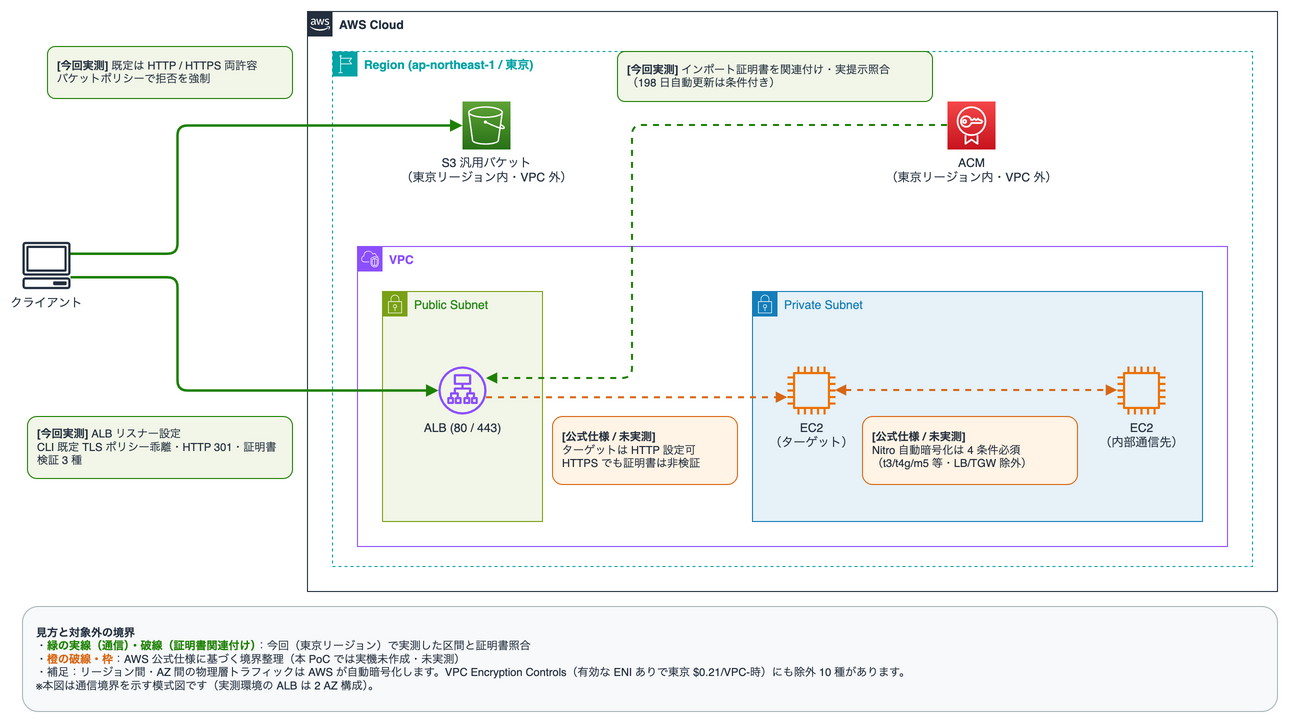
図の緑の実線(通信)と緑の破線(証明書の関連付けと照合)が今回東京リージョンで実測した対象、橙の破線と枠が AWS 公式仕様のみで整理した未実測区間です。実測環境の ALB は 2 AZ 構成ですが、図は通信境界を示す模式図として簡略化しています。
AWS が自動で暗号化する範囲には、見落としやすい条件があります。
まず、AWS の保護施設外に出るリージョン間バックボーンや AZ(アベイラビリティゾーン)間のトラフィックは、物理層で自動暗号化されます。ただし物理層の暗号化はアプリ層でのサーバー証明書の確認やエンドツーエンドの機密性までは担いません。
次に、EC2 インスタンス間の通信に働く Nitro(AWS の仮想化基盤)ハードウェア暗号化は、次の 4 条件をすべて満たす場合だけ有効です。
- 同一リージョン内の通信であること
- 同一 VPC 内、またはピアリング接続された VPC 間の通信であること
- 対応インスタンスタイプ同士であること(
m5n、m5dn、m5znなどの対応派生型は対象で、t3、t4g、無印のm5などは対象外) - ロードバランサーや Transit Gateway などの仮想ネットワーク機器を経由しないこと
1 つでも外れると自動暗号化は外れます。ALB(Application Load Balancer。HTTP や HTTPS の通信を振り分けるロードバランサー)の背後がまさにその例です。ALB からターゲットへ向かうターゲットグループには平文 HTTP を設定できます。ロードバランサーを経由するため Nitro の自動暗号化の対象外になり、後述の VPC Encryption Controls を有効にしない限りアプリケーション層では平文で流れます。
ターゲットグループを HTTPS にしても、相手認証までは補えません。ALB はターゲットが提示する証明書を検証しません。自己署名や期限切れの証明書でも接続が成立するため、暗号化だけでは BP03 の相手認証になりません。相手の確認は VPC ネットワーク側のパケット単位の仕組みに任され、前段のリスナーに設定した TLS の下限もターゲットとの通信には適用されません。
この隙間を埋める機能として VPC Encryption Controls があります。ALB、NLB(Network Load Balancer)、Fargate、Transit Gateway などへ自動暗号化を拡張できる仕組みです。Transit Gateway 経由では Transit Gateway 側での有効化も必要で、未強制の接続先まで暗号化は保証されません。
対象は有効な ENI(Elastic Network Interface。仮想の接続口)を持つ VPC です。Monitor または Enforce モードを実行する場合、東京リージョンでは 1 VPC 時間あたり 0.21 USD かかります。ただし Enforce モードでは NLB の TLS オフロードが使えず、インターネットゲートウェイ(IGW)や NAT ゲートウェイなど 10 種の除外リソースがあります。自動暗号化を広げる場合も、対象外リソースと費用を前提に適用範囲を切り分けます。
バックエンド EC2 と VPC Encryption Controls の実機構築は、費用と検証範囲の理由から今回は行っていません。
検証環境とツール選定の前提
実測はすべて東京リージョン(ap-northeast-1)に作成した検証用の専用資産で行いました。対象にしたのは図の緑で示した 3 区間(クライアントから S3、クライアントから ALB、ACM から ALB)です。S3 には汎用バケット(general purpose bucket。ディレクトリバケットではない通常のバケット)を用意しました。あわせて、公開ブロック(Block Public Access)の 4 項目をすべて有効にしています。用意した AWS リソースは次の 4 点です。
- S3 の汎用バケット 1 個(公開ブロック全有効、バージョニング無効、ダミーテキストのみ保存)
- 専用 VPC 1 つ(パブリックサブネット 2 AZ、IGW、ルートテーブル、セキュリティグループは実行端末のグローバル IP
/32からの TCP 80 と 443 のみ許可) - パブリック ALB 1 台(HTTP 80 と HTTPS 443 の固定レスポンス構成、ターゲットグループと EC2 はなし)
- ACM へ無料インポートした自己署名の証明書 1 枚(RSA-2048)
ローカル側のツールは aws-cli/2.38.4(同梱ランタイム Python/3.15.0)と検証実行用の Python 3.14.7 です。Python は標準ライブラリ ssl(OpenSSL 3.5.8)と urllib を使い、OpenSSL 4.0.3 と /usr/bin/curl 8.7.1 も併用しました。
事前確認で macOS 標準の /usr/bin/curl 8.7.1 に --tlsv1.3 を渡すと終了コード 4 で失敗することが分かりました。そのため、TLS 1.2 と TLS 1.3 の固定検証や証明書検証は Python 3.14.7 と OpenSSL 4.0.3 で行いました。curl は HTTP 80 の平文応答とリダイレクト観測だけに限定しています。
今回の S3 検証では最小権限の別プロファイルへ分離せず、検証用プロファイルのセッション権限で実行しました。アカウント全体の組織ポリシー(SCP や RCP)までは未確認ですが、このセッションでベースラインの通信は成功しています。
S3 の通信暗号化と条件キーの挙動(BP02)
S3 は全リージョンの標準エンドポイントで TLS 1.2 と TLS 1.3 に対応しています。AWS 全サービスの API エンドポイントでも 2024 年 2 月 27 日に TLS 1.2 が最低要件になりましたが、S3 バケット側に設定を入れなければ平文 HTTP は止まりません。
既定バケットでの平文 HTTP と aws:SecureTransport
まず、公開ブロックの 4 項目をすべて有効にし、バケットポリシー未設定の汎用バケットへ接続しました。AWS CLI で通常の HTTPS と平文 HTTP の成否を比べ、TLS 1.2 と TLS 1.3 を固定したステータス比較は署名付き GET で行っています。平文 HTTP はそのまま通りました。AWS CLI で PutObject と GetObject を実行すると、通常の HTTPS だけでなく平文 HTTP でも成功します。同じオブジェクトへ署名付き URL で GET リクエストを送ったところ、平文 HTTP、TLS 1.2、TLS 1.3 のすべてがステータス 200 を返しました。
公開ブロックは公開アクセスを止める仕組みであり、認証付きクライアントの平文通信までは止めません。
次に、aws:SecureTransport が false のリクエストを拒否(Deny)するバケットポリシーを適用しました。すると AWS CLI の平文 HTTP による PutObject と GetObject は、AccessDenied で拒否されました。通常の HTTPS はそのまま成功しています。拒否されたリクエストのエラー本文には explicit deny in a resource-based policy と出ていました。署名付き GET でも平文 HTTP だけが 403 AccessDenied になり、TLS 1.2 と TLS 1.3 は 200 のまま通っています。
s3:TlsVersion 単独ポリシーと平文 HTTP の挙動
平文 HTTP を止めたいだけでなく、TLS 1.3 以上を要求したい場合はどう書くでしょうか。S3 には TLS バージョンを数値で評価する条件キー s3:TlsVersion があります。では、NumericLessThan で s3:TlsVersion が 1.3 未満を拒否する 1 文だけ(以下、ポリシー A)を置くと、平文 HTTP はどうなるでしょうか。
実測前、私は「ポリシー A だけでは平文 HTTP が素通りするはずだ」と予想していました。平文 HTTP には TLS 通信がない以上、s3:TlsVersion キー自体がリクエストに含まれず、否定演算子ではない NumericLessThan は一致しないだろう、という計算です。実際に S3 の公式ドキュメントや運用解説でも、aws:SecureTransport と組み合わせる形が案内されます。
前のポリシーの影響が残っていないことを確かめる手順から始めました。delete-bucket-policy でポリシーを消し、署名付き HTTP GET が 200 に戻るのを確認してからポリシー A を適用します。TLS 1.2 の拒否確認と 5 秒待機を経て、署名付き GET を 3 通り送りました。
結果は予想と食い違いました。TLS 1.2 が 403 AccessDenied、TLS 1.3 が 200 なのは想定どおりでしたが、素通りするはずの平文 HTTP まで 403 AccessDenied になったのです。
なぜ NumericLessThan だけの条件に平文 HTTP が引っかかったのでしょうか。原因を切り分けるため、毎回 delete-bucket-policy で HTTP 200 への復帰を確かめてから、3 種類のプローブ用ポリシーを順に適用しました。
1 つ目は Null: {"s3:TlsVersion": "true"} を拒否するポリシーです。平文 HTTP でキー自体が欠落しているなら、この条件に一致して 403 になるはずです。適用から 5 秒待って初回確認を送ると、HTTP も TLS 1.3 も 200 でした。ただし、この試行内には同じポリシーで別リクエストを拒否できた比較用の確認(陽性対照)がないため、これだけでキーの有無を断定はしません。
2 つ目に NumericEquals: {"s3:TlsVersion": "0"} を拒否するポリシーを適用しました。今度は結果が分かれ、平文 HTTP は 403 AccessDenied、TLS 1.3 は 200 でした。
3 つ目は aws:SecureTransport が true かつ s3:TlsVersion が 1.3 未満を拒否する 1 文だけのポリシーで、平文 HTTP の拒否文は入れていません。こちらは TLS 1.2 の拒否反映を確認したうえで試したところ、平文 HTTP が 200、TLS 1.2 が 403 AccessDenied、TLS 1.3 が 200 です。条件を HTTPS 通信だけに絞った途端、平文 HTTP は素通りしました。
3 本の結果を重ねると、東京リージョンの実 S3 は平文 HTTP に対して s3:TlsVersion を数値 0 として扱っているように見えます。ただし、これは NumericEquals の 0 で HTTP が 403 になった観測からの推論です。S3 の公式ドキュメントには、平文 HTTP で s3:TlsVersion が 0 になるという明文仕様はありません。他リージョンや将来の仕様変更でも同じ挙動が続く保証はありません。
そこで同じ条件式を机上でも評価してみました。検証には IAM ポリシーシミュレーター(aws iam simulate-custom-policy。ポリシーの評価を机上で確かめる機能)を使いました。シミュレーターはバケットポリシーではなく IAM の ID ポリシーを評価します。対象オブジェクトへの s3:GetObject を許可する文を補い、Principal を除いた条件式だけを比べました。平文 HTTP を模した条件では aws:SecureTransport=false のみを与え、s3:TlsVersion は未指定にしました。TLS 1.2 と 1.3 の条件では対応するバージョンを指定しています。
すると、実 S3 では HTTP を拒否したポリシー A が、シミュレーターでは allowed と判定されました。一方、平文 HTTP の拒否と TLS バージョンの拒否を 2 文に分けたポリシー(以下、ポリシー B)は、実 S3 でもシミュレーターでも結果が一致します。
| 条件設定 | HTTP | TLS 1.2 | TLS 1.3 |
|---|---|---|---|
| ポリシー未設定(実 S3) | 200 | 200 | 200 |
s3:TlsVersion < 1.3 単独(実 S3) | 403 | 403 | 200 |
s3:TlsVersion < 1.3 単独(シミュレーター) | allowed | explicitDeny | allowed |
| 2 文構成のポリシー B(実 S3) | 403 | 403 | 200 |
| 2 文構成のポリシー B(シミュレーター) | explicitDeny | explicitDeny | allowed |
他リージョンや将来の変更に左右されず、実 S3 とシミュレーターの判定もそろえるには、aws:SecureTransport の拒否と TLS 下限の拒否の 2 文に分ける構成が安全です。
実際に検証と自動確認の基準に据えた 2 文構成のバケットポリシーは次のとおりです。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "DenyInsecureTransport",
      "Effect": "Deny",
      "Principal": "*",
      "Action": "s3:*",
      "Resource": [
        "arn:aws:s3:::<バケット名>",
        "arn:aws:s3:::<バケット名>/*"
      ],
      "Condition": {
        "Bool": {
          "aws:SecureTransport": "false"
        }
      }
    },
    {
      "Sid": "DenyTLSBelow13",
      "Effect": "Deny",
      "Principal": "*",
      "Action": "s3:*",
      "Resource": [
        "arn:aws:s3:::<バケット名>",
        "arn:aws:s3:::<バケット名>/*"
      ],
      "Condition": {
        "Bool": {
          "aws:SecureTransport": "true"
        },
        "NumericLessThan": {
          "s3:TlsVersion": "1.3"
        }
      }
    }
  ]
}- Resource にバケット ARN と
/*付き ARN の両方を書かないと、バケット操作かオブジェクト操作の片方が拒否から漏れる - Multi-Region Access Points と S3 用 AWS PrivateLink の経路は TLS 1.3 非対応のため、利用時は下限を
1.2にする - AWS サービスがサービスプリンシパル経由で直接呼び出す場合は拒否に巻き込まれるため、
aws:PrincipalIsAWSService: "false"の併記が公式の回避策になる - S3 の証明書は更新時に鍵ペアが変わるため、クライアント側で特定の証明書へ固定する実装(証明書ピンニング)は非サポートかつ非推奨とされている
ただし、aws:PrincipalIsAWSService: "false" をそのまま例の Bool 条件へ加えると、匿名リクエストではキー自体が存在せず Deny が一致しなくなります。公開アクセスを別途許可するバケットへ転用する場合は、平文 HTTP の拒否が保たれるか確認が要ります。
この回避策で除外できるのは、AWS サービスがサービスプリンシパルで直接呼び出す場合だけです。サービスロールや転送アクセスセッション(FAS。AWS サービスが利用者の権限を引き継いで別のサービスを呼ぶ仕組み)経由の呼び出しは対象外です。AWS サービスからの直接呼び出し自体も、今回は実測していません。
ALB のセキュリティポリシーと証明書の確認(BP02 と BP03)
S3 ではバケットポリシーを書かない限り平文 HTTP がそのまま通りました。では ALB で HTTPS リスナーを作れば、最新の TLS 設定が自動で有効になるのでしょうか。同じ検証用 ALB を使い、既定ポリシーの挙動と変更直後の反映遅延、暗号化とサーバー証明書の確認の違いを順に確かめました。
CLI で –ssl-policy を省略するとどうなるか
aws-cli/2.38.4 の elbv2 create-listener で --ssl-policy を省略して HTTPS 443 リスナーを作りました。すると初期設定のセキュリティポリシー(ALB の TLS 設定一式。CLI オプションは --ssl-policy)には ELBSecurityPolicy-2016-08 が割り当てられました。
これは AWS CLI を直接実行した経路での観測値です。マネジメントコンソールの既定(ELBSecurityPolicy-TLS13-1-2-Res-PQ-2025-09)や CDK の上位部品には別の既定値があるため、そのまま一般化はしません。ただ、AWS CLI でオプションを省くと、意図せず 2016 年の古いポリシーを残してしまう経路があります。
describe-ssl-policies で確認すると、ELBSecurityPolicy-2016-08 は TLSv1、TLSv1.1、TLSv1.2 を許可し、TLS 1.3 非対応でした。TLS 1.0 と 1.1 の実パケット送信は行わず、API の定義で確認しています。実際に Python 3.14.7 から TLS 1.3 固定で接続すると SSLZeroReturnError で失敗し、TLS 1.2 以上で交渉させると TLSv1.2 が選ばれました。
続けて 2025 年の最新 2 ポリシーへ順に切り替え、同じ手順で接続結果を比べました。CRYPTREC(国の暗号技術評価プロジェクト)の『TLS 暗号設定ガイドライン Ver.3.1.1』表 14 におけるプロトコル要件との対応も並べています。
| セキュリティポリシー名 | API 上の許可 TLS | TLS 1.2 / 1.3 実測 | CRYPTREC 表 14 対比 |
|---|---|---|---|
ELBSecurityPolicy-2016-08 | 1.0, 1.1, 1.2 | 1.2 成功 / 1.3 失敗 | セキュリティ例外型の範囲(移行勧告) |
ELBSecurityPolicy-TLS13-1-2-Res-PQ-2025-09 | 1.2, 1.3 | 1.2 成功 / 1.3 成功 | 推奨セキュリティ型(1.2 必須、1.3 任意) |
ELBSecurityPolicy-TLS13-1-3-PQ-2025-09 | 1.3 のみ | 1.2 拒否 / 1.3 成功 | 高セキュリティ型(1.3 必須、1.2 任意) |
表の ELBSecurityPolicy-TLS13-1-3-PQ-2025-09 では TLS 1.2 接続が TLSV1_ALERT_PROTOCOL_VERSION で拒否されました。CRYPTREC 表 14 には暗号スイートや証明書の要件も含まれるため、この比較はプロトコル要件だけに絞っています。
既定任せにはできません。CLI やコードによる構成管理(IaC)で ALB リスナーを作るときは、ポリシー名を明示します。
設定変更直後の反映遅延
modify-listener が成功を返した直後は、全ノードへ結果がそろいませんでした。2 AZ 構成の ALB では AZ ごとに別のノード(IP アドレス)が動いているためです。
初回試行で TLS 1.3 限定へ切り替えた直後は、TLS 1.2 の接続が 200 から TimeoutError を経て拒否へ移る挙動を観測しています。同じ ALB で HTTP 80 リスナーを固定応答(200)から 301 リダイレクトへ変えた別の試行でも、変更直後は 200 が続きました。
続く再実行では、2 ノードを対象にした 5 秒間隔で 36 回の待機(最大約 3 分)が規定回数内に終わりませんでした。待機ループは最初の不一致でその回の確認を打ち切るため、個々のノードの状態や遅延の正確な経過秒数までは記録に残っていません。API 応答だけで完了とみなさず、変更後は反映の確認まで待つ前提で手順を組みます。
HTTP 80 リスナーの扱いと 301 リダイレクト
後続の ALB DNS 名への接続確認では、HTTP 80 が 301 Moved Permanently を返し、Location ヘッダーで HTTPS 443 へ転送されることを確かめました。これは DNS 名を通じた接続結果であり、全ノード個別の収束まで追った記録ではありません。
ただ、301 リダイレクトが動いていても、クライアントが最初に HTTP 80 へ送った 1 発目のリクエスト自体は平文で送信されます。機密データを扱う API のようにブラウザからの手入力を前提にしない用途なら、HTTP 80 リスナー自体を作らない構成が安全です。
同じ ALB で確かめた暗号化とサーバー証明書の確認(BP03)
同じ ALB の HTTPS 443 へ、クライアント側の証明書の検証条件だけを変えて TLS 1.2 固定で 3 パターン接続しました。ALB には後述する検証用の自己署名の証明書を割り当てています。
| 検証条件 | 接続結果 | 観測された状態 |
|---|---|---|
| 証明書を明示信頼し、ホスト名一致 | 200 | TLSv1.2 で応答を取得 |
| 証明書を明示信頼し、ホスト名不一致 | 失敗 | verify_code=62 |
| 既定の CA ストアのみ(ホスト名一致) | 失敗 | verify_code=18 |
同じ ALB への暗号化通信でも、ホスト名が一致しない場合(verify_code=62)や信頼できる認証局から発行されていない場合(verify_code=18)は接続が止まります。クライアント側でサーバー証明書の確認を無効にしてしまえば、通信は暗号化されていても、相手が本物のサーバーか確かめられません。
通信が暗号化されることと、意図した相手であるかを認証することは別です。これが SEC09-BP03 で、通信路の暗号化に加えて相手認証を求める理由になります。相手認証は通信路を暗号化したうえで相手を確かめる仕組みで、サーバーとクライアントが互いに証明書を提示して検証する mTLS(相互 TLS)が代表例です。リクエストごとに IAM 署名を付ける SigV4(Signature Version 4)や、トークンを検証する OAuth 2.0 と OIDC(OpenID Connect)も広く使われます。
ACM 198 日時代の証明書運用と提示証明書の照合(BP01)
今回は検証用に独自ドメインと公開 DNS を用意せず、最小構成で試せる範囲に絞りました。OpenSSL で作成した RSA-2048 の自己署名の証明書を ACM へ無料インポートし、ALB の HTTPS 443 リスナーへ関連付けています。関連付け後に acm describe-certificate を実行すると、属性は次の値を返しました。
Type:IMPORTEDRenewalEligibility:INELIGIBLE(自動更新の対象外)Status:ISSUEDInUseBy:検証用 ALB の ARN を格納NotBeforeとNotAfter:設定した 1 年間の有効期間
インポートした証明書は ACM に登録できて ALB にも付きますが、自動更新の対象にはなりません。期限切れを防ぐには、Amazon EventBridge で有効期限の接近通知を受けるか、定期的な自動確認で期限を監視して再発行と再インポートを行います。
次に、ACM に登録した証明書と ALB が実際に提示している証明書が同一かを openssl s_client(TLS 1.2)で突き合わせました。照合結果は一致しました。シリアル番号は作成時の記録、acm describe-certificate、acm get-certificate、openssl s_client の 4 経路すべてで完全一致しています。SHA-256 フィンガープリント(証明書データから算出したハッシュ値)も、作成時の記録、acm get-certificate、openssl s_client の 3 経路で完全一致しました。
経路が 1 つ減るのは API の仕様によるものです。describe-certificate API は証明書バイト列の SHA-256 を返さないため、ハッシュ値まで突き合わせる場合は get-certificate と提示証明書を比べます。
一方、DNS 検証済みの ACM パブリック証明書(既定 198 日、期限 45 日前から自動更新)を統合 AWS サービスで使う場合、自動更新には次の条件がすべて要ります。ここでの SAN(Subject Alternative Name)は 1 枚の証明書が有効とするドメイン名の一覧です。
- ACM が発行したパブリック証明書であること
- ALB や CloudFront など統合 AWS サービスへ関連付けられていること
- 証明書に含まれるすべての SAN について、公開 DNS 上の検証用 CNAME レコードを維持していること
どれか 1 つでも欠けると自動更新は動きません。なお、CloudFront の HTTP 検証やエクスポート可能な証明書には別の自動更新経路があり、既発行の 395 日証明書は初回の切り替え時も期限の 60 日前に更新されます。メール検証は 2027 年を通じて廃止予定になっています。さらに、DigiCert の事例のように認証局側で緊急失効が起きる事態は通常の自動更新では拾えないため、通知を受けて即座に再発行と差し替えを進める運用手順も別に持っておきます。独自ドメインと公開 DNS 検証による 198 日パブリック証明書の自動更新遷移は、今回実行していません。
Part 8 のデータ分類に転送中保護を対応づける
Part 8 では漏えい時の影響に応じてデータを public、internal、confidential、restricted の 4 段階に分けました。どの分類にも当てはまらない未分類は、安全側へ寄せて既定で confidential 扱いとしています。以下は Part 8 の分類を前提にした筆者による統制例であり、実際の要件はワークロードの法令や契約要件、遅延や既存クライアントとの互換性制約に応じて調整します。
| 分類レベル | 外部と内部の暗号化 | 相手認証(BP03) | 証明書と確認 |
|---|---|---|---|
public | 外部 HTTPS(TLS 1.2 以上)、内部は任意 | サーバー証明書の確認 | ACM 自動更新 |
internal | 外部 HTTPS(TLS 1.2 以上)、S3 は HTTP 拒否 | サーバー証明書の確認、自前の呼び出し元確認は SigV4 | ACM 自動更新、定期確認 |
confidential(未分類の既定) | 外部と内部とも TLS 1.2 以上(推奨 1.3)、S3 は HTTP と TLS 下限を拒否 | サービス間は SigV4、利用者向けは OAuth 2.0 や OIDC | ACM 自動更新、期限と設定の自動検査 |
restricted | 全区間 TLS 1.3 優先、ALB 背後も暗号化と認証を設計 | mTLS、SigV4、VPC Lattice でサービス間を明示認証 | 自動更新、失効対応手順、継続監視 |
機密度が高い分類ほど、暗号化とサーバー証明書の確認だけにとどめず、ALB 背後を含む通信の相手認証を重ねていきます。自前のサービス間通信まで管理するなら、サービス間の接続と認証を管理する VPC Lattice(SigV4 認証に対応)や mTLS を組み合わせ、設定崩れの自動検査も加えます。
自動確認スクリプトで設定の崩れを検知する
構築時に正しく設定しても、ポリシーの書き換えやリスナー変更、証明書の期限接近で設定は意図した状態から外れます。そこで Python 3.14.7 の標準ライブラリだけで動く自動確認スクリプト check.py を書き、期待する設定からの逸脱を機械的に検知できるか確かめました。
このスクリプトは --live を付けると実環境から設定を取得し、スナップショットへ保存してから 9 項目を評価します。既定では自己署名などのインポート証明書を検証用の INFO として通しますが、--require-auto-renewal を付けると本番想定の検査として FAIL に切り替わります。
S3 の TLS 下限検査は既定値が 1.2 のため、TLS 1.3 固定からの引き下げを検知したいときは --min-tls-version 1.3 を指定します。なお、この指定は S3 のみを対象とし、ALB のセキュリティポリシー下限には適用されません。
検証中の実環境に対して既定のまま --live で実行すると、スナップショット読み込みや S3、ALB、ACM 関連付けと期限の 8 項目が PASS になりました。自動更新可否(ACM-AUTO-RENEWAL)だけが INFO になり、終了コード 0 で通過しています。続いて本番想定の --require-auto-renewal を付けて評価した出力は次のとおりです。
PASS SNAPSHOT-LOAD: loaded 7 snapshot files
PASS S3-BPA-001: all 4 Public Access Block flags are true
PASS S3-POL-HTTPS: matched statement DenyInsecureTransport (Deny aws:SecureTransport=false on bucket + objects)
PASS S3-POL-TLS: matched statement DenyTLSBelow13 (s3:TlsVersion < 1.3)
PASS ALB-TLS-POLICY: policy=ELBSecurityPolicy-TLS13-1-2-Res-PQ-2025-09 protocols=TLSv1.2,TLSv1.3
PASS ALB-HTTP-REDIRECT: all 1 HTTP rule(s) redirect to HTTPS:443 (HTTP_301)
PASS ACM-CERT-ATTACH: cert=arn:aws:acm:ap-northeast-1:<ACCOUNT_ID>:certificate/<CERT_ID> Status=ISSUED InUseBy includes ALB
PASS ACM-CERT-EXPIRY: remaining=364.99d >= 30d (NotAfter=2027-11-20T19:11:00+00:00, now=2026-11-20T19:29:50.570783+00:00)
FAIL ACM-AUTO-RENEWAL: auto-renewal required (--require-auto-renewal): Type=IMPORTED RenewalEligibility=INELIGIBLE
SUMMARY pass=8 fail=1 info=0
- ACM-AUTO-RENEWAL- 自動更新可否を切り替える
--require-auto-renewalを外すと 9 行目がINFOになり、pass=8 fail=0 info=1(終了コード 0)で通過する - スナップショットを保護するため、ファイルへ書き出す前にアカウント ID や許可 IP、一時認証情報をマスクしている
正しい設定で通るだけでは設定漏れを本当に検知できるか確かめられないため、オフラインの単体テスト 24 件を用意し、すべて PASS を確認しました。内訳は、正常な設定例が 1 件、データの逸脱例が 10 件、本番想定モードでの自動更新エラーが 1 件です。
残る 12 件では、30 日期限境界や正常系のバリエーションに加え、作成後に見つけた抜け道への対策も検証しています。具体的には、無関係な条件キーを追加して拒否をすり抜ける S3 ポリシーや、1.3 から 1.2 へ緩めた変更を検知する検査を加えました。複数の HTTP リスナーに紛れた転送漏れも検知対象にしています。後始末確認に使う作成リソース一覧の欠損やマスク漏れを防ぐ検査もテストに含めています。
ただし、check.py の ACM-AUTO-RENEWAL が見ているのは ACM API の Type と RenewalEligibility フラグだけです。公開 DNS 上の検証用 CNAME レコードが残っているかは、別途確認が要ります。ACM-CERT-ATTACH の対象は HTTPS 443 リスナーの既定証明書までにとどまります。
作成後の抜け道対策を含めた厳格化は保存済みのスナップショットと単体テスト 24 件で確かめており、削除済みの実環境に対する --live 再実行はしていません。このスクリプトは検証資産 1 組を単発で確認する道具であり、本番の継続監視や AWS Config の自動修復の代わりにはなりません。
いくらかかったかと後始末
東京リージョンで今回の構成を動かすと、課金の中心は ALB 本体と公開 IPv4 アドレスの 2 つになります(2026 年 11 月確認値)。
| 対象 | 単位 | 単価(東京リージョン) |
|---|---|---|
| ALB 本体 | 1 時間あたり | 0.0243 USD |
| ALB 処理量(1 LCU 仮定) | 1 LCU 時間あたり | 0.008 USD |
| 公開 IPv4 アドレス(2 個) | 1 時間あたり(2 個分) | 0.010 USD(1 IP 0.005 USD) |
| S3 保管と操作 | 保存 1 MB 以下、操作 200 回以内 | 0.002 USD 未満 |
| ACM 証明書インポート | 1 枚あたり | 0 USD |
LCU(Load Balancer Capacity Unit)は ALB の処理量に応じた課金単位です。ALB 本体、1 LCU の処理量、公開 IPv4 アドレス 2 個(2 AZ 分)を合わせた時間単価は 0.0423 USD になります。保存ログ上の保有時間帯は作成開始から削除後の残存確認まで約 24 分でした。ALB の部分時間 1 時間課金に加え、LCU と秒課金の公開 IPv4 も各 1 時間分として保守的に見積もると、今回の検証全体の見込み費用は 0.05 USD 未満です。
ただし、これは単価とログ時刻に基づく見込み額であり、AWS の実請求書は取得していません。同じ構成を 24 時間放置すると 1.01 USD を超える計算になるため、試したらすぐ消す運用が前提です。
検証後は後始末スクリプトで、S3 のオブジェクトとバケットポリシー、バケット本体を順に削除しました。続けて ALB リスナー、ALB 本体、セキュリティグループ、IGW、サブネット 2 件、ルートテーブル、VPC、ACM 証明書も消しています。
削除後に check.py --residual を実行し、S3 の list-buckets と head-bucket を含む 12 項目すべてで対象不在(PASS)を確認しました。後の改修で作成リソース一覧の欠損やマスク漏れを防ぐ完全性検査も加え、13 項目としています。
補助で確認した Tagging API の照会では、削除直後にセキュリティグループルール 2 件(sgr-*)が返りました。直後に describe-security-group-rules で個別照会すると、2 件とも InvalidSecurityGroupRuleId.NotFound が返りました。実体はすでに消えていました。
初回の ALB 作成で自動生成された AWSServiceRoleForElasticLoadBalancing は、AWS サービス専用のサービスリンクロールです。無料でアカウント全体に共有されるロールのため、削除対象外として記録に残しています。
まとめ
「うちは HTTPS だから転送中のデータ保護はできている」とは、HTTPS に対応しているだけでは言い切れません。VPN で外からの通信を暗号化しても内部の相手を無条件に信頼できないのと同じように、暗号化の設定と相手認証は切り離して設計します。今回の調査と東京リージョンでの実測から得られた判断基準は次の 5 点です。
- AWS の自動暗号化には明確な境界がある。EC2 の Nitro 暗号化は 4 条件すべてが要り、ALB の背後は HTTP も設定でき、HTTPS でもターゲット証明書は検証されない(BP02 と BP03 の境界)
- S3 は公開ブロックをすべて有効にしても平文 HTTP を受け付ける。
s3:TlsVersion単独の未明文化挙動に頼らず、aws:SecureTransportの拒否と TLS 下限の拒否を 2 文に分けて強制する(BP02) - ALB を CLI で直接作るときに
--ssl-policyを省略するとELBSecurityPolicy-2016-08になる。ポリシー名を明示し、設定変更後は API 応答だけで完了とみなさず反映を確認する(BP02) - 通信の暗号化と相手認証は別である。証明書検証の条件が満たされなければ相手が本物か確かめられず、通信相手まで特定したいときは mTLS や SigV4 などの認証を重ねる(BP03)
- ACM の 198 日運用では自動更新の成立条件と対象外(インポート証明書)を切り分け、ALB が提示する証明書と設定の崩れを自動確認できる仕組みを用意する(BP01)
実測して一番印象に残ったのは、s3:TlsVersion 単独ポリシーの食い違いでした。条件キーの評価規則から「平文 HTTP は素通りするはず」と踏んでいたものが、東京の実 S3 では拒否され、IAM ポリシーシミュレーターでは許可と返りました。この結果から、条件の意図を素直に 2 文へ分け、実際の S3 とシミュレーターの両方で裏を取る必要があると分かりました。
次回の Part 11 では SEC 10「インシデントレスポンス」を扱う予定で、ここまでの予防と検出の備えを前提に異常が起きたときの対応手順を整理していきます。
参考リンク
- SEC09: How do you protect your data in transit? (AWS Well-Architected Framework)
- SEC09-BP01: Implement secure key and certificate management
- SEC09-BP02: Enforce encryption in transit
- SEC09-BP03: Authenticate network communications
- SEC 9. 転送中のデータの保護(Well-Architected 日本語版)
- 転送中のデータの保護(セキュリティの柱 日本語版)
- SEC09-BP02 伝送中に暗号化を適用する(日本語版)
- Data protection in Amazon EC2
- Target groups for your Application Load Balancers
- Encryption in transit with VPC Encryption Controls
- Protecting data by using encryption in transit (Amazon S3)
- Actions, resources, and condition keys for Amazon S3
- TLS 1.2 to become the minimum for all AWS API endpoints
- Enforcing encryption in transit with TLS 1.2 or higher with Amazon S3
- SimulateCustomPolicy (IAM API Reference)
- Creating a condition with multiple keys or values (IAM)
- SSL policies for your Application Load Balancer
- Create an HTTPS listener for your Application Load Balancer
- Listener rules for your Application Load Balancer
- Service-linked roles for Elastic Load Balancing
- Importing certificates into AWS Certificate Manager
- Managed certificate renewal in ACM
- DNS validation for ACM managed renewal
- HTTP validation for ACM managed renewal
- Exportable public certificates in ACM
- AWS Certificate Manager updates default public certificate validity period
- CA/Browser Forum Ballot SC081v3
- CRYPTREC TLS 暗号設定ガイドライン Ver.3.1.1(PDF)
- 警察庁 令和 7 年におけるサイバー空間をめぐる脅威の情勢等について(PDF)
- 警察庁 令和 8 年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
- 令和 8 年版警察白書 サイバー空間をめぐる脅威の情勢等
- 消費者庁 受付フォームのサーバー証明書更新作業不備に関するお知らせ
- 東京都 起業スタートダッシュ 証明書有効期限切れに関するお知らせ
- DigiCert 緊急の TLS 証明書失効に伴う再発行のご案内(ALERT2860)
- Elastic Load Balancing Pricing
- Amazon VPC Pricing
- Amazon S3 Pricing
- VPC billing and usage reports
- HeadBucket (Amazon S3 API Reference)

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 8: データ分類編(SEC 7)
-
 セキュリティの柱を改めて読み解いてみる – Part 9: 保管中のデータ保護編(SEC 8)
-
 セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)