
セキュリティの柱を改めて読み解いてみる – Part 6: ネットワーク保護編(SEC 5)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 5 つ目の領域「SEC 5: ネットワーク保護」を読み解きます。セキュリティグループ、ネットワーク ACL、AWS Network Firewall、AWS WAF をベストプラクティスの構造に対応づけて整理します。セキュリティグループとネットワーク ACL は実機で挙動を確かめ、通信が通る瞬間と落ちる瞬間を VPC フローログの記録で確認します。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 6 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 8 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)(本記事)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 5(検出編)の締めくくりで、次回は「ワークロードの周囲に境界を作り、脅威を近づけないための領域」と予告しました。ところが SEC 5 の本文は、境界だけで守る発想そのものをアンチパターンとして挙げていました。守るべきは境界の一線ではなく、ネットワークの中を流れる通信の一本一本です。
とはいえ、抽象論より先に、手元の VPC のセキュリティグループを思い浮かべたいところです。「とりあえず動いたときの設定のまま」というルール、残っていないでしょうか。あるいはネットワーク ACL を触ろうとして、アウトバウンドの許可がなぜ必要なのか納得しないまま全許可で通した経験はないでしょうか。今回はこのあたりの理屈を、公式ドキュメントの構造と実機の挙動の両方から固めます。
実機では、EC2 を 2 台立ててセキュリティグループとネットワーク ACL の設定を壊したり直したりしながら、通信がどこで落ちるのかを VPC フローログの記録で確かめました。かかった実費は 1 円未満で、読者の環境でも安心して再現できる範囲に収めています。
SEC 5 の全体像
SEC 5 の問いは「ネットワークリソースはどのように保護するのですか(How do you protect your network resources)」です。ベストプラクティスは 4 個で、Part 5 の SEC 4 と同じ最少構成です。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC05-BP01 | ネットワークレイヤーを作成する | 🔴 High |
| SEC05-BP02 | ネットワークレイヤー内のトラフィックフローを制御する | 🔴 High |
| SEC05-BP03 | 検査に基づく保護を実装する | 🟡 Medium |
| SEC05-BP04 | ネットワーク保護を自動化する | 🟡 Medium |
High が上の 2 つ、Medium が下の 2 つという素直な構造です。層を作り(BP01)、層の中と間の通信を絞る(BP02)。この 2 つが土台で、通信の中身を検査する仕組み(BP03)と、設定をコードで維持する仕組み(BP04)はその上に載ります。BP02 は BP01 で作った層を前提にしているので、着手順もこの並びのとおりで迷いません。
冒頭で訂正した予告の話は、BP02 のアンチパターンに書かれています。
You take a perimeter-based approach to network security and only control traffic flow at the boundary of your network layers.
(ネットワークセキュリティを境界ベースのアプローチで捉え、ネットワークレイヤーの境界でのみトラフィックフローを制御している)
境界での制御が悪いのではありません。境界「でのみ」制御し、中に入った通信を素通しにするのがアンチパターンです。
境界から始めること自体は、公式の推奨どおりです。同じ BP02 に取り組む順序が書かれています。まずインターネットなど外部との通信(north-south トラフィック)を制御し、そのあとでコンポーネント間の通信(east-west トラフィック)に取り組みます。
代表的な三層構成と制御の置き場所
この「層を作って通信を絞る」を、見慣れた三層 Web 構成に置いてみます。SEC 5 に登場する道具がどこで働くのか、1 枚にまとめたのが次の図です。
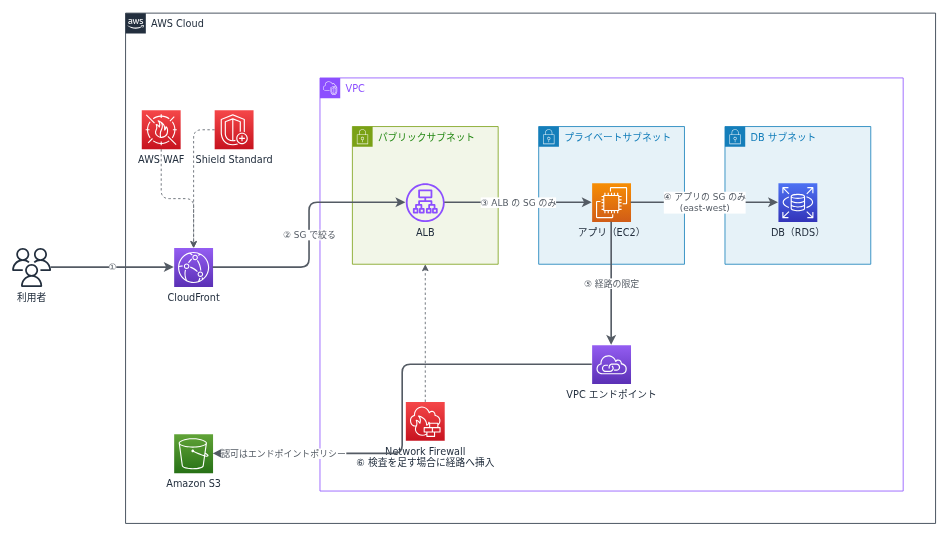
経路を上から追うと、それぞれの場所に置く制御はこうなります。
| # | 経路 | 方向 | 置く制御 |
|---|---|---|---|
| 1 | 利用者 → CloudFront | north-south | CloudFront + AWS WAF + Shield Standard |
| 2 | CloudFront → ALB | north-south | ALB のセキュリティグループ |
| 3 | ALB → アプリ | north-south から内部へ | アプリのセキュリティグループ(ALB の SG からのみ許可) |
| 4 | アプリ → DB | east-west | DB のセキュリティグループ(アプリの SG からのみ許可) |
| 5 | アプリ → S3 など AWS サービス | 経路と認可 | VPC エンドポイント + エンドポイントポリシー |
| 6 | 層の間に検査を足す場合 | north-south / east-west | AWS Network Firewall や GWLB + 検査アプライアンス |
3 と 4 で使っている「セキュリティグループからのみ許可」は、CIDR ではなくセキュリティグループ ID を許可元に指定する書き方です。参照先のリソースが増減してもルールを書き換えずに済み、許可元を必要な相手だけに保てます。なお BP02 には「可能な限り、ネットワークピアリングよりポイントツーポイントのフローを選ぶ」という原則もあります。経路 5 の PrivateLink は、VPC 同士をつなぐ場面でのその実装手段の 1 つです。
5 は Part 4 で登場した data perimeter との交差点です。ただし、この 2 つは役割が別です。VPC エンドポイントが決めるのは「どの経路で AWS サービスに到達できるか」で、エンドポイントポリシーが決めるのは「その経路で誰が何をできるか」です。経路の話は SEC 5、認可の話は Part 4 で扱った SEC 3 の領域になります。なお S3 へのエンドポイントは通常、追加料金のないゲートウェイ型を使います。
この表の 2 から 4 までは、セキュリティグループだけで組める追加料金なしの範囲です。1 のエッジ側(CloudFront、WAF)と 6 の検査には費用が伴います。この構造は、あとで料金を見るときの基準になります。
レイヤーを作る(BP01)
ネットワークレイヤーを作成する(Create network layers)
BP01 が求めるのは、ワークロードの構成要素をひとまとめにせず、性質ごとにグループ化してネットワークを層に分けることです。公式は分け方の観点を 4 つ挙げています。
- データの機密度:DB のように機密データを持つ層を最奥に置く
- アクセス要件:誰が、どこから到達する必要があるか
- コンポーネントの機能:Web 受付、業務処理、データ保持といった役割
- インターネットからのインバウンドの要否:受ける必要のないものはプライベートサブネットへ
なぜこれが High で、しかも先頭なのか。公式の一文が答えになっています。
Establishing network layers is the first step in restricting unnecessary pathways through the network, particularly those that lead to critical systems and data.
(ネットワークレイヤーの確立は、ネットワーク内の不要な経路、特に重要なシステムとデータへ通じる経路を絞り込む最初のステップである)
層がなければ、そもそも「この層からこの層への通信だけ許す」という絞り込みが書けません。先ほどの三層構成でいえば、パブリックサブネットとプライベートサブネットと DB サブネットに分けた時点で、BP01 は形になっています。目新しさはない代わりに、次の BP02 のすべてがこの分割の上に載ります。
なお、BP01 の本文にはサーバーレス構成への言及もあります。マネージドサービス中心の構成では、VPC エンドポイントや Amazon VPC Lattice を使って、サービスとの接続境界を設計する形になります。今回は EC2 ベースの三層構成を軸にしますが、層という考え方自体はサーバーレスでも変わりません。
レイヤー内の流れを絞る(BP02)
ネットワークレイヤー内のトラフィックフローを制御する(Control traffic flow within your network layers)
何から絞るか
層を作ったら、層の中と間の通信を絞ります。何から手をつけるか。BP02 の本文は「良い出発点は VPC 内のセキュリティグループ」と明言しています。VPC の公式ドキュメント側でも位置づけははっきりしています。
Use security groups as the primary mechanism for controlling network access to your VPCs.
(VPC へのネットワークアクセス制御の主要な仕組みとして、セキュリティグループを使用する)
では、もう 1 つの定番であるネットワーク ACL はどうか。同じページの続きにこうあります。
When necessary, use network ACLs to provide stateless, coarse-grain network control.
(必要な場合には、ステートレスで粗粒度なネットワーク制御としてネットワーク ACL を使用する)
セキュリティグループが主役、ネットワーク ACL は必要なときに足す補助という主従関係が、公式の一次ドキュメントに明文で書かれています。「SG と NACL のどちらを使うべきか」という定番の問いは、実は公式が答えを出している問いでした。
この 2 つの説明には、セキュリティグループがステートフルで、ネットワーク ACL がステートレスだという一文が必ず付いてきます。用語として知っていても、挙動まで体感した人は多くないはずです。
検証の構成
専用 VPC に 2 つのサブネットを作り、それぞれに t4g.nano を 1 台ずつ置きました。インスタンス A(10.6.0.5)がクライアント、インスタンス B(10.6.0.76)が HTTP サーバーです。A から B へ curl を打ち、セキュリティグループとネットワーク ACL の設定を変えながら応答を観察します。VPC フローログも有効化し、通信の記録を残します。試すのは 2 台のあいだの横方向、つまり east-west の通信です。
サブネットを 2 つに分けたのには理由があります。ネットワーク ACL のルールが評価されるのは、通信がサブネットに出入りするときだけです。
We evaluate the network ACL rules when traffic enters and leaves the subnet, not as it is routed within a subnet.
(ネットワーク ACL のルールを評価するのは通信がサブネットに出入りするときであり、サブネット内でルーティングされるときではない)
同じサブネットに 2 台置いてネットワーク ACL を試しても、何も起きません。手元で試して「NACL が効かない」と首をかしげたことがある人は、この仕様を踏んでいた可能性があります。
B のセキュリティグループのインバウンドには、VPC 内(10.6.0.0/24)からの HTTP(TCP 80)と ICMP を許可するルールを入れてあります。
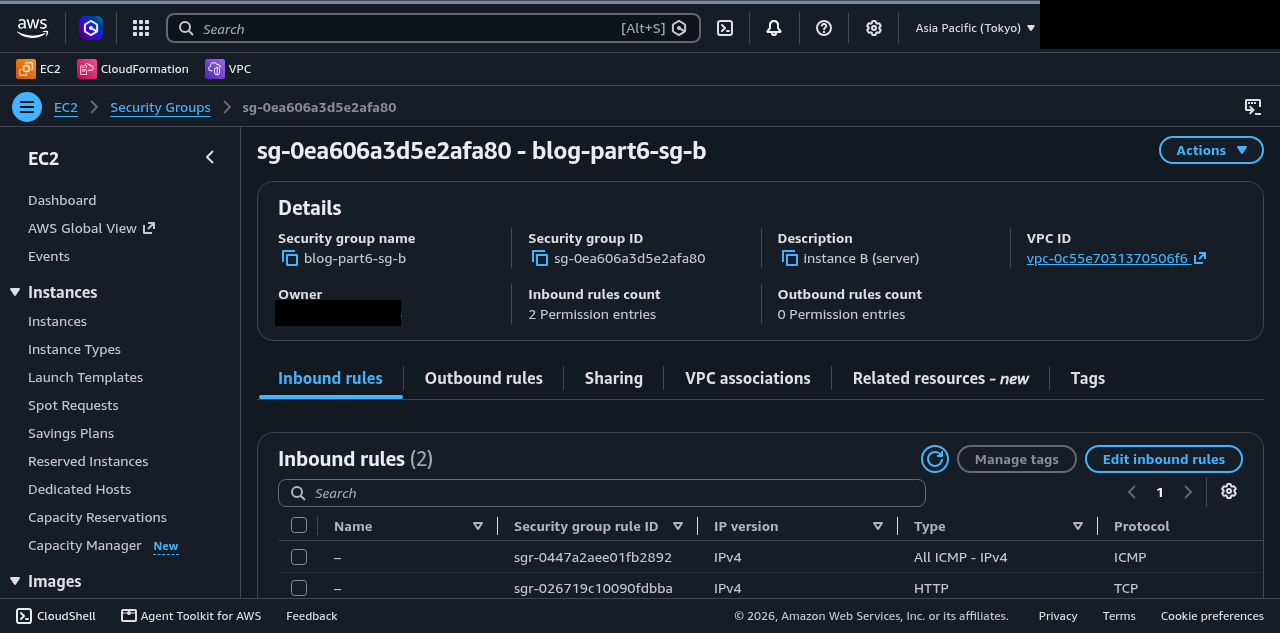
セキュリティグループのアウトバウンドを全部消す
まずベースラインです。A から B へ curl を打つと HTTP 200、ping も 3 回とも返ります。ここから B のセキュリティグループのアウトバウンドルールを全削除します。
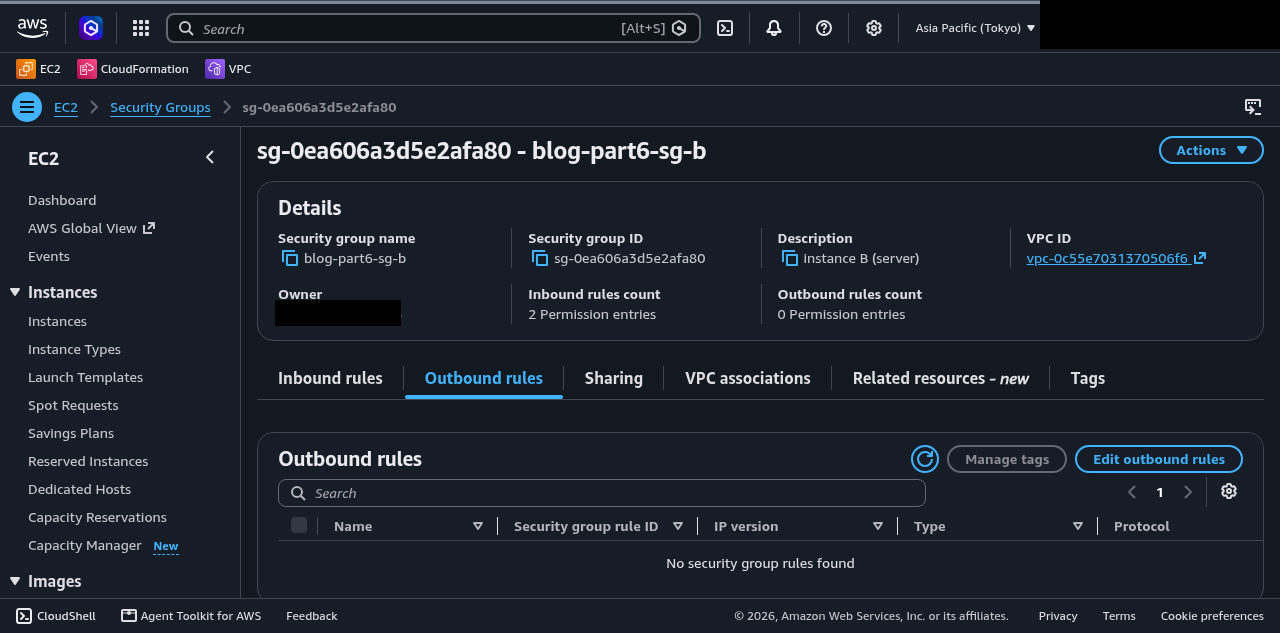
アウトバウンドのルールが 1 つもないのですから、B から出ていく HTTP 応答も止まるはずです。そう予想して A から curl を打つと、結果はこうでした。
HTTP 200 time=0.001783s
3 packets transmitted, 3 received, 0% packet loss
アウトバウンドルールが 0 件でも、応答は通ります。これがステートフルの意味です。セキュリティグループは通信の状態を追跡していて、インバウンドで許可した通信への応答は、アウトバウンドのルールと無関係に自動で許可されます。「応答用のアウトバウンドルールを足す」という作業は、セキュリティグループでは最初から不要だったわけです。
逆向きの実験もしておきます。アウトバウンドを元に戻し、今度はインバウンドの HTTP 許可を消すと、curl は接続拒否のエラーを受け取れないまま、5 秒待ってタイムアウトしました(exit 28)。セキュリティグループは許可されない通信を黙って捨てるだけで、拒否の応答を返しません。「Connection refused ならアプリ側、無応答のタイムアウトなら経路上のフィルタ(セキュリティグループかネットワーク ACL)」という切り分けの手がかりになります。
同じことをネットワーク ACL でやると
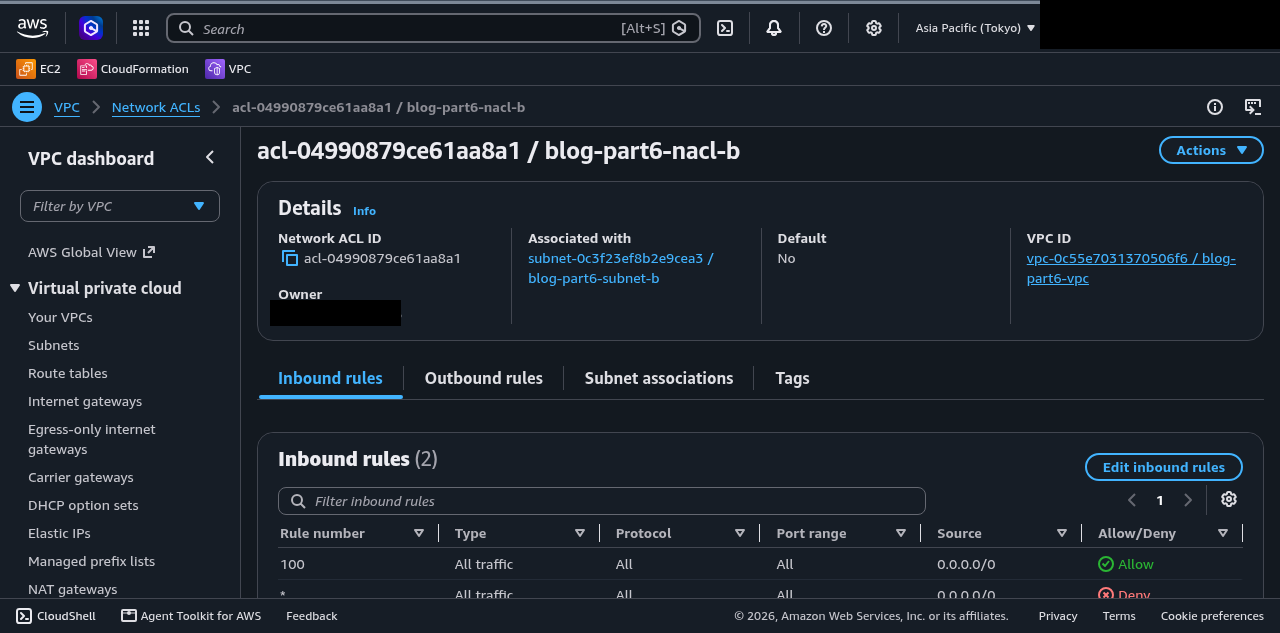
セキュリティグループの設定をすべて元に戻し、今度はサブネット B のネットワーク ACL だけを操作します。アウトバウンドの全許可ルールを削除して、暗黙の拒否だけが残る状態にしました。セキュリティグループは両方向とも許可済みです。
A から curl を打つと、今度はタイムアウトです。リクエストは B に届いています(インバウンドは全許可のまま)。落ちているのは B からの応答で、サブネットの境界を出るところで暗黙の拒否に当たります。ステートレスとは、行きの通信を許可しても帰りは別物として扱われる、ということです。
では、帰りを通すには何を許可すればいいのか。応答が向かう先は、A が接続のたびランダムに選ぶエフェメラルポートです。宛先ポートを特定できないので、範囲で許可するしかありません。アウトバウンドに「TCP 1024-65535 を VPC 内へ許可」というルールを 1 本足しました。
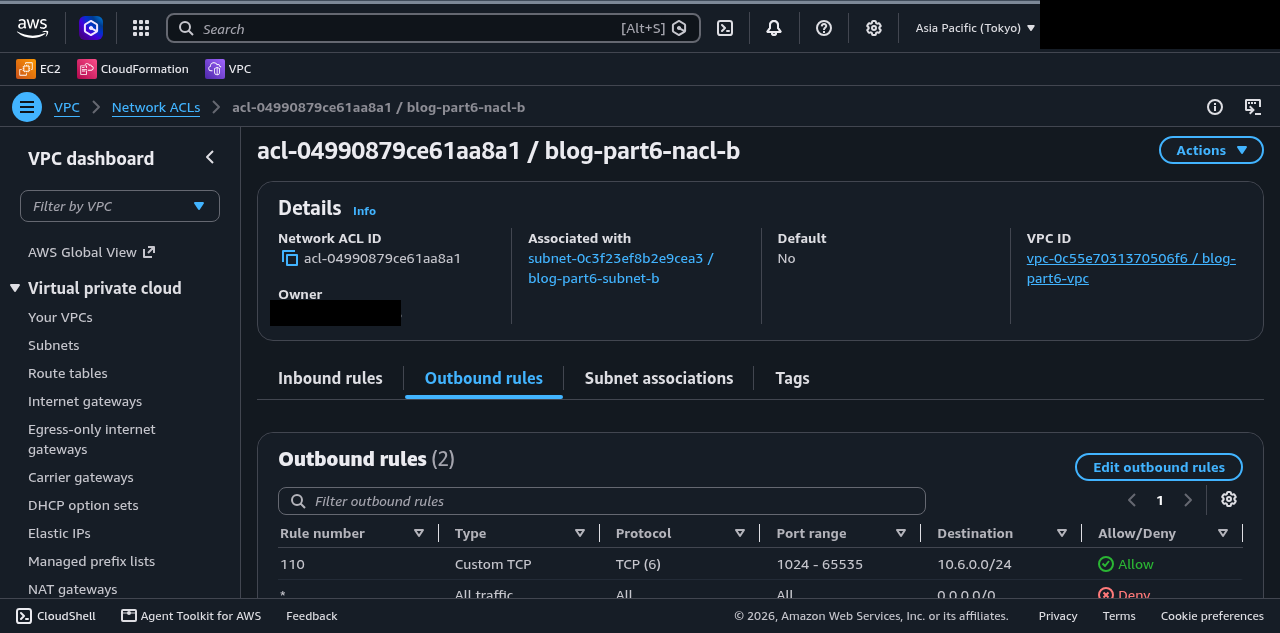
これで curl は HTTP 200 に戻りました。ネットワーク ACL の許可が「行き」と「帰り」で別々に必要という教科書どおりの挙動が、そのまま通信の生死に現れます。なお 1024-65535 は多様なクライアントに対応する広めの範囲で、公式ドキュメントの推奨例でもこの範囲が使われています。実際に必要な範囲はクライアント側の OS によって異なり、多くの Linux は 32768-61000 を使います(今回の応答先ポートは 34516 でした)。
1 点だけ注意を添えると、この検証ではインバウンド側を全許可にしてあります。変数をアウトバウンドだけに絞るための構成で、実運用の推奨ではありません。
フローログに残った証拠
この一部始終は VPC フローログに記録されています。ネットワーク ACL の実験で使った TCP 接続(ポート 34516)で絞り込んだのが次の画面です。
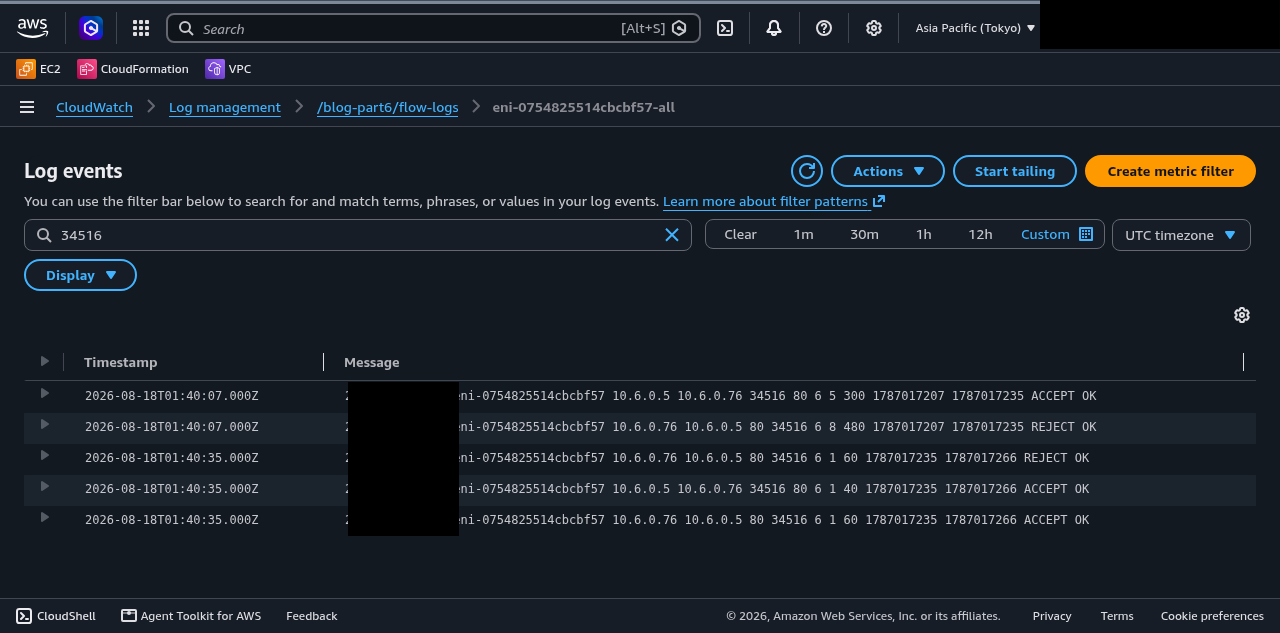
01:40:07 の 2 行が対になっています。A から B の 80 番へ向かう往路は ACCEPT、B の 80 番から A へ戻る復路は REJECT。リクエストは届いたのに応答が出られなかった、という先ほどの状況が、そのまま 2 行のログになっています。エフェメラルポートの許可を足したあとの 01:40:35 の集約時間帯には、復路にも ACCEPT が現れます。この時間帯に REJECT が混在しているのは集約が 60 秒単位のためで、切り替わりの瞬間までは特定できません。なお、フローログの標準形式にはパケット種別が記録されないため、往路が接続要求で復路がその応答という解釈は、実験条件からの推定です。
Part 5 で VPC フローログを「基本のログソース 3 つ」の 1 つとして紹介したときは、GuardDuty が分析する対象という位置づけでした。GuardDuty はフローログを有効化していなくてもサービス側の経路でログを取得するため、自分の目で調べる用途には、今回のように自分で有効化して保存します。制御の設計ミスを通信単位で追えるのは、その手前にある基本の用途です。REJECT の記録から、どの ENI で、どちら向きの、どの通信が落ちているかまで絞れます。セキュリティグループかネットワーク ACL かの特定は、そこから設定と突き合わせて行います。
制御層の 1 枚表
実機で確かめた 2 つに、この後で扱う検査系の道具を加えて、SEC 5 の登場人物を 1 枚にまとめます。守りたい対象に合わせて重ねていく層の一覧です。
| 道具 | 適用点 | 状態管理 | 明示拒否 | 検査の対象 | 費用感 |
|---|---|---|---|---|---|
| セキュリティグループ | ENI(リソース単位) | ステートフル | 不可 | L3/L4 | 追加料金なし |
| ネットワーク ACL | サブネット境界 | ステートレス | 可 | L3/L4 | 追加料金なし |
| AWS Network Firewall | ルートテーブルで通す検査エンドポイント | 2 エンジン併用 | 可 | L3/L4 + パケットの中身(DPI) | エンドポイント時間 + 処理量 |
| AWS WAF | CloudFront、ALB、API Gateway など | リクエスト単位が基本 | 可 | L7(HTTP リクエスト) | Web ACL + ルール + リクエスト数 |
| Shield Standard | AWS のインターネット境界 | なし | 自動緩和 | L3/L4 の DDoS | 無料(自動適用) |
| Route 53 Resolver DNS Firewall | VPC の DNS クエリ | なし | 可 | ドメイン名 | クエリ数など従量 |
セキュリティグループとネットワーク ACL の「追加料金なし」は、それぞれの公式ドキュメントに明文があります。費用の線は、この 2 つとそれ以外のあいだに引かれています。
表に載せなかった周辺の道具も、位置づけだけ整理しておきます。
- ルートテーブル:通信をどこへ送るかを決める経路制御。フィルタではないが、Network Firewall を通すのはこの仕組み
- PrivateLink(VPC エンドポイント):インターネットを経由せず AWS サービスへ到達する経路を作る
- Transit Gateway:複数の VPC やオンプレミスを接続するリージョナルなルーター。検査用 VPC へ通信を集める構成の要
- Gateway Load Balancer:サードパーティ製の検査アプライアンスを経路に透過的に挟む
- VPC Traffic Mirroring:パケットのコピーを監視基盤へ送る。遮断はしない
- AWS Firewall Manager:WAF や Network Firewall、DNS Firewall、セキュリティグループのルールを組織全体へ集中適用する管理サービス
三層構成の図でいえば、経路 5 と 6 に置いたのがこの並びです。
検査の層を足す(BP03)
検査に基づく保護を実装する(Implement inspection-based protection)
セキュリティグループとネットワーク ACL が見るのは、IP アドレス、ポート、プロトコルまでです。許可したポートの中を流れる中身までは見ません。80 番を許可すれば、正常なリクエストも攻撃のペイロードも同じように通ります。中身まで見たい場合の道具が BP03 の領域で、代表が AWS Network Firewall(経路上のパケットを検査)と AWS WAF(HTTP リクエストを検査)です。検査ポイントの置き方について、公式はこう書いています。
Protections become stricter as traffic moves closer to sensitive data.
(通信が機密データに近づくほど、保護は厳格になっていく)
では、この検査はいくらから始まるのか。Network Firewall は東京リージョンで、ファイアウォールエンドポイント 1 つあたり 1 時間 0.395 USD かかります。立てておくだけで月におよそ 285 USD、複数 AZ ならその倍数です。処理したトラフィックにも 1 GB あたり 0.065 USD かかり、TLS 検査を有効にする場合は検査用エンドポイントの時間料金(東京で 1 時間 1.095 USD)が別に加わります。
セキュリティグループとネットワーク ACL の「追加料金なし」とは別世界の価格帯です。だからこそ、導入判断の軸は「セキュリティグループとネットワーク ACL で表現できない検査要件があるか」になります。ポートの制御で足りるなら無料の層で完結させ、パケットの中身を見る要件(IPS、ドメインベースの egress 制御など)が具体的にあるときに検査層を足します。
料金には 2026 年 2 月の改定があります。TLS 検査に伴う追加のデータ処理料金が廃止され、NAT Gateway 料金の相殺がセカンダリエンドポイントにも拡大されました。それ以前の料金記事とは前提が変わっているので、検討時は最新の料金ページを見てください。
WAF の費用構造は Network Firewall と別物です。東京リージョンで Web ACL が月 5 USD、ルールが月 1 USD、リクエスト 100 万件あたり 0.60 USD からで、月額項目は時間按分されます。試すだけなら数十円で済む価格帯です。ちなみに DDoS 対策の Shield Standard は、何もしなくても全アカウントに無料で適用されています。
自動化で維持する(BP04)
ネットワーク保護を自動化する(Automate network protection)
最後の BP04 は、ここまでの設定を手作業で維持しない、という話です。IaC(CloudFormation など)でネットワーク設定をコード化してバージョン管理し、CI/CD パイプラインで変更をテストしてからデプロイする。CloudFormation Guard のようなポリシーチェックツールで「SSH が 0.0.0.0/0 に開いていないか」を機械的に検査し、デプロイ後の手動変更はドリフト検出で捕まえる。内容は Part 2 で扱った SEC01-BP06(標準的なセキュリティコントロールのデプロイの自動化)のネットワーク特化版です。
実機の検証中、セキュリティグループのルールを消したり足したりするたびに、通信はすぐ止まり、戻すとすぐ通りました。この身軽さは検証では便利ですが、運用では「誰かがコンソールでちょっと直した」がそのまま本番の穴になる、ということでもあります。冒頭に挙げた「とりあえず動いたときの設定のまま」のルールも、コード化して差分レビューを通す運用にすれば、放置ではなく見直しの対象に変わります。壊して確かめる作業は検証環境の特権として、本番のネットワーク設定はコードの管理下に置きたいところです。
料金の現実
シリーズ恒例のお金の話です。後日 Cost Explorer で確認した今回の検証の実費は、合計 0.005 USD(1 円未満)でした。内訳は EC2(t4g.nano 2 台、課金対象の稼働は合計約 24 分)とパブリック IPv4 アドレスが各 0.0021 USD、EBS ボリュームが 0.0004 USD です。IPv4 アドレスの料金がインスタンス本体と並ぶあたりに時代を感じます。見込んでいた VPC フローログの取り込み分は、取り込み量が数 KB と小さく、CloudWatch Logs の無料利用枠内に収まりました。課金明細には現れていません。セキュリティグループとネットワーク ACL は何度壊して直しても無料でした。
SEC 5 の費用構造を整理すると、こうなります。
- 層を作って絞る(BP01、BP02):サブネット分割、セキュリティグループ、ネットワーク ACL は追加料金なし。エッジ側で CloudFront や WAF を使う場合はその分の費用が加わる
- 検査を足す(BP03):Network Firewall はエンドポイント時間だけで月およそ 285 USD から。WAF は月数 USD から
- 自動化する(BP04):AWS 標準リソースの範囲では CloudFormation 自体に追加料金なし。かかるのはパイプライン(CodeBuild 等)の利用料と整備コスト
最小構成なら、公式リスクが High の 2 つには無料の道具だけで着手できます。「予算がないからネットワークセキュリティは後回し」という言い訳は、少なくともセキュリティグループとネットワーク ACL の見直しには通用しません。
まとめ
- SEC 5 は 4 個のベストプラクティスで構成され、High は層の作成(BP01)と通信の制御(BP02)
- 境界でのみ制御する境界型のアプローチはアンチパターン。north-south の次は east-west の制御へ進む
- 制御の主役はセキュリティグループ(公式が primary mechanism と明文化)。ネットワーク ACL は必要なときに足す補助のガードレール
- ステートフルとステートレスの違いは実機で見ると明快。セキュリティグループはアウトバウンドルール 0 件でも応答が通り、ネットワーク ACL は応答用のエフェメラルポート許可がないと通信が死ぬ
- ネットワーク ACL はサブネット境界でだけ評価される。同一サブネット内の通信には効かない
- フローログの REJECT 記録は、制御の設計ミスを通信単位で特定する道具になる
- 無料の道具(SG、NACL)で経路を絞り、パケットの中身を見る要件が出てから有料の検査層(Network Firewall は月 285 USD から、WAF は月数 USD から)を検討する
次回の Part 7 では SEC 6(コンピューティングの保護)を扱う予定です。今回は通信の経路を絞りましたが、次はその経路の先で動いているコンピューティングリソース、つまり EC2 やコンテナや Lambda そのものをどう守るかの領域です。
参考リンク
- SEC 5. How do you protect your network resources?
- SEC05-BP01 Create network layers
- SEC05-BP02 Control traffic flow within your network layers
- SEC05-BP03 Implement inspection-based protection
- SEC05-BP04 Automate network protection
- Internetwork traffic privacy in Amazon VPC
- Control traffic to your AWS resources using security groups
- Control subnet traffic with network access control lists
- Logging IP traffic using VPC Flow Logs
- AWS Network Firewall pricing
- AWS Network Firewall announces two pricing improvements
- AWS WAF Pricing

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
-
 セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)