
セキュリティの柱を改めて読み解いてみる – Part 9: 保管中のデータ保護編(SEC 8)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 8 つ目の領域「SEC 8: 保管中のデータの保護」を読み解きます。S3 は 2023 年からすべての新規オブジェクトを自動で暗号化しているのに、なぜ鍵や権限を追加で管理するのか。この疑問を軸に、S3 と AWS KMS で「既定設定を変えると何が変わるか」「方式を強制できるか」「誰が読めるか」を実測しました。SSE-S3 と SSE-KMS のどちらを採るかを決めるフローチャートも載せています。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 9 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 9 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
- Part 9: 保管中のデータ保護編(SEC 8)(本記事)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 8(データ分類編)では、データを 4 つのレベルに分類し、レベルごとの統制を表にしました。その表の「暗号化」の列は、中身を先送りしていました。public と internal は既定の SSE-S3、confidential は KMS のカスタマーマネージドキー、restricted はキーポリシーの分離まで、とだけ書いた列です。今回はその列を埋める回です。
先送りした列の中でも、この列は「設定したつもり」になりやすい列です。S3 は 2023 年 1 月から、すべての新規オブジェクトを既定で暗号化しています。バケットのプロパティを開けば「デフォルトの暗号化」は有効で、方式は SSE-S3 と表示されます。「うちの S3 は暗号化済み」と言い切りたくなる画面です。
言い切れない理由は 3 つあります。既定の設定は「これから保存するもの」にしか効かないこと。既定の設定だけでは、送信者が別の方式を指定するのを止められないこと。そして SSE-KMS で暗号化されていても、鍵を使える権限があれば読めてしまうし、鍵を使えなければ読めないことです。どれも公式ドキュメントに書いてある仕様ですが、私は同じバケットで 3 つを続けて試したことがありませんでした。今回は 1 つのダミーファイルを何度も出し入れしながら、この 3 つを順に確かめます。
SEC 8 の全体像
SEC 8 の問いは「保管中のデータをどのように保護していますか(How do you protect your data at rest)」です。公式の導入文は一文で、複数の統制を組み合わせて、権限のないアクセスや誤った取り扱いのリスクを減らす、と述べています。ベストプラクティスは 4 個です。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC08-BP01 | 安全な鍵管理を実装する | 🔴 High |
| SEC08-BP02 | 保管時の暗号化を強制する | 🔴 High |
| SEC08-BP03 | 保管中のデータ保護を自動化する | 🟡 Medium |
| SEC08-BP04 | アクセス制御を強制する | 🔴 High |
4 つを並べると、暗号化そのものは BP02 の 1 つで、残りは鍵の管理、自動化、アクセス制御です。BP02 の公式ページも、アンチパターンの筆頭に「既定で暗号化する設定を使っていない」を置いています。続く 4 つのうち 3 つは、「復号鍵に広すぎるアクセスを与えている」「鍵の使用を監視していない」「用途や分類に関係なく同じ鍵を使っている」と鍵の話です。暗号化は、鍵と権限の話とセットで初めて統制になる、という構えです。本文では BP02 と BP04 の実測を先に置き、鍵の選び方(BP01)はそのあとで扱います。誰が読めるかを見てからでないと、鍵の管理方式は決められないからです。
今回の実測対象は S3 と AWS KMS に絞ります。AWS KMS(AWS Key Management Service)は、暗号化に使う鍵を作成、保管し、誰がどの操作に使えるかを制御するサービスです。S3 の暗号化方式のうち、S3 が管理する鍵で暗号化するものを SSE-S3、KMS の鍵で暗号化するものを SSE-KMS と呼びます。HeadObject の応答では、それぞれ AES256 と aws:kms という値で区別できます。
EBS や RDS など他のサービスでも既定暗号化と KMS 連携の考え方は同じですが、挙動の細部は同じとは限りません。この記事の実測結果を他のサービスへそのまま当てはめないでください。
検証環境は東京リージョンの専用バケット 1 個、対称暗号のカスタマーマネージドキー(利用者が作成、無効化、削除を管理する KMS の鍵)1 本、読み取り専用の IAM ロール 2 本です。バケットは公開ブロック(Block Public Access)を全部有効にし、バージョニングと Object Lock は使っていません。S3 Bucket Key(バケット単位の鍵で KMS への呼び出しを減らす仕組み)は、権限試験の条件を揃えるため無効にしています。
既定の暗号化が守る範囲(BP02)
最初の問いは、既定の暗号化設定を SSE-KMS に変えたとき、すでに保存してあるオブジェクトはどうなるか、です。
手順は単純です。まず、既定が SSE-S3 のままのバケットに、暗号化を指定せずにテキストを 3 件保存します。HeadObject で確認すると、3 件とも ServerSideEncryption は AES256 でした。次に、バケットの既定暗号化を、検証用の KMS キーを指定した SSE-KMS へ変更します。
既定を変更するコマンドは次のとおりです。
aws s3api put-bucket-encryption --bucket <バケット名> \
  --server-side-encryption-configuration '{
    "Rules": [{
      "ApplyServerSideEncryptionByDefault": {
        "SSEAlgorithm": "aws:kms",
        "KMSMasterKeyID": "<KMS キーの ARN>"
      },
      "BucketKeyEnabled": false
    }]
}'SSEAlgorithmにaws:kmsを指定し、KMSMasterKeyIDで使う鍵を指定するBucketKeyEnabledの false は検証条件を揃えるための設定
変更後に、暗号化を指定せずにもう 1 件保存し、あらためて 4 件の HeadObject を見比べました。
| オブジェクト | 保存した時点の既定 | HeadObject の結果 |
|---|---|---|
| 変更前に保存した 3 件 | SSE-S3 | AES256 のまま |
| 変更後に保存した 1 件 | SSE-KMS | aws:kms と検証用キーの ARN |
既定の変更は、変更後に保存されたオブジェクトにだけ効いています。公式ドキュメントも「既存のオブジェクトの暗号化に変更はない」と明記しているので、驚く結果ではありません。それでも、コンソールで「デフォルトの暗号化」を SSE-KMS に切り替えて保存すれば、バケット全体が変わったように見えます。実際に古いオブジェクトの AES256 を見ると、そう言えないことが分かります。既定設定は「これから」のオブジェクトへの約束であって、「すでにある」オブジェクトの状態ではありません。
方式を強制する(BP02)
次は冒頭の 2 つ目、既定設定だけで方式を強制できるかを確かめます。
これも試しました。既定が SSE-KMS の状態で、送信側が --server-side-encryption AES256 を明示して PUT します。結果は成功で、保存されたオブジェクトは AES256 でした。公式ドキュメントのとおり、PUT リクエストに暗号化の指定があれば、既定よりリクエスト側の指定が優先されます。既定設定が補うのは、指定がなかったときだけです。
強制するには、バケットポリシーで「SSE-KMS 以外の PUT」と「指定した鍵以外の PUT」を明示的に拒否します。今回使ったポリシーは次の 2 文です。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "DenyPutUnlessSseKms",
      "Effect": "Deny",
      "Principal": "*",
      "Action": "s3:PutObject",
      "Resource": "arn:aws:s3:::<バケット名>/*",
      "Condition": {
        "StringNotEquals": {"s3:x-amz-server-side-encryption": "aws:kms"}
      }
    },
    {
      "Sid": "DenyPutUnlessThisKey",
      "Effect": "Deny",
      "Principal": "*",
      "Action": "s3:PutObject",
      "Resource": "arn:aws:s3:::<バケット名>/*",
      "Condition": {
        "StringNotEquals": {"s3:x-amz-server-side-encryption-aws-kms-key-id": "<KMS キーの ARN>"}
      }
    }
  ]
}- 1 文目は、暗号化方式のヘッダーが
aws:kmsでない PUT を拒否する - 2 文目は、鍵の指定が検証用キーの ARN でない PUT を拒否する。公式ドキュメントは、この条件キーの値を
arn:aws:kms:<リージョン>:<アカウント ID>:key/<キー ID>形式の ARN で書くよう求めている
ポリシーを適用したあと、同じ送信者で 4 通りの PUT を試しました。
| PUT の指定 | 結果 |
|---|---|
AES256 を明示 | AccessDenied |
aws:kms のみ(鍵の指定なし) | AccessDenied |
| 暗号化の指定なし | AccessDenied |
aws:kms と検証用キーの ARN | 成功 |
拒否された 3 件のエラーメッセージには、いずれも「explicit deny in a resource-based policy」、つまりバケットポリシーの明示拒否に当たったことが書かれています。
このうち 3 行目が引っかかりどころです。既定が SSE-KMS なのだから、指定なしの PUT は既定どおり SSE-KMS で保存されるはずで、なぜ拒否されるのか。理由は IAM の条件評価の規則にあります。StringNotEquals のような否定の演算子は、条件キーがリクエストに無いとき真と評価されます。指定なしの PUT は暗号化方式のヘッダーを持たないので、1 文目の条件が真になって拒否されます。既定設定による補完がポリシーの評価より後に働く、と実測からは読めます。IAM ポリシーシミュレーター(ポリシーの評価結果を机上で確かめる IAM の機能)で裏を取りました。同じポリシーを渡し、条件キーを何も与えずに評価すると、2 文の両方が一致して explicitDeny になりました。
2 行目の「aws:kms のみ」も拒否されます。この PUT には鍵の条件キーが無いので、1 文目と同じ規則で 2 文目に当たります。PutObject の API リファレンスによると、aws:kms を指定して鍵を省略した PUT は AWS 管理キー(aws/s3)で保存されるので、鍵の不一致でも 2 文目に当たるはずです。どちらの理由で拒否されたかは、今回のログでは区別できません。運用でこの拒否を避けるには、送信側に鍵を明示させることになります。
鍵の指定はどこまで厳密に見られるか
ポリシーの条件値を ARN で書いたので、送信側が同じ鍵をキー ID やエイリアスで指定したら拒否されるのだろう、と私は予想していました。文字列としては一致しないからです。
結果は予想と違い、キー ID で指定した PUT も、エイリアスで指定した PUT も成功しました。保存されたオブジェクトの HeadObject を見ると、SSEKMSKeyId はどちらも ARN になっています。公式ドキュメントにはこう書かれています。
Regardless, the AWS KMS key ID that Amazon S3 uses for object encryption must match the AWS KMS key ID in the policy, otherwise Amazon S3 denies the request.
(いずれの場合も、Amazon S3 がオブジェクトの暗号化に使う KMS キー ID がポリシーの KMS キー ID と一致しなければならず、一致しなければ Amazon S3 はリクエストを拒否します)
比較されるのはリクエストのヘッダー文字列ではなく、S3 が実際に使う鍵です。
同じことを IAM ポリシーシミュレーターで試すと、条件キーにキー ID 形式の文字列を渡した評価は explicitDeny でした。シミュレーターは文字列の照合しかしないので、S3 側の鍵の解決までは模擬してくれません。ポリシーの条件値は ARN で書き、その動作確認は実際の PUT で行う、というのが今回の教訓です。なお、別の鍵を指定した PUT は実際には試していません(検証用の鍵を 1 本に絞ったためです)。別の鍵に対する拒否は、シミュレーターでの文字列照合が explicitDeny になったことと公式の記述から推定しています。
既存データの暗号化方式を変える(BP02)
既定を変えても既存のオブジェクトが変わらないなら、古いオブジェクトはコピーし直すしかないのでしょうか。以前はそうでしたが、今は汎用バケット(general purpose bucket。ディレクトリバケットではない通常のバケット)ならコピーは要りません。
汎用バケットの既存オブジェクトは、UpdateObjectEncryption API で SSE-S3 から SSE-KMS へ更新できます。S3 の暗号化は、データを暗号化するデータキーを、さらに別の鍵で暗号化するエンベロープ暗号化の構造です。この API はデータ本体に触れず、データキーだけを新しい方式で再暗号化します。公式ドキュメントによると、データの移動は起きず、ストレージクラス、作成日、LastModified、ETag、チェックサムはすべて保持されます。
検証対象は、既定が SSE-S3 だった時点で暗号化を指定せずに保存した約 100 バイトのテキストです。実行したコマンドは次のとおりです。
aws s3api update-object-encryption \
  --bucket <バケット名> \
  --key legacy-migrate.txt \
--object-encryption '{"SSEKMS":{"KMSKeyArn":"<KMS キーの ARN>","BucketKeyEnabled":false}}'- 鍵は完全な ARN で指定する。エイリアス名やキー ID は受け付けない
- 指定できる鍵は、原則としてバケットと同じアカウントの鍵に限る。同じ AWS Organizations 内の別アカウントの鍵を使うには、AWS Support への申請と
organizations:DescribeAccount権限が必要 BucketKeyEnabledの false は他の検証と条件を揃えるための設定
実行後の HeadObject では、ServerSideEncryption が AES256 から aws:kms に変わり、SSEKMSKeyId に検証用キーの ARN が入りました。一方で ETag と LastModified は実行前と同じ値のままです。GetObject で取り出した内容の SHA-256 も、アップロード元のローカルファイルと一致しました。メタデータを変えずに方式と鍵だけを差し替えられる、という公式の説明どおりの結果です。
適用できない条件もあります。未暗号化のオブジェクトと、二重暗号化の DSSE-KMS や利用者が鍵を持ち込む SSE-C で暗号化したオブジェクトは対象外で、新しい方式に SSE-S3 は指定できません。バージョニングを有効にしたバケットでは版を指定して使えます。Object Lock のコンプライアンスモードで保持期間中のオブジェクトには使えず、ガバナンスモードやリーガルホールドは先に解除が必要です。レプリケーションを有効にしたバケットで実行してもレプリカ側には伝わらないので、送信元と送信先の両方で実行することになります。UpdateObjectEncryption 自体のリクエスト料金は、1 件ごとに PUT 系リクエストと同じ単価です。多数のオブジェクトをまとめて変えるなら S3 Batch Operations の出番です。その場合は、ジョブと処理対象オブジェクト数に応じた Batch Operations の料金が別にかかります。
今回の実測は、約 100 バイトのオブジェクト 1 件を管理者権限で更新した結果です。公式が挙げる最小権限だけで通るかは確かめていません。その最小権限は、S3 側が s3:UpdateObjectEncryption の 1 つです。鍵側は kms:Encrypt と kms:Decrypt、kms:GenerateDataKey、kms:ReEncrypt* の 4 つになります。バージョニングや Object Lock を使うバケットでの挙動と、Batch Operations による大量移行も未検証です。
誰がデータを読めるか(BP04)
SSE-KMS で保存できたオブジェクトを、誰が読めるのでしょうか。BP04 の公式アンチパターンには「復号鍵に広すぎる権限を与えている」が挙がっています。暗号化方式と読み取り権限の関係を、権限を絞った IAM ロール 2 本で確かめます。
ロール A は、バケットの s3:GetObject を許可し、検証用キーの kms:Decrypt を明示的に拒否します。ロール B は、s3:GetObject と kms:Decrypt の両方を許可し、denied/ というプレフィックス配下だけ s3:GetObject を明示的に拒否します。ロール A の権限は次のとおりです。
{
  "Version": "2012-10-17",
  "Statement": [
    {"Sid": "AllowGet", "Effect": "Allow", "Action": "s3:GetObject", "Resource": "arn:aws:s3:::<バケット名>/*"},
    {"Sid": "DenyKmsDecrypt", "Effect": "Deny", "Action": "kms:Decrypt", "Resource": "<KMS キーの ARN>"}
  ]
}- S3 側の権限だけを見れば、バケット内のすべてのオブジェクトを読めるロール
- KMS キーのキーポリシー(鍵に付くリソースポリシー)は既定のまま(アカウントのルートに全権を与え、IAM ポリシーで制御する形)
このロール A で、SSE-S3 のオブジェクトと SSE-KMS のオブジェクトを取得しました。
| ロール | 対象オブジェクト | GetObject の結果 |
|---|---|---|
| A(KMS 拒否) | SSE-S3 | 成功。内容の SHA-256 も元ファイルと一致 |
| A(KMS 拒否) | SSE-KMS | AccessDenied |
| B(KMS 許可) | SSE-KMS | 成功。内容の SHA-256 も元ファイルと一致 |
| B(KMS 許可) | SSE-KMS、denied/ プレフィックス配下 | AccessDenied |
ロール A が SSE-KMS のオブジェクトで受け取ったエラーは、GetObject に対する AccessDenied でした。ただし本文には「is not authorized to perform: kms:Decrypt」とあり、足りないのは KMS の権限だと書かれています。S3 の読み取り権限がそろっていても、鍵が使えなければ内容は返ってきません。逆にロール B は、鍵を使えても S3 側で拒否されたプレフィックスは読めません。SSE-S3 のオブジェクトにはこの二段目がなく、S3 の権限だけで読めます。読めるかどうかは、S3 の権限と鍵の権限の両方で決まります。
もうひとつ、見落としやすい観測があります。ロール A は SSE-KMS のオブジェクトを読めませんでしたが、同じオブジェクトの HeadObject は成功しました。今回の HeadObject は、チェックサムを要求しない既定の呼び出しです。公式の API リファレンスによると、チェックサムモードを有効にした HeadObject には kms:Decrypt が必要です。つまり HEAD が通るかどうかは呼び方で変わり、通ったことを「このロールは読める」の根拠にはできません。復号できるかどうかは、GetObject を実際に投げて確かめます。
この結果を Part 8 の統制対応表に戻すと、confidential 以上で KMS のカスタマーマネージドキーを選ぶ意味がはっきりします。「バケットを読める人」と「鍵を使える人」を別々の権限で決められる、つまり読み取りの許可を二重にできるのは、KMS の鍵を使う方式だけです。逆に、その二重化が要らないデータに SSE-KMS を選ぶと、鍵の権限管理という仕事だけが増えます。
SSE-S3 と SSE-KMS の選び方(BP01)
この二重化の要否が、SSE-S3 と SSE-KMS を分ける最初の問いです。BP01 の実装ガイダンスも、最初のステップに「AWS 管理か、カスタマー管理か、鍵の管理方式を決める」を置いています。現場で「とりあえず KMS にしておく」で済ませがちなところなので、判断の順番をフローチャートにしました。
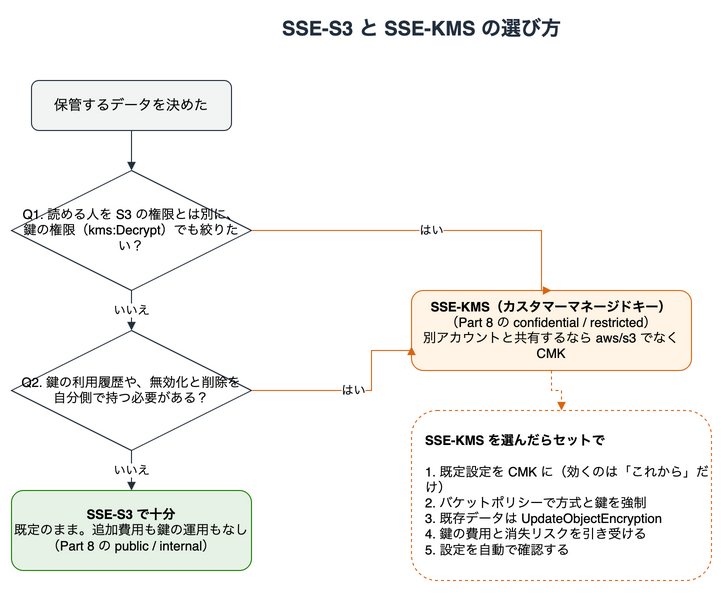
問いは 2 つで、どちらか 1 つでも「はい」なら SSE-KMS のカスタマーマネージドキーを選びます。
- 読める人を、S3 の権限とは別に、鍵の権限でも絞りたいか。前の節で見たとおり、
kms:Decryptを持たないロールは SSE-KMS のオブジェクトを読めない。データ利用者と鍵の管理者を分けたい confidential 以上のデータがここに当たる - いつ誰が鍵を使ったかの履歴や、鍵の無効化と削除を、自分側で持つ必要があるか。KMS の鍵の操作は CloudTrail に記録され、カスタマーマネージドキーは無効化と削除の予約ができる。監査要件や、契約終了時にデータを読めなくする責任を負う場合がここに当たる
2 つとも「いいえ」なら、SSE-S3 で十分です。既定のまま、追加の費用も鍵の運用もありません。Part 8 の表で public と internal を SSE-S3 にしたのは、この 2 問がどちらも「いいえ」になるレベルだからです。
別の AWS アカウントとの共有は、この分岐には入れていません。SSE-S3 のオブジェクトはバケットポリシーで別アカウントに読ませられるので、共有そのものは SSE-KMS を選ぶ理由になりません。SSE-KMS を選んだうえで別アカウントと共有する場合には、注意が 1 つあります。公式ドキュメントによると、AWS 管理キー(aws/s3)で暗号化したオブジェクトはアカウント間で共有できず、カスタマーマネージドキーが必要です。
反対に SSE-KMS を選んだ場合は、ここまでの実測から、次の 5 つがセットになります。
- 既定設定をカスタマーマネージドキーにする
- バケットポリシーで方式と鍵を強制する
- 既存のオブジェクトは
UpdateObjectEncryptionで方式を変える - 鍵の費用と、鍵を失ったときの影響を引き受ける
- 設定が意図どおりかを自動で確かめる
上の 3 つはここまでの節で確かめたとおりです。鍵の費用は料金の節、自動確認は次の節で確かめます。
鍵を分ける単位も決めておきます。BP02 のアンチパターンに「用途や分類に関係なく同じ鍵を使う」があり、実装ステップでは本番用と開発用で鍵を分ける例が挙がっています。Part 8 の分類レベルを鍵の単位に対応させる、というのがもっとも素直な分け方です。
自動確認の最小単位(BP03)
BP03 は自動化の話で、公式の望ましい状態には、設定ミスの検出と自動修復、そして暗号化されたバックアップの自動作成が並びます。公式が挙げる主な道具は次のとおりです。
- 設定の検査:AWS Config のルール、CloudFormation Guard
- 監視:IAM Access Analyzer、GuardDuty、Macie
- バックアップ:AWS Backup
今回はそのどれも新しく有効化していません。代わりに、この記事の検証環境に限った小さな確認スクリプトを書いて、「自動確認」の最小単位がどこにあるかを試しました。
スクリプトがやることは、期待値との突き合わせだけです。確認する項目は次のとおりです。
- バケットの既定暗号化が SSE-KMS で、検証用キーを指しているか
- Bucket Key が無効か
- 公開ブロックが全部有効か
- バケットポリシーの 2 文が Deny、
StringNotEquals、鍵の ARN を保っているか - 各オブジェクトの方式が期待どおりか
- ロール A とロール B の取得可否が期待どおりか
どれか 1 つでも外れたら失敗で終了します。実環境に対して実行した結果は失敗ゼロでした。
失敗ゼロだけでは、スクリプトが正しく判定しているのか、何も見ていないのか区別できません。そこで、実環境の応答を保存したうえで、その保存データに 5 種類の逸脱を入れて再実行しました。
- 既定暗号化を SSE-S3 に戻し、Bucket Key を有効にする
- 公開ブロックを 1 つ外す
- SSE-KMS のオブジェクトを SSE-S3 に書き換える
- ロール A の取得を成功に書き換える
- バケットポリシーの演算子を
StringEqualsに逆転させ、もう 1 文の Action をs3:PutObjectAclにすり替える
結果は 9 件の失敗で、5 種類とも検出されました。1 つの逸脱が複数の確認項目に引っかかるため、逸脱の数より失敗の数が多くなっています。
この 5 つ目には経緯があります。最初の版のスクリプトは、バケットポリシーを Sid の名前と Effect だけで確認していました。検証結果を別の担当が読み取り専用で確認する工程から「演算子が逆転しても通ってしまう」と指摘され、条件の演算子と値、Action、Resource まで照合する形に直しています。自動確認は、正しい設定で通ることではなく、間違った設定で落ちることを確かめて初めて役に立ちます。
もちろん、このスクリプトは検証環境 1 組に対する単発の確認です。継続的な監視や自動修復の代わりにはなりません。バケットが増えたときに同じ確認を続けるのが AWS Config のルールで、S3 の既定暗号化に KMS を要求するマネージドルールがあります。逸脱を直すのが自動修復で、暗号化済みのコピーを別の場所に残すのが AWS Backup です。今回のスクリプトは、それらを入れる前に「何を期待値にするか」を決める練習にあたります。
いくらかかったか
シリーズ恒例の料金確認です。今回使ったのは、KMS のカスタマーマネージドキー 1 本、S3 の汎用バケット 1 個、IAM ロール 2 本です。費用の上限は 1 USD と決めて始めました。
単価は 2026 年 9 月時点で公式ページから確認した、東京リージョンの値です。
| 対象 | 単位 | 単価 |
|---|---|---|
| KMS カスタマーマネージドキー | 1 本あたり月額(時間按分) | 1 USD |
| KMS API リクエスト | 1 万件あたり | 0.03 USD |
| S3 PUT 系リクエスト | 1,000 件あたり | 0.0047 USD |
| S3 GET 系リクエスト | 1,000 件あたり | 0.00037 USD |
| S3 Standard 保管 | 1 GB 月あたり | 0.025 USD |
UpdateObjectEncryption は PUT 系と同じ単価で、IAM ロールに料金はかかりません。
今回の利用実績と見込みは次のとおりです。
| 対象 | 利用実績 | 費用の見込み |
|---|---|---|
| KMS キーの保有 | 1 本、約 17 分 | 0.002 USD 未満 |
| KMS リクエスト | 20 回前後 | 0.001 USD 未満 |
| S3 の保管とリクエスト | 11 件で約 1.2 KB、100 回未満 | 0.001 USD 未満 |
合計は 0.01 USD 未満の見込みです。実際の請求額は、請求への反映が遅れるため執筆時点では取得できていません。本番規模で効いてくるのは KMS のリクエスト単価のほうです。SSE-KMS のオブジェクトを読み書きするたびに、S3 は KMS を呼びます。公式は、S3 Bucket Key で KMS のリクエスト費用を最大 99% 削減できると案内しています。今回は権限試験の条件を揃える目的で無効にしましたが、本番では有効にするのが普通の選択です。ただし公式の注意書きがあり、Bucket Key を使ったあとの要求は KMS の API 呼び出しにならず、キーポリシーでの評価も行われません(要求者ごとに少なくとも 1 回は鍵を取得します)。暗号化コンテキストもオブジェクトの ARN からバケットの ARN に変わり、CloudTrail に残る KMS のイベントは減ります。鍵の権限や履歴を理由に SSE-KMS を選んだなら、有効化の前にこの変化を確認しておきます。
検証後の後始末で削除したのは、オブジェクト 11 件とバケットポリシーとバケット、IAM ロール 2 本とそのポリシー、KMS のエイリアスです。KMS キーは 7 日の待機期間で削除を予約しました。
KMS の鍵には即時削除がなく、削除は 7 日から 30 日の待機期間を置いた予約になります。BP01 の公式ページによると、この待機期間は、誤操作や悪意による鍵の破壊を管理者が確認して取り消すための時間です。鍵を失うとその鍵で暗号化したデータは復号できなくなるので、本番の鍵を消す判断はこの待機期間の中で見直せます。ただし、削除を予約した時点で、その鍵を使う KMS の暗号化と復号はできなくなります。取り消しても鍵は無効の状態に戻るだけで、使うには再度有効にします。待機中の鍵に保管料はかかりませんが、取り消すと待機期間分も遡って課金されます。実際の削除は、指定した待機期間より最大 24 時間長くなる場合があります。
削除後にスクリプトで残存を確認しました。バケットは 404、IAM ロールは NoSuchEntity を返し、KMS エイリアスは一覧に無く、KMS キーは PendingDeletion の状態です。完全な削除は待機期間が明ける 2026 年 9 月 15 日以降にあらためて確認します。
まとめ
今回は SEC 8「保管中のデータの保護」を、S3 と KMS の実測を通して読み解きました。
- 既定の暗号化設定は、変更後に保存するオブジェクトにだけ効く。既存のオブジェクトは変わらない(BP02)
- 既定設定だけでは方式を強制できない。バケットポリシーの明示拒否で、方式と鍵を要求する。条件値は鍵の ARN で書き、同じ鍵の別表記は S3 側で解決される(BP02)
- 既存のオブジェクトは
UpdateObjectEncryptionでコピーなしに方式を変えられる。ただしキーは ARN 指定で、対象外の条件がある(BP02) - 読めるかどうかは S3 の権限と鍵の権限の両方で決まる。HeadObject が通ることは読める証拠にならない(BP04)
- SSE-KMS を選ぶ理由は、鍵の権限での二重化か、鍵の履歴と停止の責任のどちらか。どちらも要らなければ SSE-S3 で十分(BP01)
- 自動確認は、間違った設定で落ちることまで確かめる(BP03)
実測して印象に残ったのは、拒否の理由がエラーメッセージに書いてあったことです。バケットポリシーの拒否は「resource-based policy」、ロールの拒否は「identity-based policy」と書かれています。鍵の拒否なら「kms:Decrypt」が出るので、どの層で止まったかが読み取れます。冒頭の「うちの S3 は暗号化済み」に私が答えを持てなかったのは、既定の範囲、方式の強制、読める権限の 3 つを同じバケットで続けて見たことがなかったからです。試してみると、その 3 つはどれも、このエラーメッセージの層のどこかで止まる形で現れます。
次回の Part 10 では、SEC 9「転送中のデータの保護」を扱う予定です。今回は保管したあとのデータを見ましたが、次はそこへ届くまでの経路を見ていきます。
参考リンク
- SEC 8. How do you protect your data at rest?
- SEC08-BP01 Implement secure key management
- SEC08-BP02 Enforce encryption at rest
- SEC08-BP03 Automate data at rest protection
- SEC08-BP04 Enforce access control
- Setting default server-side encryption behavior for Amazon S3 buckets
- Using server-side encryption with AWS KMS keys (SSE-KMS)
- Updating server-side encryption for existing data
- PutObject – Amazon S3 API Reference
- IAM JSON policy elements: Condition operators
- Deleting AWS KMS keys
- AWS KMS pricing
- Amazon S3 pricing

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
-
 セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)
-
 セキュリティの柱を改めて読み解いてみる – Part 8: データ分類編(SEC 7)