
セキュリティの柱を改めて読み解いてみる – Part 7: コンピューティングの保護編(SEC 6)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 6 つ目の領域「SEC 6: コンピューティングの保護」を読み解きます。Amazon Inspector と AWS Systems Manager、EC2 Image Builder をベストプラクティスの構造に対応づけて整理します。実機では 14 か月前の AMI から EC2 を起動し、脆弱性 1401 件の検出からパッチ適用、検出結果が自動で閉じるまでを実測しました。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 7 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 8 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)(本記事)
- Part 8: データ分類編(SEC 7)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 6(ネットワーク保護編)では、必要な通信経路だけを残す方法を整理しました。その締めくくりで、次はその経路の先で動いている EC2 やコンテナや Lambda そのものを守る領域だと予告しています。今回はこの予告を一段具体にします。実機で確かめるのは EC2 です。コンテナと Lambda は、責任の範囲がどう変わり、使える道具がどう変わるかの整理として扱います。コンピューティングの保護は、基盤の形によってそもそもやらなくてよいことが変わる領域だからです。
いま動かしている EC2 へ最後にパッチを当てたのはいつか、即答できるでしょうか。「たしか構築したときに dnf update した」「Amazon Linux だから勝手に更新されているはず」という答えが頭に浮かんだ方は、今回の実測結果を見てから答え直すことをおすすめします。私は 14 か月前の AMI から起動したサーバーで dnf check-update を実行し、「更新なし」の返事を受け取りました。同じサーバーを Amazon Inspector でスキャンすると、脆弱性の検出結果は 1401 件でした。
このかみ合わない 2 つの数字は、なぜ両立するのか。それを解きほぐしていくと、SEC 6 のベストプラクティスがなぜこの構成で並んでいるのかが腑に落ちてきます。実機の実費は 2 円未満で、読者の環境でも再現しやすい構成にしています。
SEC 6 の全体像と着手順
SEC 6 の問いは「コンピューティングリソースをどのように保護しますか(How do you protect your compute resources)」です。公式が言うコンピューティングリソースには、EC2 インスタンスだけでなく、コンテナ、Lambda 関数、データベースサービス、IoT デバイスまで含まれます。ベストプラクティスは 5 個です。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC06-BP01 | 脆弱性管理を実施する | 🔴 High |
| SEC06-BP02 | ハードニング済みイメージから構築する | 🔴 High |
| SEC06-BP03 | 手作業の管理と対話的アクセスを減らす | 🟡 Medium |
| SEC06-BP04 | ソフトウェアの完全性を検証する | 🟡 Medium |
| SEC06-BP05 | コンピューティング保護を自動化する | 🟡 Medium |
High が上の 2 つ、Medium が下の 3 つです。ただ、この表を上から順に消化すればよいかというと、私はそう読みませんでした。BP01 の脆弱性管理は、気づく活動と直す活動の 2 つを含みます。気づく仕組みがないうちは、直す作業の優先順位も、BP02 のイメージをどれだけ急いで整えるべきかも決められません。そこで本記事では、次の実行順で読み解きます。
- 現在地を知る。脆弱性を検出する仕組みを入れる(BP01 の前半)
- 追いつく。検出された脆弱性にパッチで対処する(BP01 の後半)
- 追いかけ続けない仕組みにする。ハードニング済みの最新イメージから作り直せるようにする(BP02)
- 入って直す運用をやめる。手作業と対話的アクセスを減らす(BP03)
- 恒常化する。署名検証と自動化で 1〜4 を回し続ける(BP04、BP05)
1 と 2 が High の BP01、3 が High の BP02 に対応するので、High から着手する原則とも矛盾しません。4 と 5 は Medium ですが、1〜3 は対象のサーバーと更新の頻度が増えるほど作業が積み上がり、人力だけでは息切れします。その受け皿として最後に置いています。
同じサーバーを見る 3 つの物差し
冒頭の「更新なし、ただし脆弱性 1401 件」を実機で再現します。
用意したのは t4g.micro 1 台です。AMI にはあえて約 14 か月前の Amazon Linux 2023(バージョン 2023.7.20250609、2025 年 6 月リリース)を選びました。「パッチを当てていないサーバー」を意図的に作るためです。なお、この AMI は廃止フラグが付いていて一覧には出てきませんが、aws ec2 describe-images --include-deprecated で探せば ID 指定で起動できます。セキュリティグループのインバウンドルールは 0 件、IAM ロールは AmazonSSMManagedInstanceCore ポリシーだけを付けています。この構成が成り立つ理由は BP03 の節で説明します。
1 つ目の物差し: dnf
起動したサーバーで更新の有無を確認すると、こう返ってきました。
$ dnf -q check-update | grep -cE "^[a-zA-Z]"
0
更新候補は 0 件です。14 か月前の AMI なのに、です。
この 0 件は、Amazon Linux 2023 のバージョン付きリポジトリ(deterministic upgrades)という設計が生む正常な動作です。AL2023 の各 AMI は、作成時点のリポジトリスナップショットに固定されています。このサーバーが見ているのはバージョン 2023.7.20250609 のリポジトリだけなので、その中では確かに最新であり、dnf check-update は 0 件と答えます。より新しいリリースのパッケージを見るには、dnf check-release-update で新しいリポジトリバージョンを確認し、--releasever を指定して移動します。
公式のアップグレードガイドは、この設計を「フリート全体で決定的な動作を保証するため」と説明しています。テストした構成と同じものを本番に並べられる利点の裏返しとして、「dnf が 0 件と言っている」ことと「最新のセキュリティ修正が入っている」ことが別問題になるわけです。
2 つ目の物差し: Patch Manager
次に、AWS Systems Manager の Patch Manager でスキャンしました。Run Command でドキュメント AWS-RunPatchBaseline を Operation=Scan で実行すると、結果はこうなりました。
missing: 72 / installed: 15 / failed: 0未適用のパッチが 72 件です。dnf の 0 件とはまるで違う景色になりました。Patch Manager の公式ドキュメントによると、AL2023 に対する Patch Manager は最新の locked version を基準にします。その基準でパッチの有無を評価し、インスタンスが固定されているリポジトリは見ません。つまり dnf と Patch Manager では、比べる基準がそもそも違います。
3 つ目の物差し: Inspector
最後に Amazon Inspector です。EC2 スキャンを有効化すると、数分後には初回スキャンが終わっていました。SSM 管理下のインスタンスであれば、Inspector は SSM Agent 経由でソフトウェアインベントリを収集し、追加のエージェントなしでスキャンします。
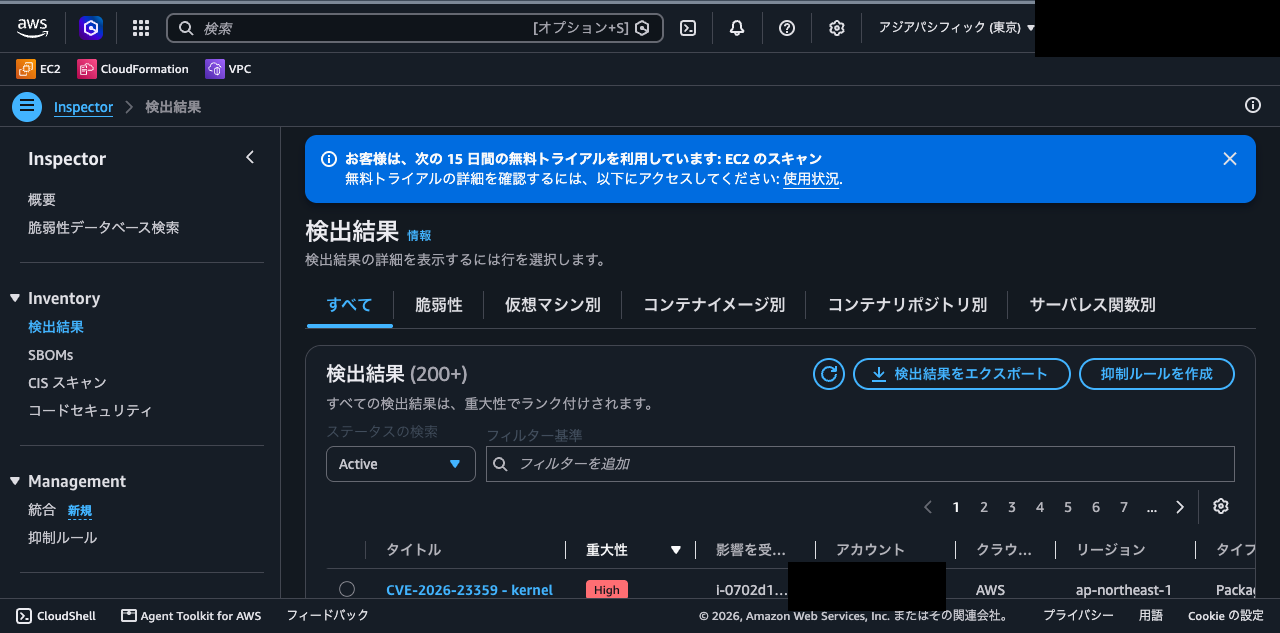
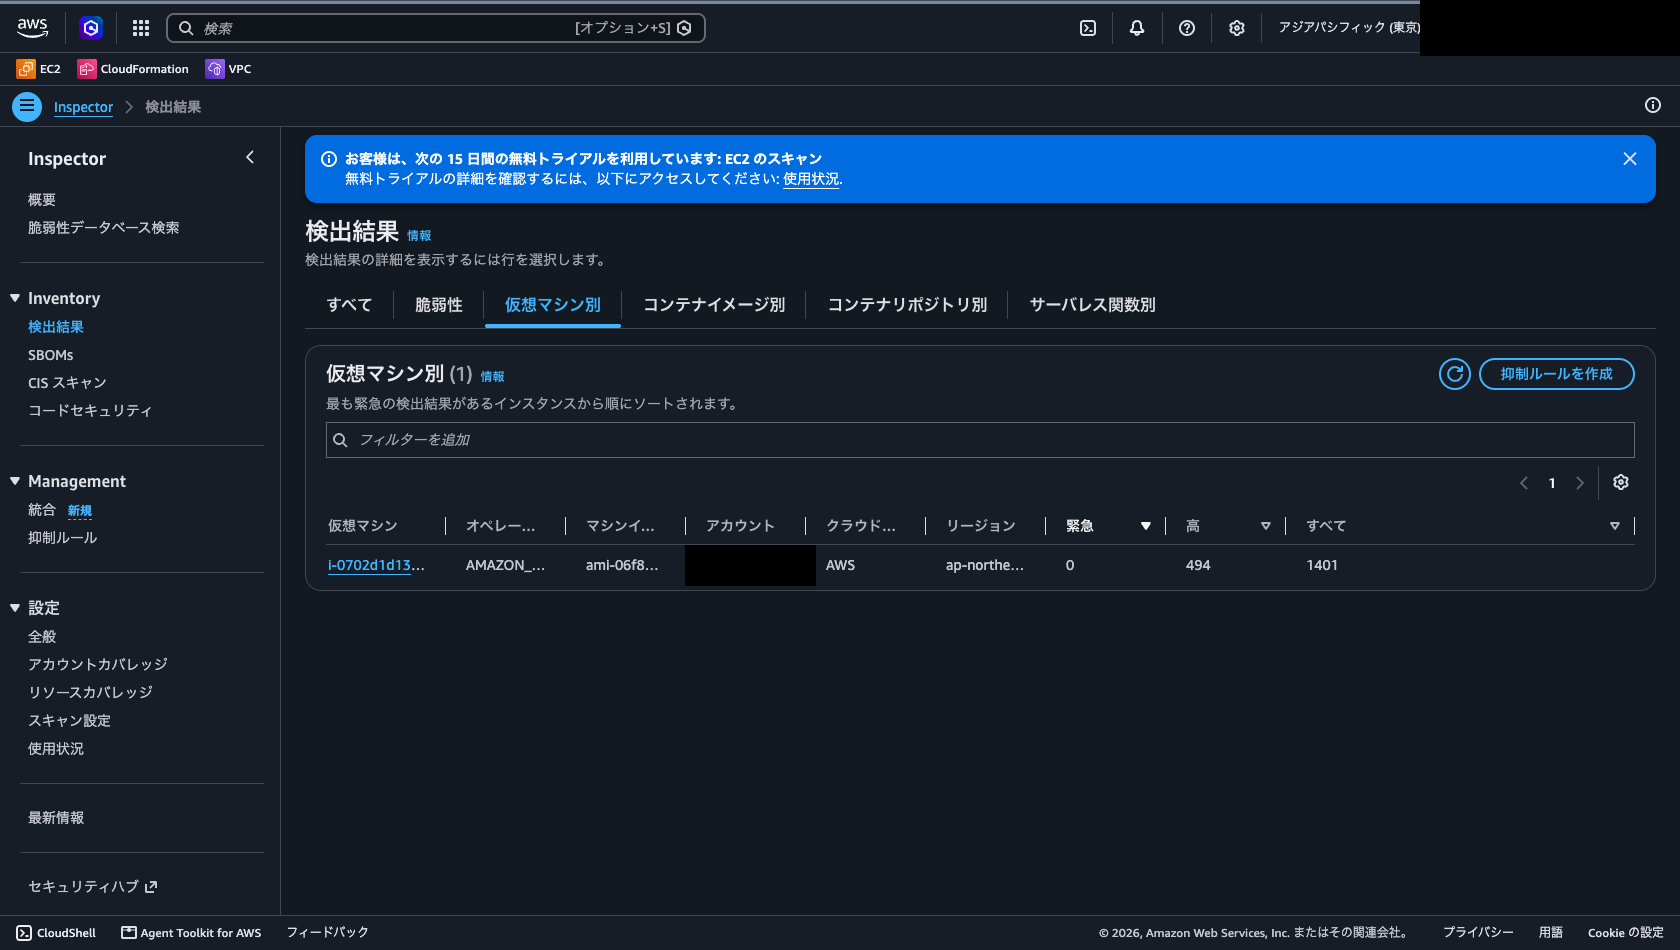
結果は、アクティブな検出結果が 1401 件でした。内訳は High 494 件、Medium 827 件、Low 80 件です。
ここで 3 つの数字を並べておきます。
| 物差し | 結果 | 何を数えているか |
|---|---|---|
dnf check-update | 0 件 | 固定されたリポジトリ内の更新候補パッケージ |
| Patch Manager(Scan) | 72 件 | ベースラインで承認済みの未適用パッチ |
| Inspector | 1401 件 | CVE とパッケージの組み合わせ(検出結果) |
この 3 つは同じものを 3 回数えた結果ではありません。数える単位も、比較する基準も違います。1 つの CVE が複数パッケージに影響すれば検出結果は複数件になるので、1401 件は「1401 個の欠陥」という意味でもありません。それでも、ここから言えることは明確です。「dnf 的には最新」は「脆弱性がない」を意味しません。どの物差しで見るかを決めていない運用は、0 件という数字を見て安心してしまいます。SEC06-BP01 の脆弱性管理が High リスクなのは、まさにこの取り違えが起きやすいからです。
Inspector で現在地を知る(BP01 前半)
SEC06-BP01 は継続的なスキャンと、リスクに基づく優先順位付け、そして修正のプロセスを求めています。AWS でこの検出の側を担うのが Amazon Inspector です。
Inspector は、EC2 インスタンス、ECR のコンテナイメージ、Lambda 関数の既知の脆弱性(CVE)を継続的にスキャンするサービスです。EC2 に対しては、意図しないネットワーク露出のスキャンも行います。EC2 のスキャン方式は 2 つあります。SSM Agent 経由でインベントリを取るエージェントベーススキャンと、EBS スナップショットから取るエージェントレススキャンです。インスタンスが SSM 管理下にあれば、有効化するだけで前者が動きます。
Part 5(検出編)を読んだ方には、「検出なら GuardDuty があったのでは」という疑問が浮かぶはずです。3 つのサービスが見ているものを並べると、役割の違いがはっきりします。
- GuardDuty:実行中の不審な振る舞い
- Security Hub CSPM:設定のあるべき姿とのズレ
- Inspector:既知の弱点がインストールされているかどうか
行動の監視、設定の点検に対して、Inspector のパッケージ脆弱性スキャンは静的な健康診断にあたります。パッチを全部当てたサーバーでも不審なプロセスは動き得るし、脆弱なサーバーでも攻撃が来なければ振る舞いは平穏です。観測対象が違うので、どれかで代用はできません。
Inspector の EC2 パッケージスキャンには、スケジュールという概念がありません。新しいインスタンスの起動、ソフトウェアのインストール、関連する新しい CVE のデータベース追加といったイベントに反応して、自動で再スキャンされます。手動で「今すぐ再スキャン」を実行する操作も用意されておらず、最初は不便に感じました。
Patch Manager で追いつく(BP01 後半)
1401 件に気づいたので、次は直します。使うのは Patch Manager です。dnf の節で見たとおり、AL2023 でリポジトリのバージョン固定を越えて更新するには一手間かかります。Patch Manager は最新の locked version を基準に動くので、この一手間を含めて面倒を見てくれます。
AWS-RunPatchBaseline を Operation=Install、再起動オプション RebootOption=RebootIfNeeded で実行しました。結果は次のとおりです。
- 未適用だった 72 件のパッチが解消され、自動で再起動された(installed は 15 → 88。所要約 5 分、t4g.micro の 1 GiB メモリで完走)
- OS のリリースが 2023.7.20250609 から 2023.12.20260817(実行時点の最新)へ移動した
- カーネルは 6.1.140 から 6.1.177 へ、openssl は 3.2.2 から 3.5.5 へ更新された
- 再スキャンすると missing は 0 件になった
「dnf upgrade しても固定されたバージョンから動かない」という AL2023 の落とし穴には、Patch Manager が公式の答えになっていました。リリースが最新まで移動したのが、その証拠です。
なおインスタンスサイズには注意があります。同じ検証を 0.5 GiB の t4g.nano で行い、パッチ適用中に dnf がメモリ不足で強制終了された先行事例があります。今回 1 GiB の t4g.micro を選んだのはこの回避のためで、実際に問題なく完走しました。
検出結果はどう閉じるか
パッチを当てたら、Inspector 側の 1401 件はどうなるのか。公式ドキュメントにはこう書かれています。
If you appropriately remediate a finding, Amazon Inspector automatically detects the remediation and closes the finding.
(検出結果を適切に修正すると、Amazon Inspector は修正を自動的に検知し、検出結果をクローズします)
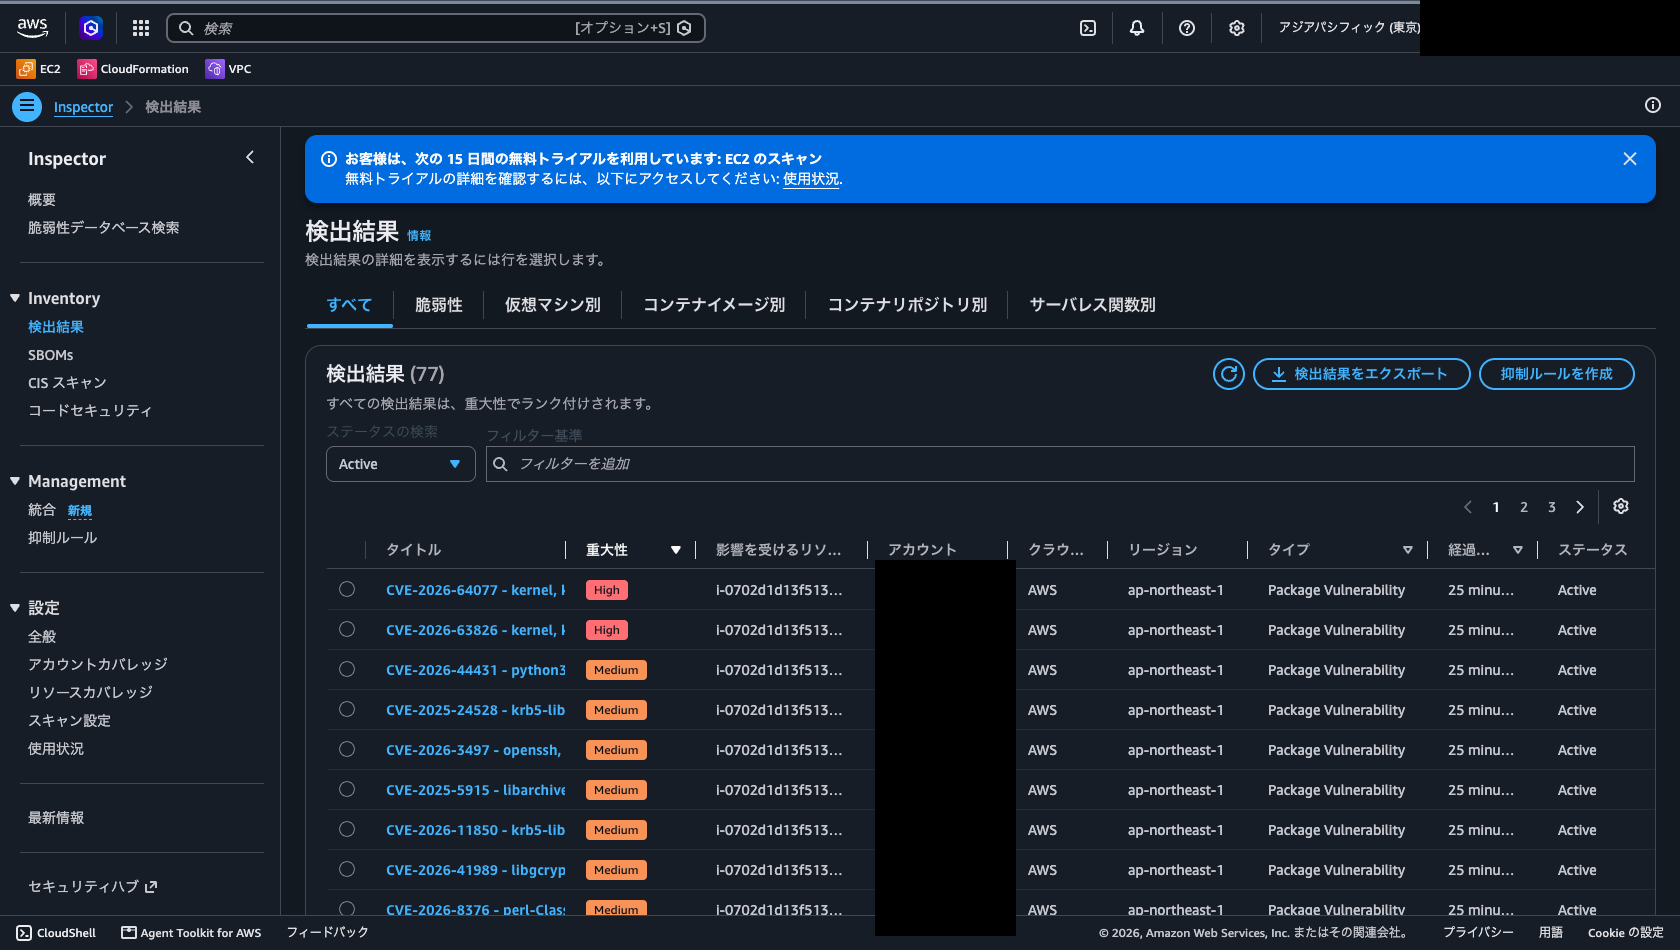
実測では、パッチ適用の完了直後に確認した時点で、すでに反映されていました。アクティブな検出結果は 1401 件から 77 件へ減り、High は 494 件から 2 件になりました。クローズ済みの検出結果を API で数えると 1324 件で、差分と一致します。修正したことを Inspector に申告する操作は、何もしていません。
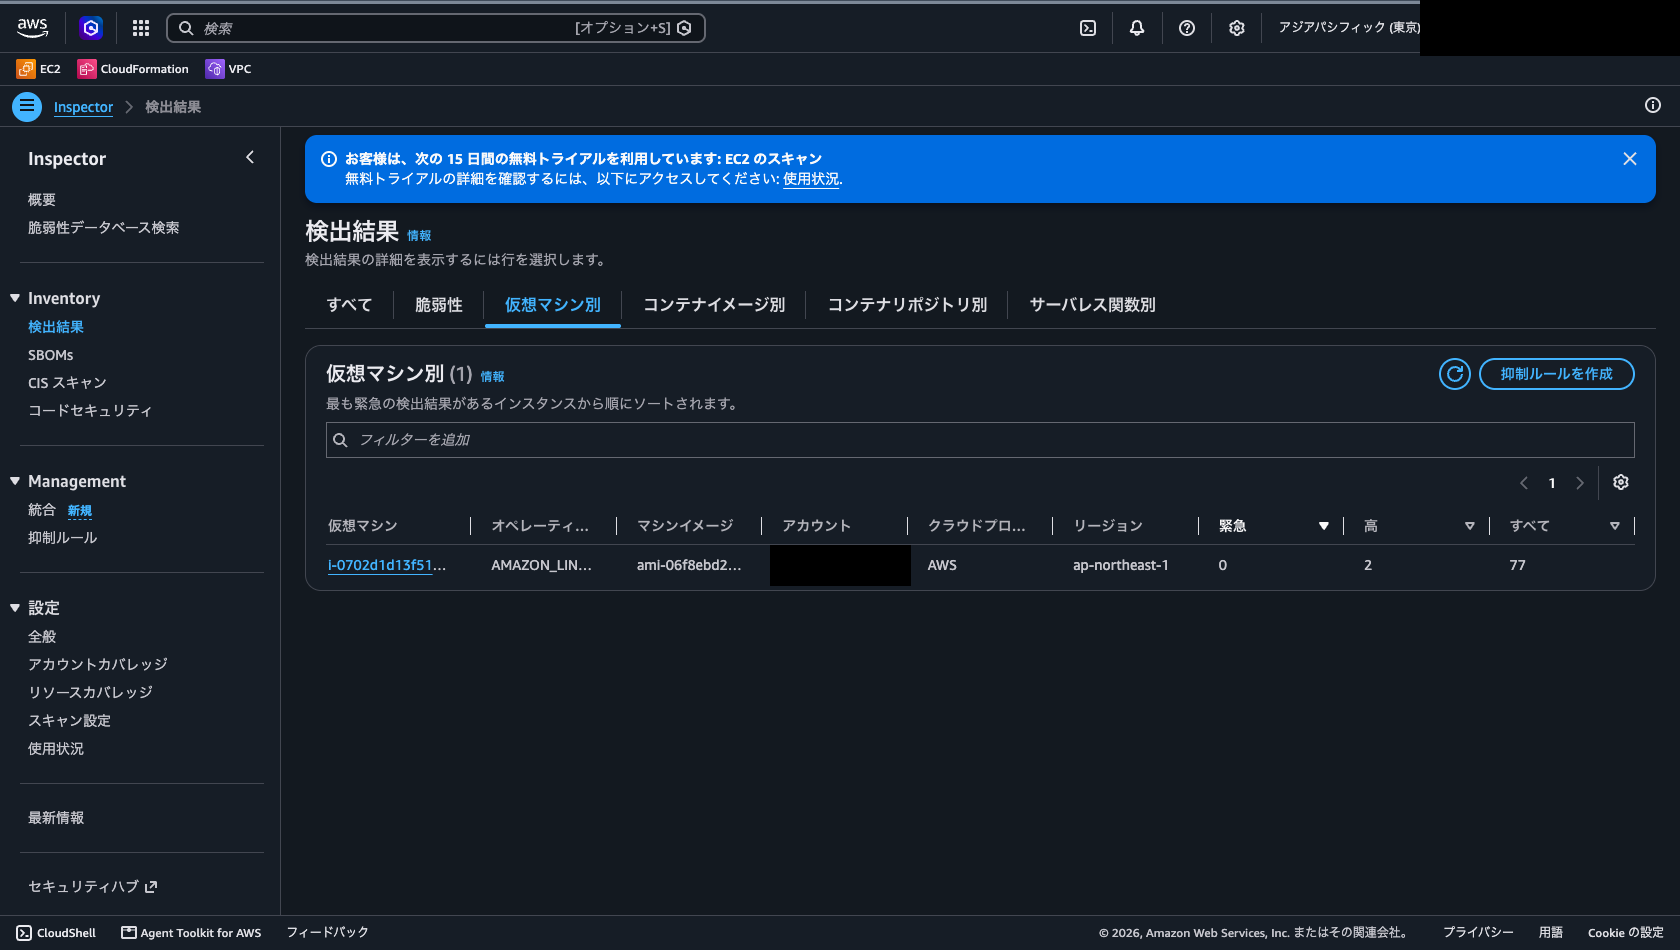
反映の速さは今回の 1 台での観測なので、常にこの速度を期待できるとまでは言えません。それでも、「スキャンと再判定を人が指示しない」という設計が実際に機能している様子は確認できました。
残った 77 件の正体
最新リリースまで更新し、missing は 0 件です。それなのに、なぜ 77 件も残るのでしょうか。特に High の 2 件はどちらもカーネルの CVE で、Inspector は「修正バージョンは 6.1.180」と表示しています。今回更新されたカーネルは 6.1.177 です。
最初に立てた仮説は「修正版がまだリポジトリに来ていないのだろう」でした。ところが AL2023 のリリースノートを確認すると、カーネル 6.1.180 は今回移動した先のリリース 2023.12.20260817 に収載済みでした。リポジトリには来ています。それなのに、適用されていません。
答えはパッチベースラインの定義にありました。今回使ったのは AWS 管理のデフォルトベースライン AWS-AmazonLinux2023DefaultPatchBaseline です。定義を確認すると、セキュリティパッチ(Critical と Important)とバグ修正の両方に ApproveAfterDays: 7 が設定されています。リリースから 7 日経つまで、パッチを承認しないというルールです。リリース 2023.12.20260817 の公開は 8 月 17 日、実測は 8 月 21 日でした。4 日しか経っていないカーネル 6.1.180 は承認前なので、適用対象に入らなかったわけです。Patch Manager の missing 0 件も、正確には「承認済みパッチの未適用が 0 件」という意味でした。
これは不具合というより、出たばかりの更新を全台へ即展開しないよう意図された安全弁です。ただしこの既定値を知らないと、「パッチは全部当てたのに Inspector が消えない」という見かけの矛盾に混乱します。残りの Medium 53 件と Low 22 件には、同じく承認待ちのものと、そもそも修正がまだリリースされていないものが混ざり得ます(今回は個別確認していません)。
BP01 の言う脆弱性管理は、パッチをゼロにする活動ではありません。ゼロにはならない前提で、残っているものの内訳(承認待ちか、修正未リリースか、リスクを許容したか)を説明できる状態を保つ活動です。
ハードニング済みイメージから作り直す(BP02)
ここまでの実測は「古いサーバーがパッチで最新に追いつく」物語でした。しかし一歩引くと、そもそも 14 か月分の遅れを作らない道があります。それが SEC06-BP02、ハードニング済みイメージからの構築です。
ハードニングとは、システムの攻撃対象領域を減らす作業を指します。公式の説明は具体的です。最新の OS とライブラリを起点に既知の問題へパッチを当て、不要なアプリケーションやサービス、ドライバー、デフォルトユーザー、ポートを取り除いていきます。基準としては CIS ベンチマークや DISA STIG が挙げられ、AWS 上でこれを自動化する道具が EC2 Image Builder です。Image Builder は AMI だけでなくコンテナイメージのハードニングにも使えます。
今回試した「古いサーバーを更新する方法」と、BP02 の「最新イメージから作り直す方法」には、次の違いがあります。
| 方法 | 利点 | 制約 |
|---|---|---|
| パッチで追いつく | 稼働中のサーバーを維持できる | 適用作業が必要で、完了まで古い状態が残る |
| 最新イメージから作り直す | 起動時点から更新済みの状態にできる | データやセッションをサーバーから分離する必要がある |
単発のサーバーなら、最新の AMI から起動し直すほうが早いのです。BP02 が High リスクに置かれているのは、イメージを整えることが「起動した瞬間から遅れが始まる」構造そのものへの対策だからだと読めます。
とはいえ、稼働中のサーバーを気軽に作り直せる設計かどうかは別の問題です。データやセッションがサーバーに紐づいていれば、現実には今回のようなインプレースのパッチ適用で追いつくことになります。パッチで追いつく運用(BP01)は、作り直せるイメージと設計(BP02)へ寄せていくまでの過渡期を支えます。二者択一の関係ではありません。この「設定をコードにして作り直せるようにする」方向性は、Part 6 の BP04(ネットワーク保護の自動化)で見た IaC の話のコンピューティング版でもあります。
手作業の管理と対話的アクセスを減らす(BP03)
3 つ目は運用の話です。SEC06-BP03 のアンチパターンには、ドキッとする項目が並んでいます。
公式が減らしたい「入って直す」運用
Interactive access to Amazon EC2 instances with protocols such as SSH or RDP.
(SSH や RDP などのプロトコルによる EC2 インスタンスへの対話的アクセス)
Logging into an instance to troubleshoot problems.
(問題のトラブルシューティングのためにインスタンスへログインすること)
「SSH をやめて Session Manager にしましょう」という紹介記事は数多くあります。私も最初はそのつもりで読み始めました。ところが原文を読むと、アンチパターンとして挙げられているのは SSH という手段ではなく、入って直す運用そのものです。Session Manager のシェルも対話的アクセスに含まれます。公式が主軸に置くのは、Systems Manager の Run Command や Automation で「承認された操作をスクリプトとして実行する」形です。直接アクセスは自動化が使えない緊急時に限る、とも明記されています。
Direct access to compute resources is only made available in emergency situations when automation is not available.
(コンピューティングリソースへの直接アクセスは、自動化が利用できない緊急時にのみ可能とする)
Session Manager が担う例外経路
では Session Manager の出番はどこか。この「緊急時の例外経路」を安全にする役です。必要になったときの対話的アクセスを Session Manager 経由にし、セッションアクティビティのログを CloudWatch Logs か S3 に残す構成が公式の推奨です。ログ出力には設定が必要です。今回は接続の実測のみ行い、設定手順は公式ドキュメントに譲ります。
インバウンド 0 件のままの操作経路
実測の構成に戻ります。サーバーのセキュリティグループは、インバウンドルールが 0 件でした。
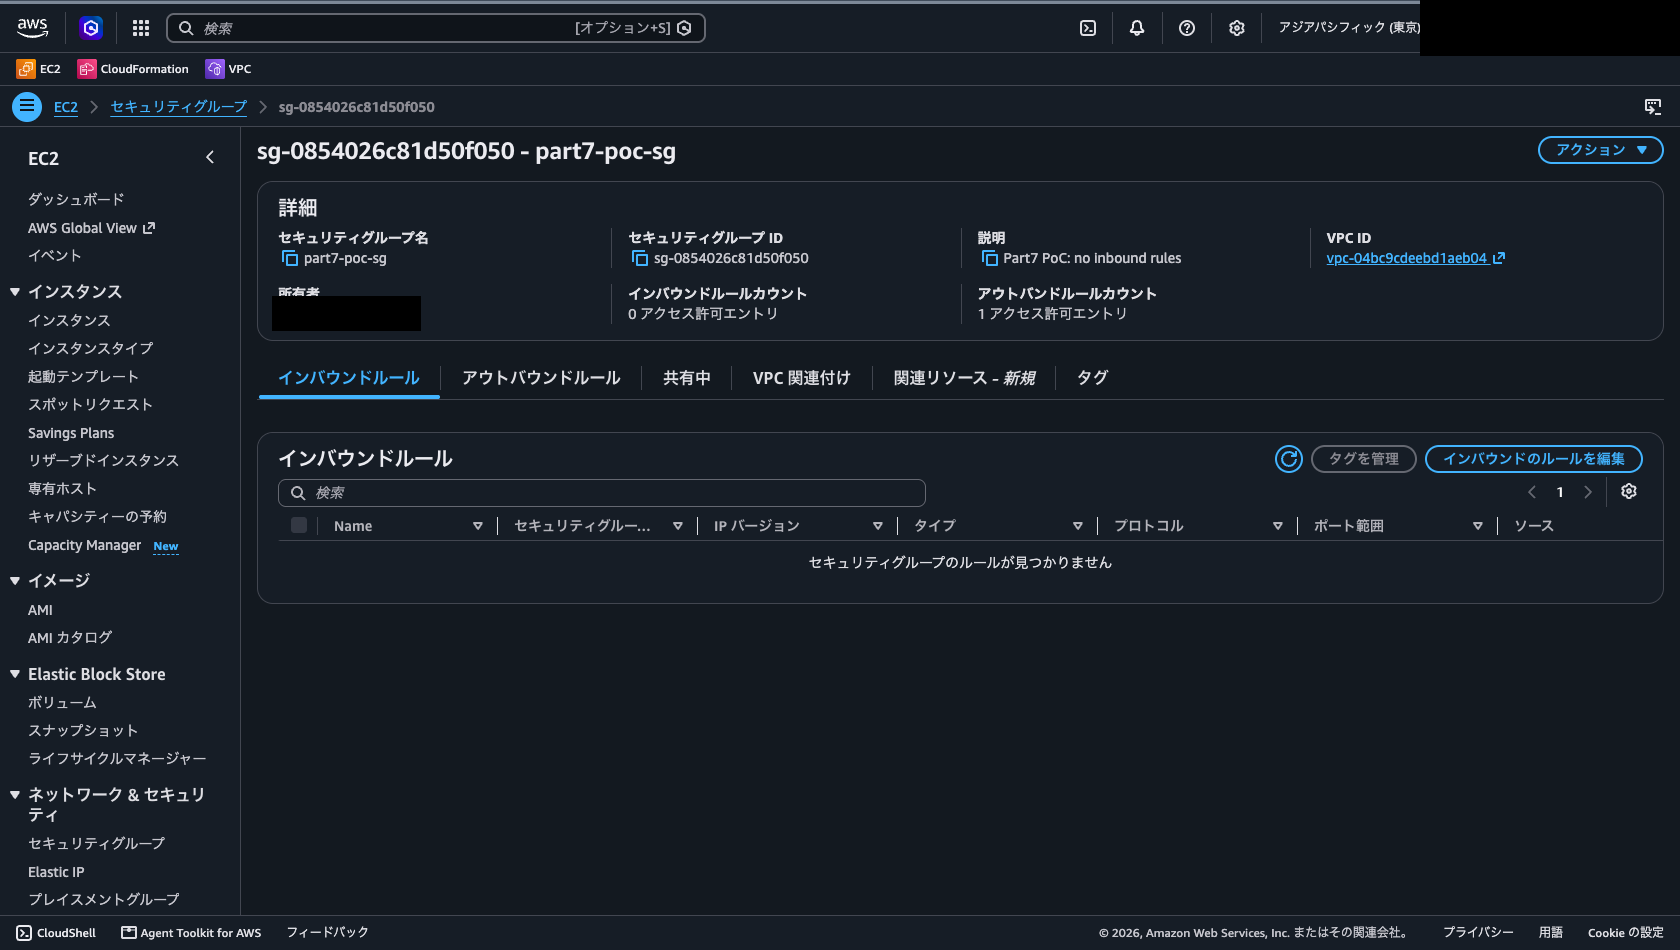
この状態でも、パッチ適用の Run Command も、Session Manager のセッションも、すべて問題なく動いていました。
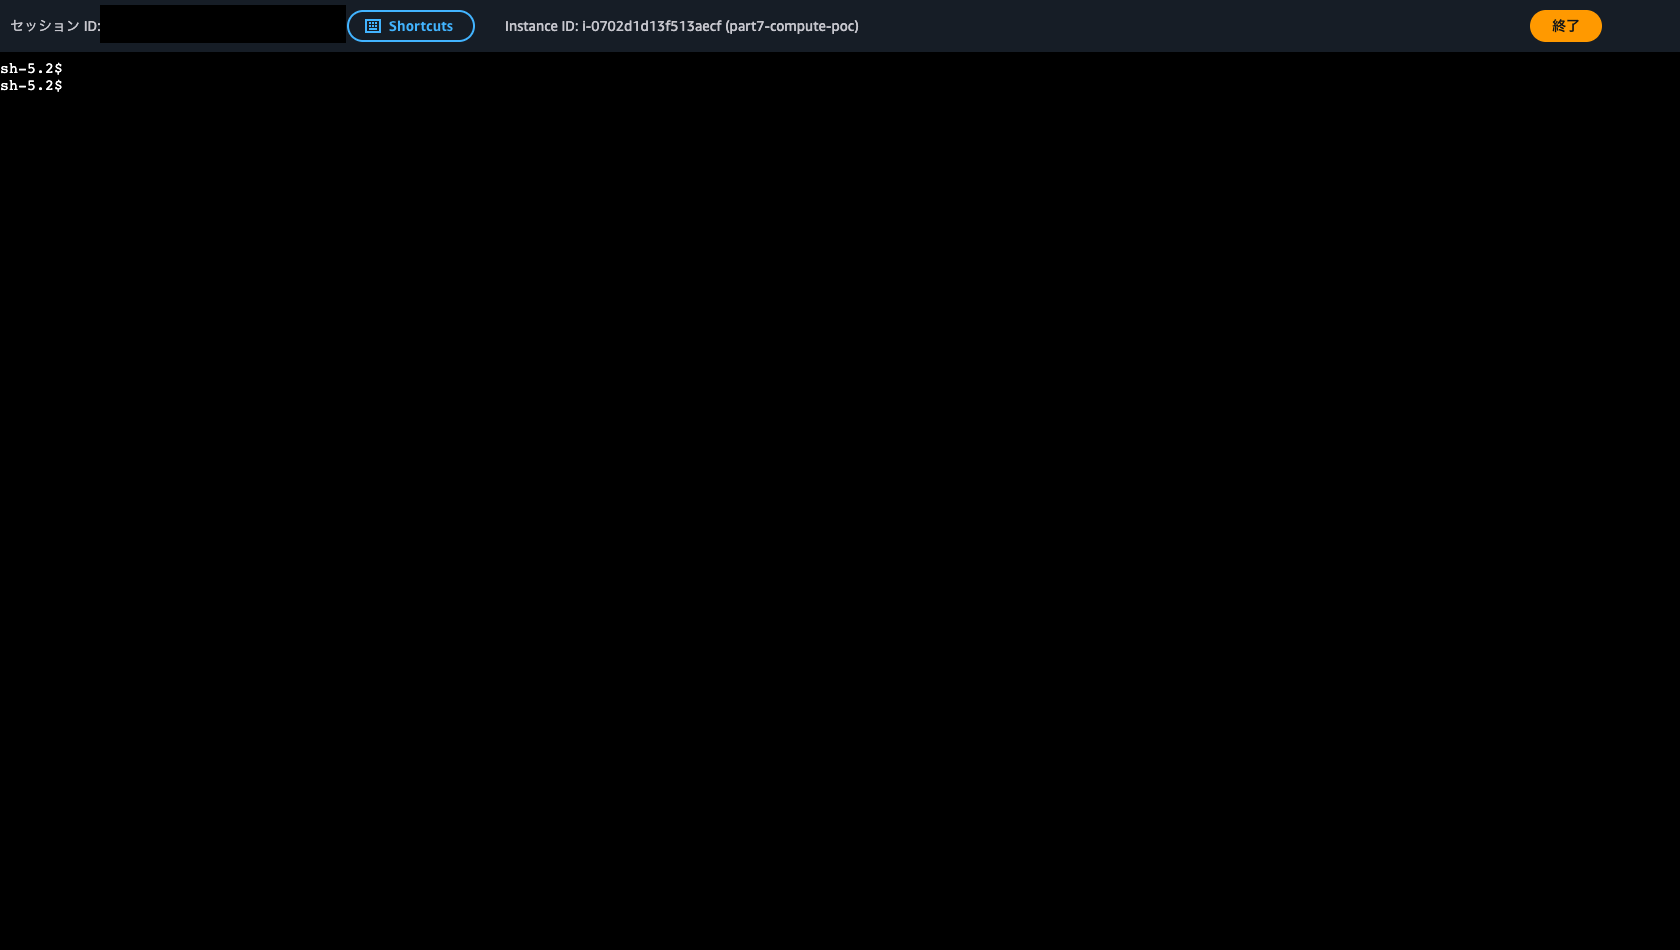
サーバーの中を見ると、AL2023 の初期状態どおり sshd は 22 番ポートで待ち受けています。しかしインバウンドルールが空なので、そこへ到達する経路がありません。それでも操作できる理由は、SSM Agent の通信の向きにあります。
SSM Agent initiates an encrypted channel and thus does not rely on listening for externally-initiated requests.
(SSM Agent は暗号化されたチャネルを自分から開始するため、外部から開始されるリクエストの待ち受けに依存しない)
エージェントがアウトバウンドの HTTPS(443 番)で Systems Manager 側へ接続しにいくので、インバウンドを 1 つも開けずに管理経路が成立します。前提は 3 つです。
- SSM Agent(AL2023 なら同梱)
- インスタンスプロファイルの権限(
AmazonSSMManagedInstanceCore) ssmなどのエンドポイントへ向かうアウトバウンド経路
今回はパブリックサブネットでインターネット経由にしましたが、閉域なら VPC エンドポイントでも構成できます。
Part 6 で「必要な経路だけ残す」を経験した目には、これは気持ちのよい帰結でした。管理のためだけに開けていた 22 番のインバウンド許可は、そもそも必要な経路ではなかったわけです。
EC2、コンテナ、Lambda で変わる責任と道具
ここからは、冒頭で分けておいたコンテナと Lambda の話です。基盤の形が変わると、利用者に残る責任の範囲が変わります。そして責任の範囲に応じて、使う道具と使えない道具が変わります。
EC2
- 脆弱性の検出:Inspector の EC2 スキャン
- OS パッチとイメージ更新:利用者が Patch Manager と Image Builder で実施
- 実行時の脅威検出:GuardDuty Runtime Monitoring
EC2 で実測した責任と道具は、すべて利用者側に残っています。
コンテナ
コンテナイメージの脆弱性は ECR スキャンや Inspector で検出します。検出後にベースイメージを更新し、再ビルドして再デプロイする責任は、ECS、EKS、Fargate のいずれでも利用者にあります。違いが出るのは、コンテナを動かすノード OS の責任と、実行時検知の対応範囲です。
| 実行基盤 | ノード OS の更新 | GuardDuty Runtime Monitoring |
|---|---|---|
| ECS / EKS on EC2 | 利用者 | 対応 |
| ECS on Fargate | AWS | 対応(エージェントは GuardDuty が管理) |
| EKS on Fargate | AWS | 非対応 |
EBS をスキャンする Malware Protection for EC2 も、対象は EC2 とその上のコンテナまでで、Fargate は対象外です。基盤 OS の管理を AWS に任せると、利用者の責任は減りますが、EC2 と同じ検知手段をそのまま使えるとは限りません。
Lambda
- zip デプロイ:ランタイムと OS のセキュリティ更新は AWS が既定で自動適用し、利用者にはコードと依存パッケージの更新が残る
- コンテナイメージ:最新のベースイメージから再ビルドし、再デプロイするところまで利用者が担う
Inspector の Lambda スキャンは zip 内のコードと依存を調べ、コンテナイメージには ECR スキャンも使います。実行時の検知は Runtime Monitoring ではなく、ネットワークアクティビティログを分析する GuardDuty Lambda Protection が担当します。
下の基盤へ責任を移すほど、今回実測したような OS パッチの仕事は減ります。ただし、コードやコンテナイメージの更新責任は残り、使える検知手段も実行基盤ごとに変わります。
署名の検証と保護の自動化(BP04、BP05)
ソフトウェアの出所を署名で確かめる(BP04)
SEC06-BP04 はソフトウェアの完全性の検証です。ダウンロードした成果物や自作のコードが「改ざんされておらず、確かにその発行元のものか」を暗号署名で確かめます。アンチパターンが具体的で、証明書の確認だけで署名を検証しない、ハッシュ値の一致だけで安心する、といった項目が並びます。ハッシュは改ざんの有無しか教えてくれず、誰が作ったか(出所)は保証しません。AWS では AWS Signer と Lambda のコード署名、ECR を CI/CD に組み込む形が紹介されています。
CI/CD と実行環境の自動化(BP05)
SEC06-BP05 は、ここまでの活動全体の自動化です。対象には次の活動が含まれます。
- 脆弱性のスキャン
- パッチ適用
- イメージと依存関係の検証
- ソフトウェアへの署名
- 非準拠リソースの修正
これらを CI/CD パイプラインと実行環境の両方で自動化します。Part 2(SEC 1)の BP06 で「標準的なセキュリティコントロールを自動でデプロイする」という原則を見ましたが、BP05 はそのコンピューティング特化版と読めます。アンチパターンには「Immutable Infrastructure を採用しているのに緊急時のパッチ手段がない」が挙がっています。作り直しの仕組み(BP02)に寄せた後でも、緊急の逃げ道は設計しておけということです。
料金の現実
シリーズ恒例の料金確認です。利用した道具は「無料の範囲で始めて、検出だけ有料」という構造でした。
Systems Manager の Session Manager、Run Command、Patch Manager は、EC2 インスタンスに対しては追加料金なしで使えます。BP03 で見た運用の置き換えも、パッチ適用の自動化も、EC2 の範囲では追加費用ゼロで始められます。
Amazon Inspector は有料ですが、スキャンタイプごとに 15 日間の無料トライアルがあります。注意点が公式に明記されています。
Once the free trial starts, it automatically expires in 15 days, even if you deactivate the scan type.
(無料トライアルは開始すると 15 日で自動的に失効します。スキャンタイプを無効化しても同様です)
有効化した瞬間に 15 日の時計が始まり、途中で止めても戻りません。試すと決めたら、評価したいことを 15 日以内にまとめて試すのが正解です。トライアル後の料金は、EC2 のエージェントベーススキャンで 1 インスタンスあたり月 1.258 USD(米国東部の例示値。稼働時間で按分)という水準です。
実測費用を Cost Explorer で確認すると、内訳は次のとおりでした。
| 対象 | 実費 | 条件 |
|---|---|---|
| t4g.micro | 0.0051 USD | 0.47 インスタンス時間(約 28 分) |
| パブリック IPv4 | 0.0024 USD | インスタンスの稼働中に使用 |
| EBS gp3 | 0.0005 USD | 検証用ルートボリューム |
| CPU クレジット | 0.0004 USD | パッチ適用時のバースト |
| Amazon Inspector | 0 USD | 15 日間の無料トライアル内 |
| Systems Manager | 0 USD | EC2 に対する無料範囲 |
合計は 0.0084 USD(2 円未満)です。検証後はインスタンスの削除と Inspector の無効化まで行い、残存リソースがないことを確認しました。翌日以降の課金もゼロでした。
まとめ
今回は SEC 6「コンピューティングの保護」を、実行順に読み替えて整理しました。
- 現在地を知る。Inspector を有効化し、どの物差しで脆弱性を数えるかを決める(
dnf check-updateの 0 件は「脆弱性なし」を意味しない) - 追いつく。Patch Manager で最新リリースまで更新する(AL2023 のバージョン固定も越えてくれる)
- 追いかけ続けない仕組みにする。ハードニング済みの最新イメージから作り直せる状態を目指す
- 入って直す運用をやめる。操作は Run Command と Automation に寄せ、対話的アクセスは Session Manager 経由の例外にしてログを残す
- 署名検証と自動化で、1〜4 を人力から引き剥がす
実測では、1401 件が自動で 77 件まで閉じました。最後に残った High 2 件の理由まで、デフォルトベースラインの 7 日承認ルールという一行の設定で説明できたことが印象に残っています。
次回の Part 8 では、データ保護の領域を扱う予定です。今回はコンピューティングリソースそのものを守りましたが、次はその上で扱われるデータを、分類、保管、転送の観点から守る話になります。
参考リンク
- SEC 6. How do you protect your compute resources?
- SEC06-BP01 Perform vulnerability management
- SEC06-BP02 Provision compute from hardened images
- SEC06-BP03 Reduce manual management and interactive access
- SEC06-BP04 Validate software integrity
- SEC06-BP05 Automate compute protection
- Deterministic upgrades through versioned repositories
- How patches are selected by Patch Manager
- What is Amazon Inspector?
- Understanding Amazon Inspector usage and free trial
- Enable session activity logging in Session Manager
- GuardDuty Runtime Monitoring
- Lambda runtimes and shared responsibility
- AWS Systems Manager pricing
- Amazon Inspector pricing

関連記事
-
 EC2に脆弱性を仕込んでパッチ適用してみた!
-
 セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)