
セキュリティの柱を改めて読み解いてみる – Part 5: 検出編(SEC 4)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 4 つ目の領域「SEC 4: 検出」を読み解きます。CloudTrail、GuardDuty、Security Hub の役割分担をベストプラクティスの構造に対応づけて整理します。GuardDuty と Security Hub は実際に有効化し、検出画面と料金感を確かめます。2025 年に再編されて「2 つある」状態になった Security Hub の現在地も整理します。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 5 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 7 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)(本記事)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 4(認可編)までで、アカウントの土台、認証、認可と、守りの仕組みを一通り積み上げてきました。今回はその上で「何が起きているかに気づく」ための領域、SEC 4 の検出です。
「CloudTrail は有効にしてある。でもあのログ、誰か見てるんだっけ」という状態のアカウントは珍しくないはずです。記録はある。しかし異変が起きたとき、それに気づく仕組みは別物です。ログを溜めることと、ログから異変を拾い上げることのあいだには段差があります。今回の主題はこの段差です。
ここで扱う「検出」は、これまでの回に出てきた「監視」とは対象が違います。Part 4 の未使用アクセス検出が見ていたのは権限の状態、Config による公開設定の検出が見ていたのはリソース設定の状態でした。どちらも「あるべき設定からのズレ」を探す話です。今回の検出が探すのは、脅威や不審な振る舞いです。Tor 経由の API 呼び出し、身に覚えのないルートユーザーの使用など、活動そのものの異常を対象にします。
前回の次回予告で、主役は CloudTrail、GuardDuty、Security Hub あたりと書きました。今回はこのうち GuardDuty と Security Hub を、シリーズの Part 4 に続いて実機で有効化します。有効化した直後に何が見えるのか、料金はどこで発生するのか。そして Security Hub については、2025 年の再編で「Security Hub が 2 つある」状態になっており、この整理もあわせて行います。
SEC 4 の全体像
SEC 4 の問いは「セキュリティイベントをどのように検出して調査するのですか(How do you detect and investigate security events)」です。ベストプラクティスは 4 個で、シリーズで扱ってきた領域の中では最少です。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC04-BP01 | サービスとアプリケーションのログ記録を設定する | 🔴 High |
| SEC04-BP02 | 標準化した場所にログ、検出結果、メトリクスを取り込む | 🟡 Medium |
| SEC04-BP03 | セキュリティアラートを相関付けて充実させる | 🟢 Low |
| SEC04-BP04 | 非準拠リソースの修復を開始する | 🟡 Medium |
Part 4 の SEC 3 では、公式リスクと実務の体感がねじれている箇所(公開アクセス分析が Low)を指摘しました。今回はねじれがありません。High はログ記録の BP01 だけ、アラートの相関という高度な話題の BP03 は Low です。まずログ、分析はその後。ログ整備の優先度が突出していることが、リスクレベルからも読み取れます。
3 つのサービスはどの BP に対応するのか
予告した 3 サービスを、この 4 つの BP に対応づけたのが次の表です。◎は公式ドキュメントの BP 本文がそのサービスを明示している箇所、○は本文の記述から私が整理した対応です。
| サービス | BP01 ログ記録 | BP02 集約 | BP03 相関 | BP04 修復 |
|---|---|---|---|---|
| CloudTrail | ◎ 基本のログソース | ◎ 集約対象の例 | ◎ 相関の材料 | - |
| GuardDuty | ◎ ログを分析する側 | ○ Security Hub 経由で流れ込む | ◎ アラートの発生源 | - |
| Security Hub | ◎ アラートの集約先 | ◎ Security Lake への供給源 | ◎ 集約の仕組み | ◎ 修復の起点 |
この表が本記事の骨格です。CloudTrail が記録し、GuardDuty がその記録を分析して脅威を見つけ、Security Hub が各所の検出結果を集めて対応につなげる。縦に読むと、3 つのサービスが同じ「検出」でも別の工程を受け持っていることがわかります。
1 つ白状しておくと、前回の予告では CloudTrail を「主役」の筆頭に挙げました。しかし BP01 の本文を読むと、CloudTrail は VPC フローログ、Route 53 リゾルバーのクエリログと並ぶ「基本のログソース 3 つ」の 1 つです。主役というより、他の 2 サービスが働くための土台でした。
なお、SEC 4 に関わるサービスはこの 3 つだけではありません。今回は入口の 3 つに絞り、残りは地図として置いておきます。
- Amazon Detective:CloudTrail、VPC フローログ、GuardDuty の検出結果を自動で収集し、行動グラフとして可視化するサービス。「この検出の前後で何が起きていたか」を遡って調査する工程(BP03)を受け持つ。GuardDuty の検出結果画面から直接遷移できる
- Amazon Security Lake:各種ログを OCSF という標準形式に正規化して集約する、BP02 の中心的なサービス。組織規模でログ基盤を作る段階の道具
- Amazon EventBridge:検出結果を通知や自動対応(BP04)に配線するハブ。GuardDuty と Security Hub はどちらも、検出結果をほぼリアルタイムに EventBridge へ送る
土台のログ(BP01)
サービスとアプリケーションのログ記録を設定する(Configure service and application logging)
BP01 が求めるのは、ログの選定、保存先、保持期間、そしてアラート化までを一連で設計することです。土台にあたる CloudTrail は、実は何もしなくても一部が動いています。イベント履歴として、直近 90 日の管理イベント(コンソール操作や API 呼び出しの記録)が無料で保存され、コンソールから検索できます。
90 日を超えて残す、あるいは複数アカウントの記録を集めるには証跡(Trail)を作成して S3 バケットへ配信します。管理イベントの配信は各リージョンで最初の 1 コピーが無料です。Organizations を使っている場合は、全メンバーアカウントの記録を 1 つのバケットに集める組織証跡が作れます。SQL で分析したい場合や最長 10 年の保持が必要な場合には CloudTrail Lake という別形態もありますが、取り込み容量への課金があるため、まずはイベント履歴と証跡で足ります。
1 点だけ注意があります。S3 の GetObject や Lambda の Invoke といったデータイベントは、デフォルトでは記録されません。記録するには明示的な有効化と追加料金(10 万イベントあたり 0.10 USD)が必要です。「CloudTrail を有効にしてあるから全部残っている」という認識でいると、いざ調査というときにデータプレーンの操作だけ穴が空きます。
さて、冒頭の「ログはあるが誰も見ていない」問題に戻ると、ここまでは実は半分できていたことになります。記録はデフォルトで動いているからです。では、溜まったログを誰が見張るのか。
脅威を見つける GuardDuty
何をしてくれるのか
Amazon GuardDuty は、CloudTrail の管理イベント、VPC フローログ、DNS クエリログを自動で分析する脅威検出サービスです。見つけた脅威の兆候は検出結果(findings)として報告されます。ポイントは、これらのログソースへの接続に設定が要らないことです。証跡を作っていなくても、フローログを有効化していなくても、GuardDuty はサービス側の経路でログを取得します。BP01 の文脈で言えば、ログ基盤の整備を待たず、ログをアラートに変える工程から始められる、という位置のサービスです。
有効化してみる
コンソールを開くと、30 日間の無料トライアルの案内が表示されます。
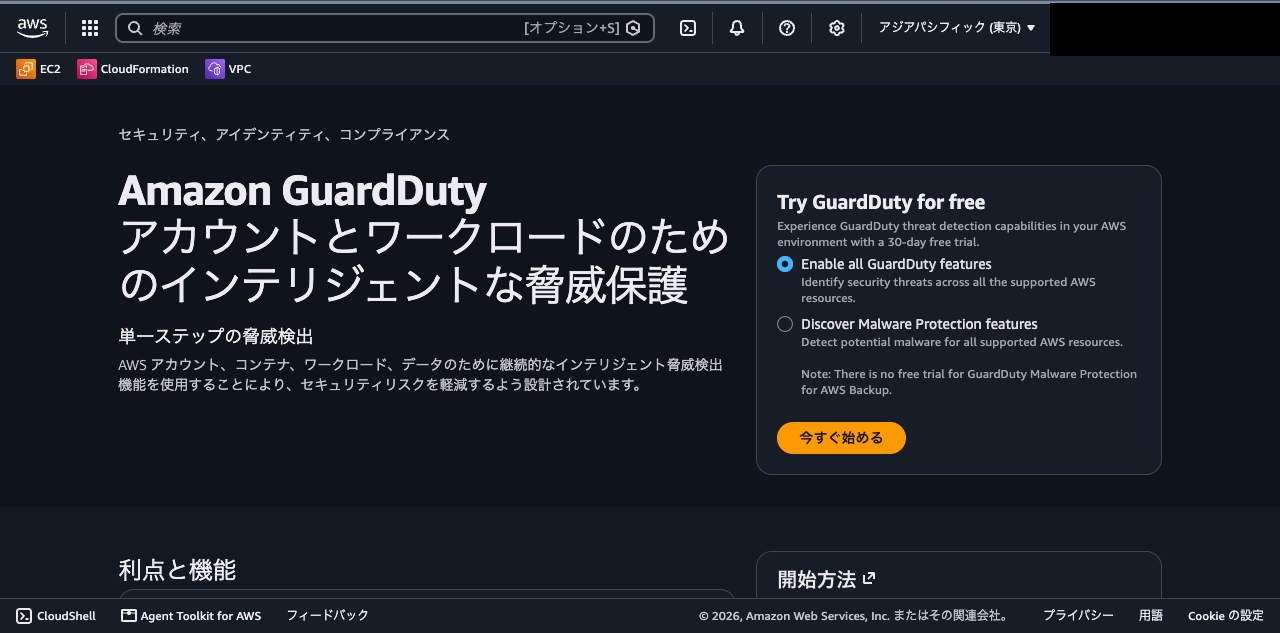
「今すぐ始める」から進むと、初回の有効化では Runtime Monitoring と Malware Protection を除く保護プランがまとめて有効になる旨の説明が表示されます。あとはボタン 1 つで完了です。有効化の直後がこの画面です。
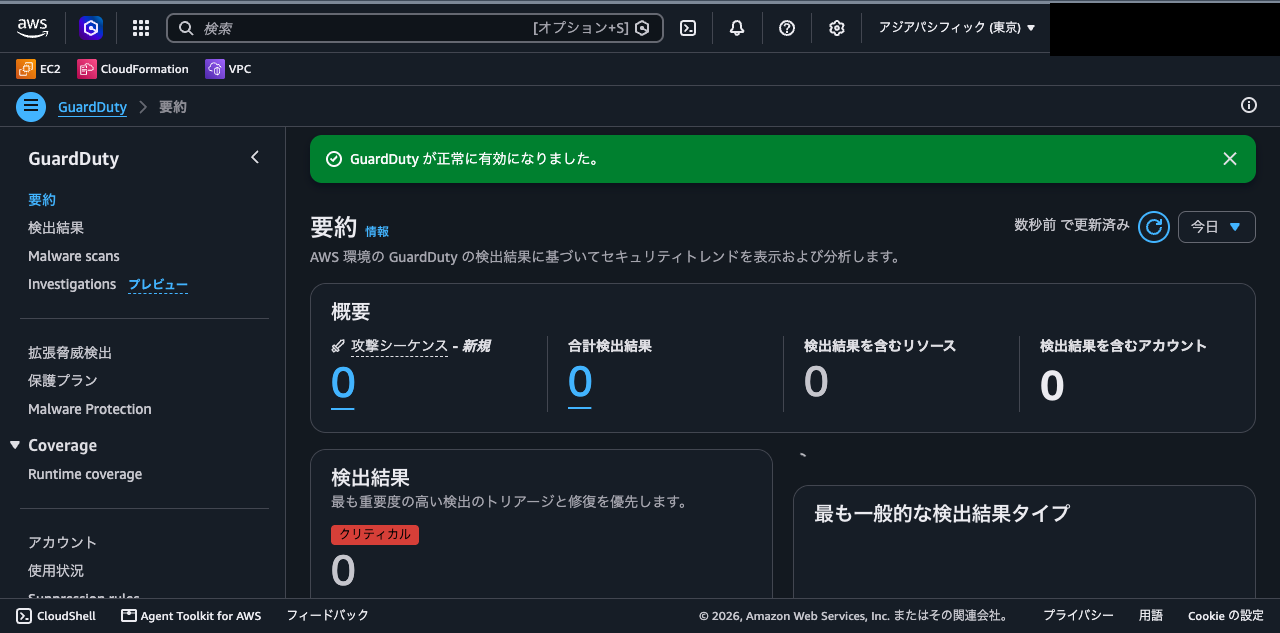
検出結果は 0 件。当然といえば当然で、有効化した瞬間に攻撃が観測されるわけではありません。ただ、この 0 件の画面には落とし穴があります。検出の仕組みを整備したのに、確認できるのは「何も起きていない画面」だけ。通知の配線が正しいのか、検出結果が出たらどんな見た目になるのか、本物の攻撃が来るまで確かめられないのでは困ります。
本物の脅威を待たずに画面を確かめる
この問題のために、GuardDuty にはサンプル検出結果を生成する機能があります。設定ページの「検出結果サンプルの生成」を押すだけです。
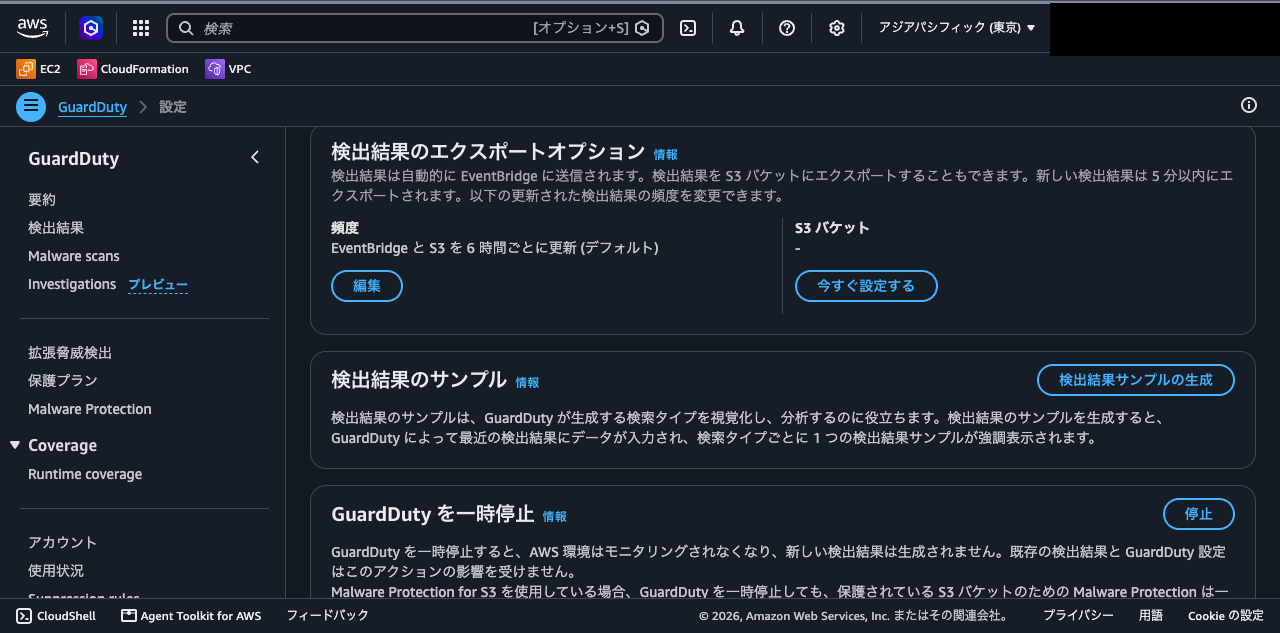
実行すると、検出結果のタイプごとに 1 件ずつ、執筆時点で 409 件のサンプルが一覧に流れ込みます。英語ドキュメントではタイトルに [SAMPLE] が付くと説明されていますが、日本語コンソールでの表示は [例] でした。
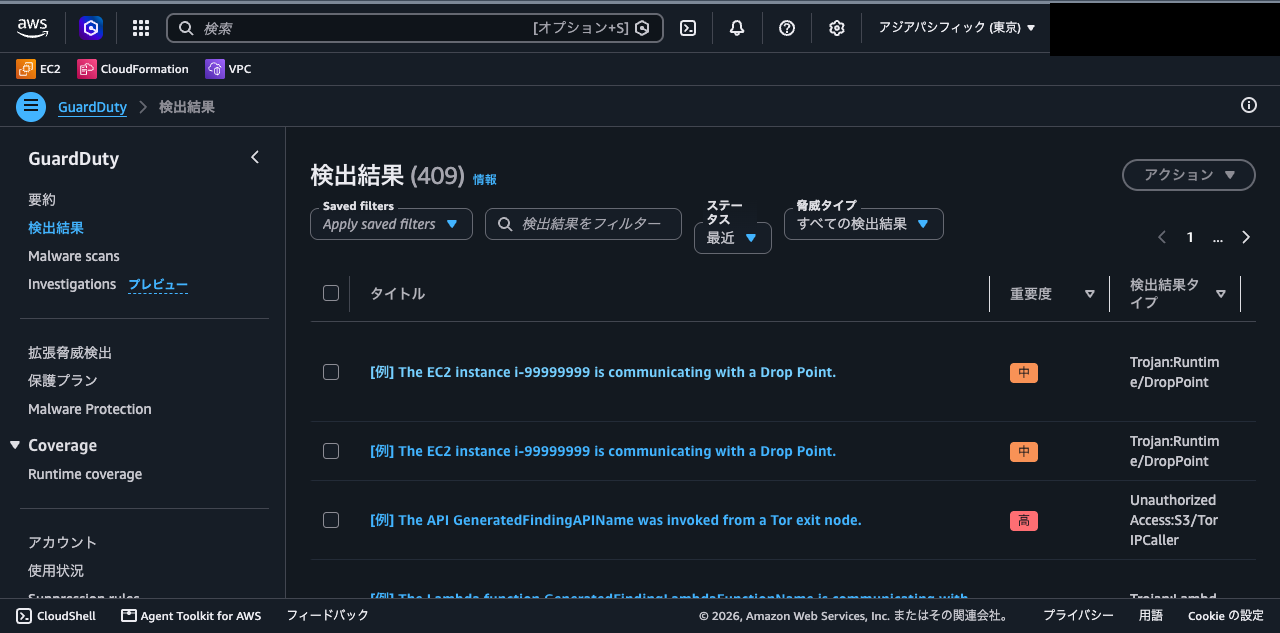
詳細を開くと、実物と同じ構造のデータが入っています。次の画面は「Tor の出口ノードから S3 への API 呼び出しがあった」というシナリオのサンプルです。
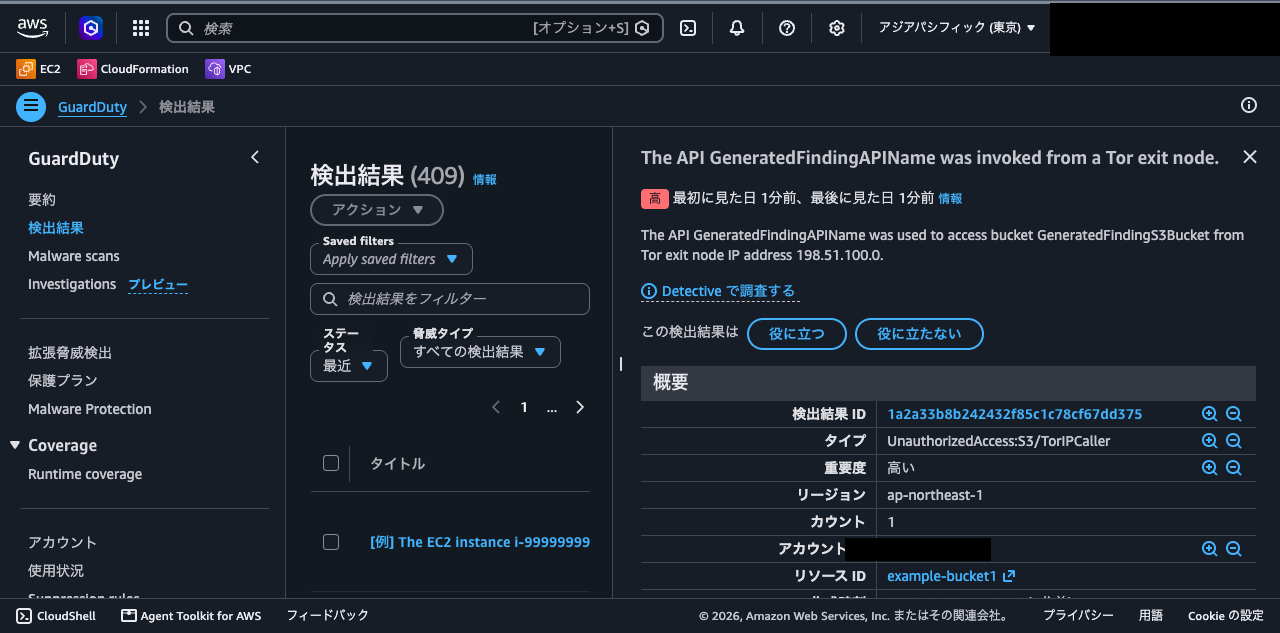
バケット名や IP アドレスはプレースホルダーの値ですが、重要度、検出タイプ、影響を受けたリソースという構造は本物と同じです。詳細画面には「Detective で調査する」というリンクもあり、先ほど地図に置いた調査サービスへの接続点がここにあります。EventBridge 経由の通知をテストする材料としても使えるので、有効化したらまずサンプルを生成して、画面と通知フローを一巡確認しておくことをおすすめします。
もう 1 つ、設定ページには見逃せない一文があります。
検出結果は自動的に EventBridge に送信されます。検出結果を S3 バケットにエクスポートすることもできます。
BP04(修復の開始)への配線が、追加設定なしで最初から用意されているということです。EventBridge のルールを 1 本書けば、特定の検出タイプを Slack に通知する、Lambda で対応を自動化する、といった続きに進めます。
料金とトライアルの注意点
GuardDuty の課金は分析量への従量制です。東京リージョンでは、CloudTrail 管理イベントの分析が 100 万イベントあたり 4.72 USD です。フローログと DNS ログの分析は、最初の 500 GB まで 1 GB あたり 1.18 USD です。検出結果が何件出たかは課金に関係ありません。
自分のアカウントの状況は、使用状況ページで確認できます。データソースごとの請求ステータスとして、トライアルの残り日数がここに並びます。課金が始まると、このページでデータソース別の分析量と推定コストを追えます。
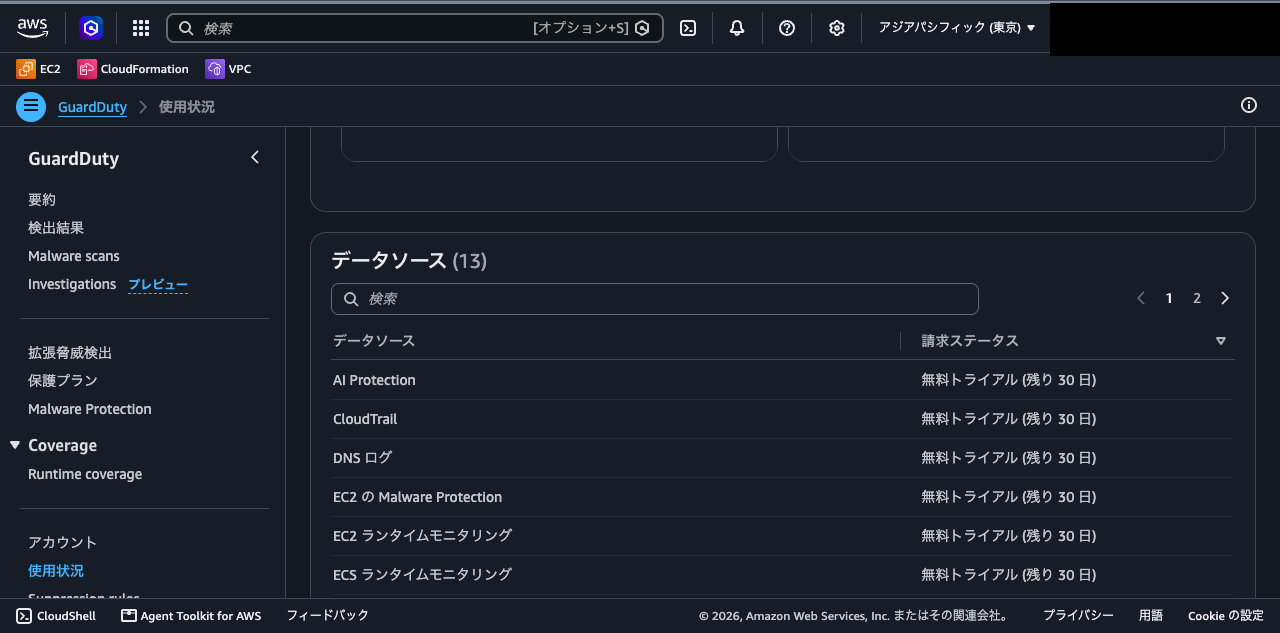
トライアルまわりで知っておくべきことが 2 つあります。
- 無料トライアルはアカウントとリージョンの組み合わせごとに 1 回きりで、使い切ったら戻らない
- 試した後に止める方法は 2 種類ある。一時停止(suspend)は課金が止まり検出結果も残る。無効化(disable)は検出結果と設定が消えて復元できない
「とりあえず 1 か月試して判断する」が公式に用意された導入路である一方、試すだけのつもりの有効化もトライアルを消費します。試すなら、検出画面や通知フローの確認までをトライアル期間中にやり切るのが得策です。
2 つになった Security Hub
もう 1 つの主役の前に、名前の整理が要ります。2025 年、従来の Security Hub は Security Hub CSPM に改称されました。同時に、まったく別のサービスとして新しい AWS Security Hub が発表され、2025 年 12 月に一般提供が始まっています。従来型の機能(セキュリティ基準のチェックと検出結果の集約)は CSPM が引き継ぎました。新しい Security Hub は、GuardDuty や Inspector の検出結果を横断して相関分析とリスクの優先順位付けを行う、一段上の統合サービスです。料金体系も別で、新しい Security Hub はリソース数ベースの月額制です。
古い記事を読むときは、「Security Hub」がどちらを指しているかの確認が必要になりました。とはいえ実機で確かめた限り、迷う場面は思ったより少なそうです。コンソールで Security Hub を開くと、表示されたのは CSPM の開始画面でした。
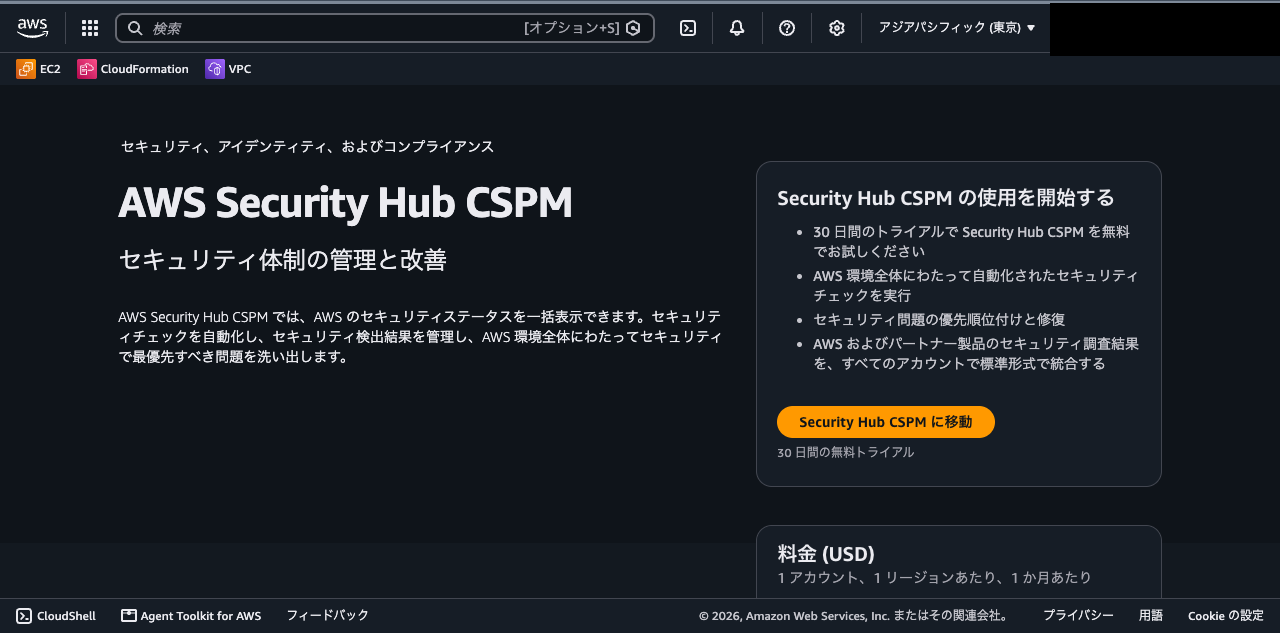
今回扱うのはこの Security Hub CSPM です。基準チェックと集約という、検出の入口で必要な機能はこちらが持っています。新しい Security Hub は、先ほどの地図でいえば BP03(相関)側の住人で、CSPM を含む複数サービスの上に載る発展形と捉えておけば足ります。
設定のズレを検出する Security Hub CSPM
有効化の前に Config の話がある
Security Hub CSPM の仕事は 2 つあります。1 つはセキュリティ基準に沿ったアカウント設定の自動チェックです。基準には AWS Foundational Security Best Practices(FSBP)や CIS AWS Foundations Benchmark があります。もう 1 つの仕事が、各所の検出結果の集約です。GuardDuty が「振る舞いの異常」を見るのに対し、CSPM は「設定のあるべき姿とのズレ」を見ます。
有効化画面に進むと、チェックの前提として AWS Config のリソース記録を先に有効化するよう求める説明が最初に置かれています。そしてその説明は、こう続きます。
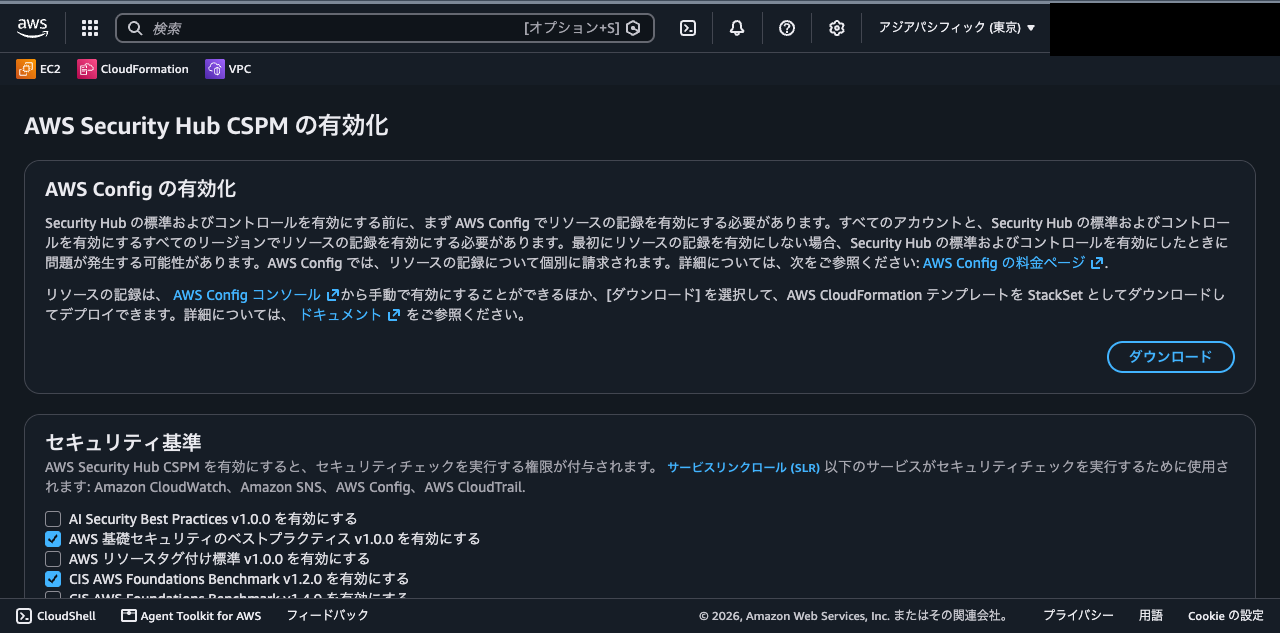
AWS Config では、リソースの記録について個別に請求されます。
この一文が、CSPM の料金の実態です。CSPM 自体には 30 日間の無料トライアルがあります。しかし前提となる Config のリソース記録はトライアルの対象外で、記録される構成項目ごとに課金されます(東京リージョンで 1 項目 0.003 USD)。「無料トライアルのはずなのに請求が来た」という定番の戸惑いの出どころは、この画面にちゃんと書いてあるのです。見落としやすいだけで。
基準はデフォルトで FSBP と CIS の 2 つが選択されています。今回はそのまま有効化しました。直後の画面には、こんなバナーが出ます。
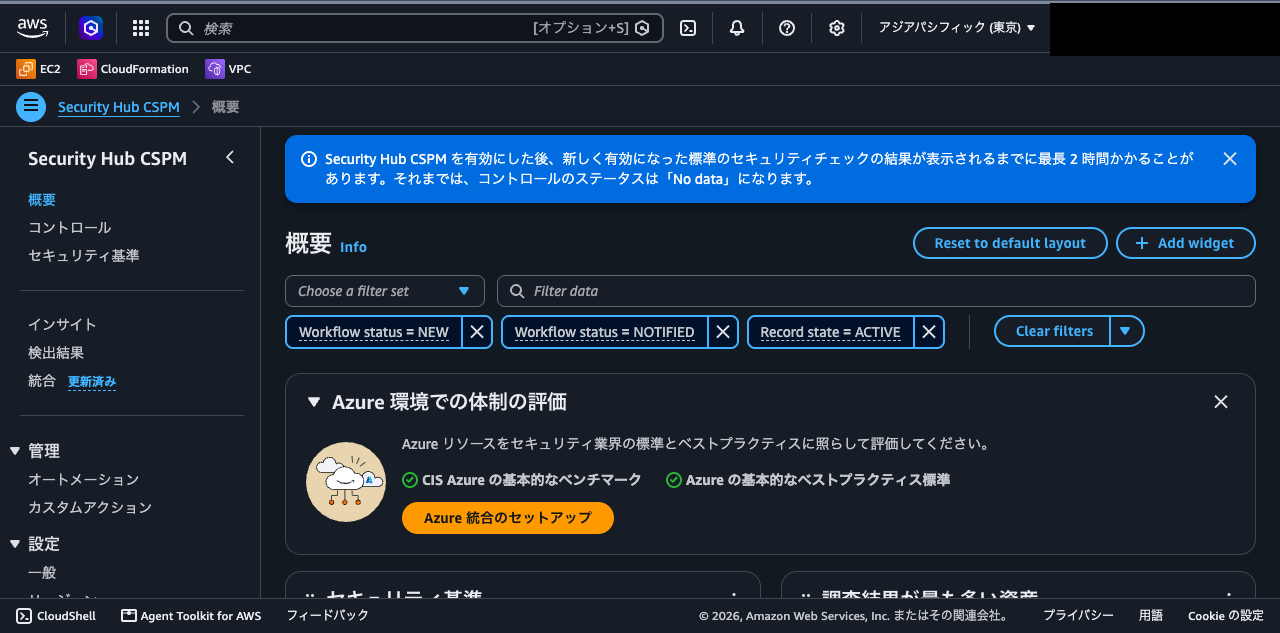
GuardDuty の 0 件とは事情が違い、こちらは「まだチェックが走っていない」待ち時間です。翌日に確認すると、394 のチェックが完了していました。
スコア 86% の中身
翌日のダッシュボードがこちらです。
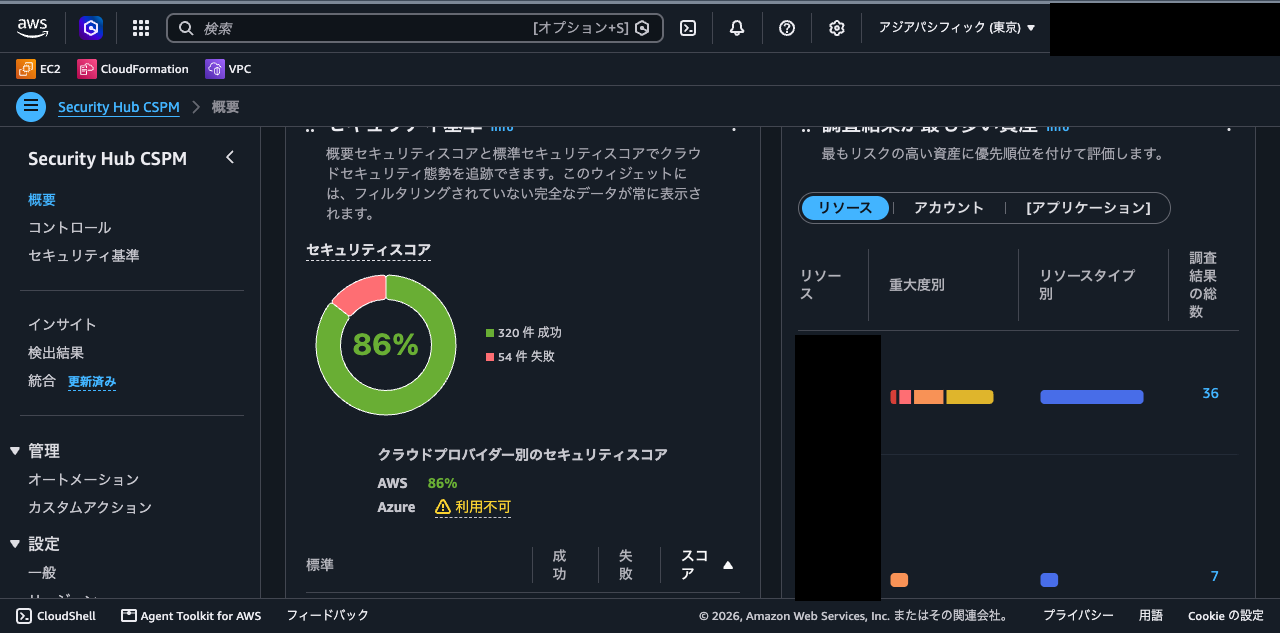
セキュリティスコアは 86%。今回使ったのは検証用のほぼ空のアカウントです。リソースらしいリソースがないのに、チェックの失敗が 54 件あります。EBS のデフォルト暗号化が無効、アカウントレベルの S3 パブリックアクセスブロックが未設定など、リソースを作る前のアカウントそのものの設定に対する指摘が積み上がるためです。まっさらなアカウントでも満点にはならないというのは、導入時に知っておくと無用な焦りを防げます。
そして失敗の一覧を重大度順に見て、手が止まりました。
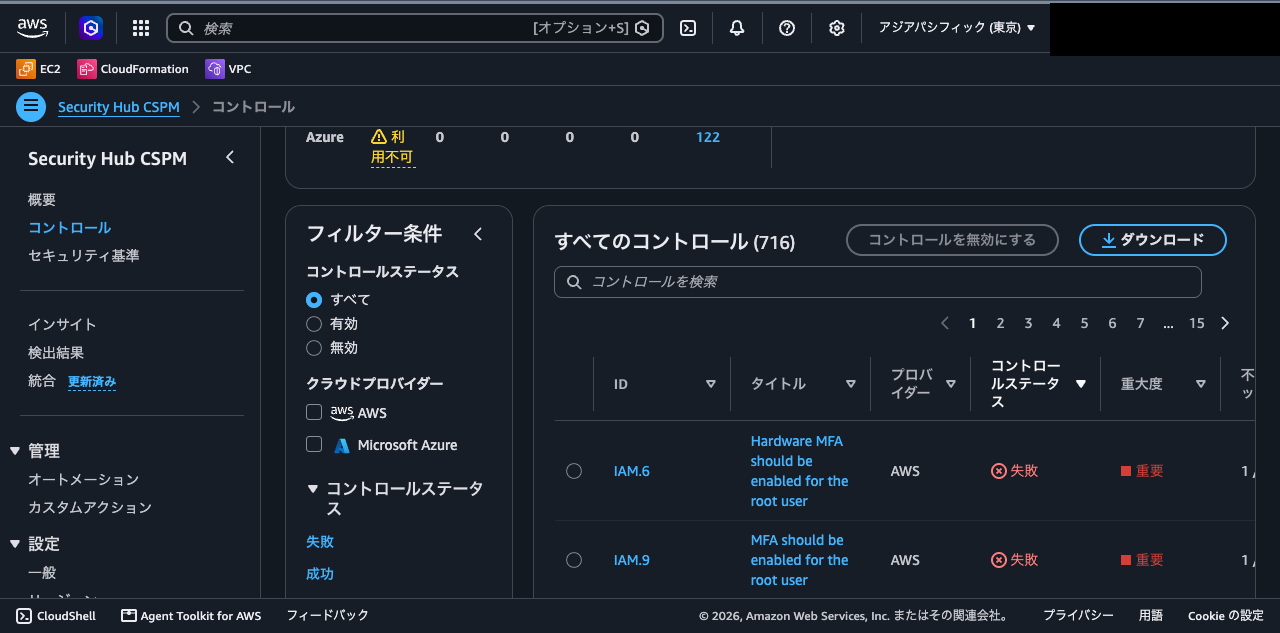
先頭に並んだのは IAM.6 と IAM.9、ルートユーザーの MFA が有効になっていないという指摘です。Part 2 で、ルートユーザー保護のチェックリストの筆頭に MFA を挙げた本人のアカウントが、これでした。検証用に新しく作ったアカウントで、初期設定を後回しにしていた結果です(この記事の公開までに設定を済ませています)。
言い訳はさておき、この体験はそのまま SEC 4 の存在意義です。Part 2 のチェックリストは、読んだ時点では守れていても、時間が経てばズレます。新しいアカウントが増えれば漏れます。人間の注意力で維持する前提のチェックリストを、機械が毎日照合し続ける形に変えるのが CSPM です。シリーズの前半で積んだ「あるべき設定」は、検出の仕組みと組み合わさって初めて維持されます。
なお、細かい話ですが、スコアの分母とコントロール一覧の件数は一致しません。スコアは評価できたコントロールだけを母数にし、データのないものや無効化したものを除外して計算されるためです。画面ごとに数字が違っても、壊れているわけではありません。
マルチアカウントでの集約
ここまでは 1 アカウントの話でした。しかし、1 アカウントで見えた設定のズレは、アカウントが 100 あれば 100 か所で起きます。すべてのアカウントのコンソールを順に見て回るわけにはいきません。では、どこに集めるのか。
その答えが委任管理者(delegated administrator)の仕組みで、GuardDuty と CSPM のどちらもこれで運用します。Organizations の管理アカウントからセキュリティ用のメンバーアカウントを委任管理者に指定すると、そのアカウントに組織全体の検出結果が集まります。メンバーアカウントへの一括有効化も、委任管理者から制御できます。
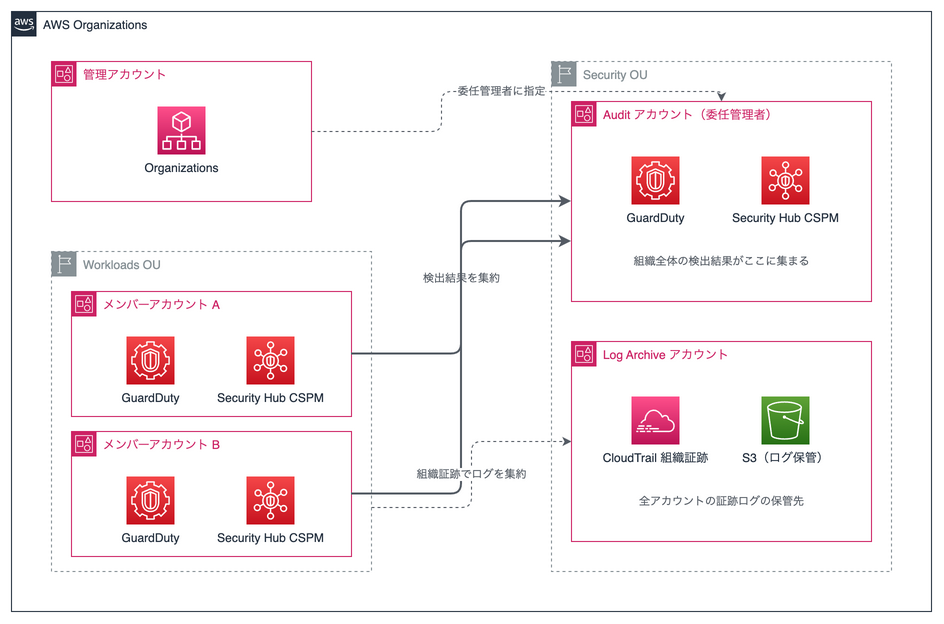
Part 2 で置いた Security OU 配下の監査用アカウント(Control Tower では Audit アカウント)が、この委任管理者の定位置です。ログの保管先(Log Archive アカウント)と検出結果の集約先(Audit アカウント)を分けるのも、Part 2 で紹介した Control Tower の標準構成そのままです。管理アカウント自身を委任管理者にすることは公式が非推奨としており、「管理アカウントには最小限しか置かない」という Part 2 以来の原則がここでも生きます。
リージョンの軸でも集約できます。CSPM にはホームリージョンを 1 つ決めて他リージョンの検出結果を集める機能があり、集約自体に追加課金はありません。
Control Tower を使っている場合は、さらに一段自動化されます。Control Tower のコントロールを有効化すると、対象アカウントで CSPM が自動的に有効になります。あわせて「Service-Managed Standard: AWS Control Tower」という専用の基準が作られます。この基準の管理は Control Tower 側から行う前提です。CSPM から直接オフにすると、Control Tower はドリフトとして扱います。どちらの画面から操作するかは、先に決めておいてください。決めないままだと、チーム内で設定の押し合いが起きます。
料金の現実
シリーズ恒例のお金の話です。今回の検証でかかった費用と、継続利用したときの月額は、性質が違うので分けて見る必要があります。
まず今回の検証です。GuardDuty と CSPM はどちらも 30 日トライアルの範囲内で、課金は 0 です。実費が発生するのは前述のとおり AWS Config だけです。数日後に Cost Explorer で実際の請求を確認すると、記録された構成項目は 99 件、金額にして 0.28 USD でした。検証後は両サービスを止め、Config の記録も停止したので、翌月に持ち越す課金はありません。
入口は安い、というのが今回の実感ですが、これは検証用のほぼ空のアカウントだからです。継続利用の月額は規模に比例します。
- GuardDuty:CloudTrail イベント量とログ量に比例する。API 呼び出しの多い本番アカウントほど上がるが、トライアル中に使用状況ページで推定コストを先に確認できる
- CSPM:セキュリティチェック数(10 万チェックまで 1 件 0.0010 USD、公式ページの例示単価)と検出結果の取り込み数に比例する。チェック数はコントロール数と対象リソース数の積で増える
- Config:構成項目の記録数に比例する。リソースの作成や変更が多い環境ほど上がる。CSPM が使う
AWS::Config::ResourceComplianceの記録はチェックの動作に不要なのでオフにしてよい、というコスト最適化が公式ドキュメントに載っている
正確な見積もりより大事なのは、どのサービスも有効化した月に使用実績ベースの数字が手に入ることです。GuardDuty はトライアル中の使用状況ページ、CSPM と Config は請求ダッシュボードで初月の実額を見て、そこから組織展開の規模を掛け算するのが、机上の試算より確実です。
どれから入れるか
では、3 つをどの順で入れるか。公式リスクの序列に実務の制約を重ねると、こうなります。
| 順番 | サービス | 理由 |
|---|---|---|
| 0 | CloudTrail | イベント履歴はすでに動いている。90 日超の保持が必要になった時点で証跡を作る |
| 1 | GuardDuty | 前提条件なし、ボタン 1 つ、トライアルで実費なし。即日で「振る舞いの検出」が立ち上がる |
| 2 | Security Hub CSPM | Config の準備と実費が伴う。検出された設定のズレを直していく運用も必要になる |
| 3 | 相関、調査、ログ基盤 | Detective、Security Lake、新しい Security Hub。検出結果の量と扱うチームの規模が育ってから |
この順番は、各サービスの前提条件の重さの順でもあります。GuardDuty が先頭なのは、効果が大きいからというより、始めるための障害が何もないからです。逆に BP03 の相関が最後尾で公式リスクも Low なのは、相関させるべきアラートがまだ出ていない段階では意味を持たないためです。
ただし、どこまで進めても最初の問いは残ります。検出結果を受け取って判断するのは人間です。GuardDuty を有効化しても、その通知が誰の目にも触れないなら、「CloudTrail は有効にしてあるが誰も見ていない」の再演になります。有効化とセットで、EventBridge から通知先への配線 1 本、そして検出結果を定期的に見る当番だけは決めておきたいところです。
まとめ
- SEC 4 は 4 個のベストプラクティスで構成され、High はログ記録(BP01)のみ。ログ整備の優先度が突出している
- CloudTrail は記録の土台、GuardDuty は振る舞いの異常の検出、Security Hub CSPM は設定のズレの検出と集約、と 3 サービスは別の工程を受け持つ
- GuardDuty はサンプル検出結果で「本物の脅威が来る前に」画面と通知フローを確認できる。トライアルはアカウントとリージョンごとに 1 回きり
- Security Hub は 2025 年の再編で CSPM と新サービスの 2 つになった。基準チェックと集約は CSPM 側で、無料トライアル中も AWS Config の記録は別途課金される
- ほぼ空のアカウントでもチェックの失敗は 54 件出る。筆者のルートユーザー MFA 未設定も検出された。人間のチェックリストを機械の継続チェックに変えることが SEC 4 の価値
次回の Part 6 では SEC 5(ネットワークの保護)を扱う予定です。検出の仕組みが異変に気づくためのものだったのに対し、次はワークロードの周囲に境界を作り、脅威を近づけないための領域です。
参考リンク
- SEC 4. How do you detect and investigate security events?
- SEC04-BP01 Configure service and application logging
- SEC04-BP02 Capture logs, findings, and metrics in standardized locations
- SEC04-BP03 Correlate and enrich security alerts
- SEC04-BP04 Initiate remediation for non-compliant resources
- Sample findings – Amazon GuardDuty
- Suspending or disabling GuardDuty
- What are Security Hub and Security Hub CSPM?
- Enabling AWS Config and understanding security checks
- Security scores in Security Hub CSPM
- Amazon GuardDuty の料金
- AWS Security Hub CSPM の料金

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
-
 セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)