
セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 3 つ目の領域「SEC 3: アクセス許可の管理」を読み解きます。最小権限の原則をどこまで絞るかという実務の悩みに公式ドキュメントを根拠として答え、IAM Access Analyzer の未使用アクセス検出を実際に有効化して、検出結果と料金感も確かめます。SCP、RCP、権限境界、ABAC の使い分けも 1 枚の表に整理します。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 4 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 7 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)(本記事)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 3(認証編)では、人と機械が AWS に入る「入口」を扱いました。誰なのかを確かめる仕組みが整ったので、今回はその人たちが「何をしてよいか」を決める認可の話です。前回と今回はセットでお読みください。
前回から持ち越した宿題があります。「最小権限といっても、現実的にどこまで絞るのか」です。最小権限の原則自体に異を唱える人はいません。ただ、新しいプロジェクトの立ち上げで、必要になるアクションを最初から全部列挙できた経験が私にはありません。結局「とりあえず広めに付けて、あとで見直す」で走り出すことになります。この運用は、原則に照らせば後ろめたいものです。公式ドキュメントはこの後ろめたさをどう扱っているのか。今回はそこを確かめに行きます。
もう 1 つ、今回はシリーズで初めて実機を触ります。前回名前だけ登場した IAM Access Analyzer の未使用アクセス検出は有料の機能です。有効化すると何が見えて、いくらかかるのか。手元のアカウントで実際に有効化して確かめました。同じく前回予告した ABAC も、権限を絞る道具の 1 つとして今回扱います。
SEC 3 の全体像
SEC 3 の問いは「人とマシンのアクセス許可の管理はどのようにすればよいか(How do you manage permissions for people and machines)」です。9 個のベストプラクティスが並びます。シリーズで扱ってきた領域の中では最多です。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC03-BP01 | アクセス要件を定義する | 🔴 High |
| SEC03-BP02 | 最小特権のアクセスを付与する | 🔴 High |
| SEC03-BP03 | 緊急アクセスのプロセスを確立する | 🟡 Medium |
| SEC03-BP04 | アクセス許可を継続的に削減する | 🟡 Medium |
| SEC03-BP05 | 組織のアクセス許可ガードレールを定義する | 🟡 Medium |
| SEC03-BP06 | ライフサイクルに基づいてアクセスを管理する | 🟡 Medium |
| SEC03-BP07 | パブリックおよびクロスアカウントアクセスの分析 | 🟢 Low |
| SEC03-BP08 | 組織内でリソースを安全に共有する | 🟡 Medium |
| SEC03-BP09 | サードパーティーとリソースを安全に共有する | 🟡 Medium |
BP03(緊急アクセス)は、一元化した認証の非常口として前回の記事で扱いました。今回は残りの 8 個です。
前回の SEC 2 は 6 個中 5 個が High で、リスクレベルでは順番を決められませんでした。今回は逆に High からLow まで序列があります。それなら公式リスクの高い順に着手すればよいかというと、1 つ引っかかる点があります。BP07(パブリックアクセスの分析)が Low であることです。S3 バケットの公開設定ミスによる情報流出は、ニュースになる AWS の事故として定番中の定番です。あの事故を防ぐベストプラクティスが、9 個の中で唯一の Low に置かれています。
このねじれは、リスクレベルの定義を確認すると腑に落ちます。公式リスクは「そのベストプラクティスを確立しなかった場合に晒されるリスク」の格付けであって、事故の発生頻度ではありません。BP07 が守る対象は「意図せず共有されたリソース」に限られるので、権限管理全体が崩れている状態(BP01、BP02 の不在)に比べれば、影響範囲は狭いという理屈です。とはいえ実務の体感では、公開設定ミスは頻度が高く、起きたときの世間的なダメージも大きい。今回も Part 2 と同じく、公式リスクをそのまま優先順位にはせず、依存関係で着手順を考えます。
- 誰が何にアクセスすべきかを決める(BP01)。個人ごとにカスタム権限を作り込むのは公式が明記するアンチパターンであり、職務ベースのグループとロールで要件を定義する
- 最小権限の器を作り、運用で削る(BP02、BP04)。今回の主題にあたる
- 意図しない公開と共有を見張る(BP07 から BP09)。作った権限の外側の監視である
なお、この並びは公式が定めた順序ではありません。ベストプラクティス間の依存関係から私が整理したものです。要件が決まらないと絞る対象が定まらず、権限がある程度整理されないと「意図しない共有」の判別もつかない、という順序です。
最小権限の現実解(BP02、BP04)
公式が言っていること
最小特権のアクセスを付与する(Grant least privilege access)
アクセス許可を継続的に削減する(Reduce permissions continuously)
BP02 は原則の宣言です。特定のアクション、特定のリソース、特定の条件に絞って権限を付与せよ、と言います。アンチパターンには「スコープを絞らないまま過剰な許可ポリシーを作る」ことが名指しで挙げられています。ここだけ読むと、とりあえず広めに付ける運用が許される余地はなさそうです。
「広めに始めて削る」は違反なのか
ところが、BP04 のページには次の趣旨の一文があります。
チームやプロジェクトの立ち上げ期には、イノベーションと機動力のために寛容な許可ポリシーが使われることがあります。(中略)アクセスを継続的に評価し、現在の作業に必要なサービスとアクションだけに制限することを推奨します。(SEC03-BP04、筆者訳)
公式自身が、立ち上げ期に広い権限で走り出す現実を認めています。ただし無条件ではありません。条件は「継続的に評価して削り続けること」です。つまり BP02 と BP04 は、原則と運用のセットで読むべき 2 つです。BP02 が目指す姿を示し、BP04 がそこへ近づき続ける運用を定めています。
冒頭の宿題に戻ります。「最小権限はどこまで絞るのか」への公式の答えは、静的な線引きではありませんでした。最初の時点で過不足のない最小権限を書ききることは求められていません。求められているのは、実際の利用実績を見て削り続ける運用を持つことです。後ろめたさを感じるべきポイントは「広めに始めたこと」ではなく、「削る仕組みを持っていないこと」に移ります。
削るための道具を 1 箇所で整理する
では、何を使って削るのか。BP04 が名指しする道具は、いずれも IAM とその周辺にすでに揃っています。
- サービス最終アクセス情報(last accessed):IAM の標準機能。ロールやユーザーの詳細画面の Last Accessed タブで、どのサービスをいつ最後に使ったかを確認できる。追加料金の案内はない
- IAM Access Analyzer のポリシー生成:CloudTrail の実際の利用履歴(最大 90 日分)から、使われたアクションだけを含むポリシー案を生成する。無料。ただし
iam:PassRoleは CloudTrail が記録しないため生成結果から漏れ、生成したポリシーはコンソール上で 7 日間しか参照できない。生成結果はたたき台であって、そのまま貼って終わりにはできない - IAM Access Analyzer の未使用アクセス検出(unused access):指定した追跡期間を超えて使われていないものを継続的に検出する。対象は、未使用のロール、未使用のアクセスキーとパスワード、付与されたまま使われていない権限の 3 種類。仕組みとしては、last accessed の情報を土台とする継続監視の上位機能。これだけ有料
同じ IAM Access Analyzer の名前で役割の違う機能が並ぶと紛らわしいので、先に全体像を整理しておきます。Access Analyzer は、1 つのサービスに検出タイプの異なるアナライザーが同居する構成です。主なタイプは、外部アクセス分析(external access、無料)と未使用アクセス分析(unused access、有料)の 2 つです。アナライザー作成画面にはもう 1 つ、組織内部からのアクセスを分析する internal access(有料)も並びますが、今回扱うのは前の 2 つです。未使用アクセスは本節の「削る」ための道具、外部アクセスは後述する「意図しない公開を見張る」ための道具です。
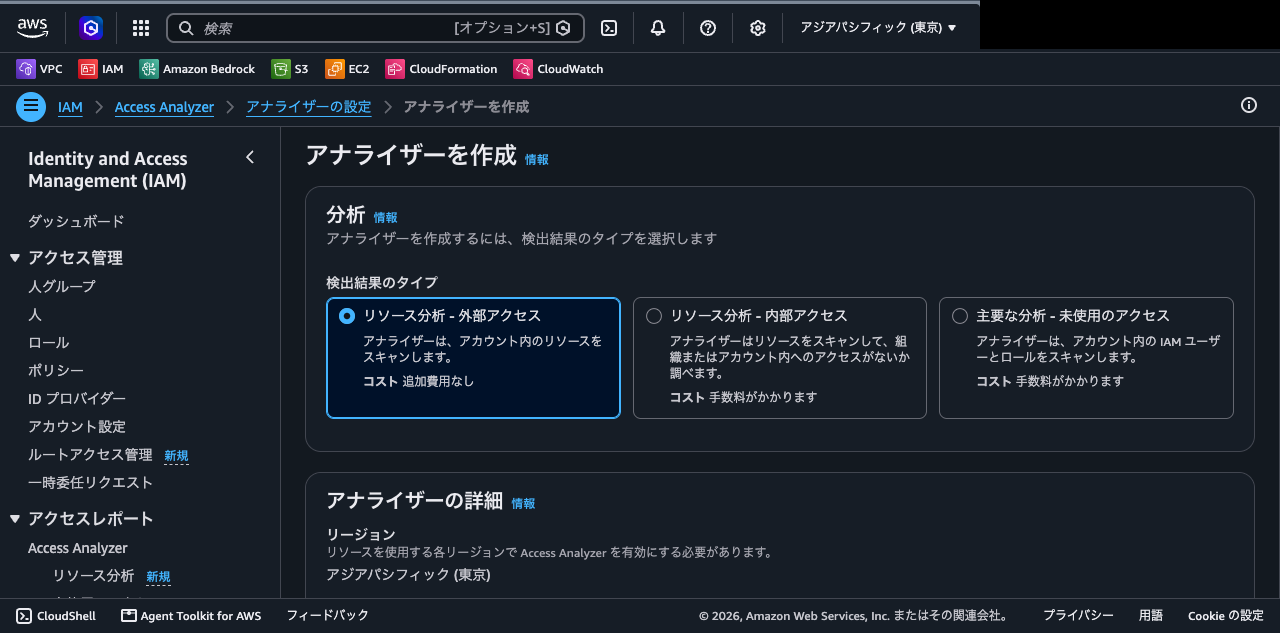
未使用アクセス検出を実際に有効化してみた
有料と聞くと、どんな画面が見られていくらかかるのかを確かめたくなります。検証用に使っている、それなりに歴史のあるアカウントで、未使用アクセスのアナライザーを有効化してみました。
作成時に指定するのは追跡期間だけです。「この日数を超えて使われていないものを未使用とみなす」という閾値で、1 日から 365 日の範囲で指定します。デフォルトは 90 日です。
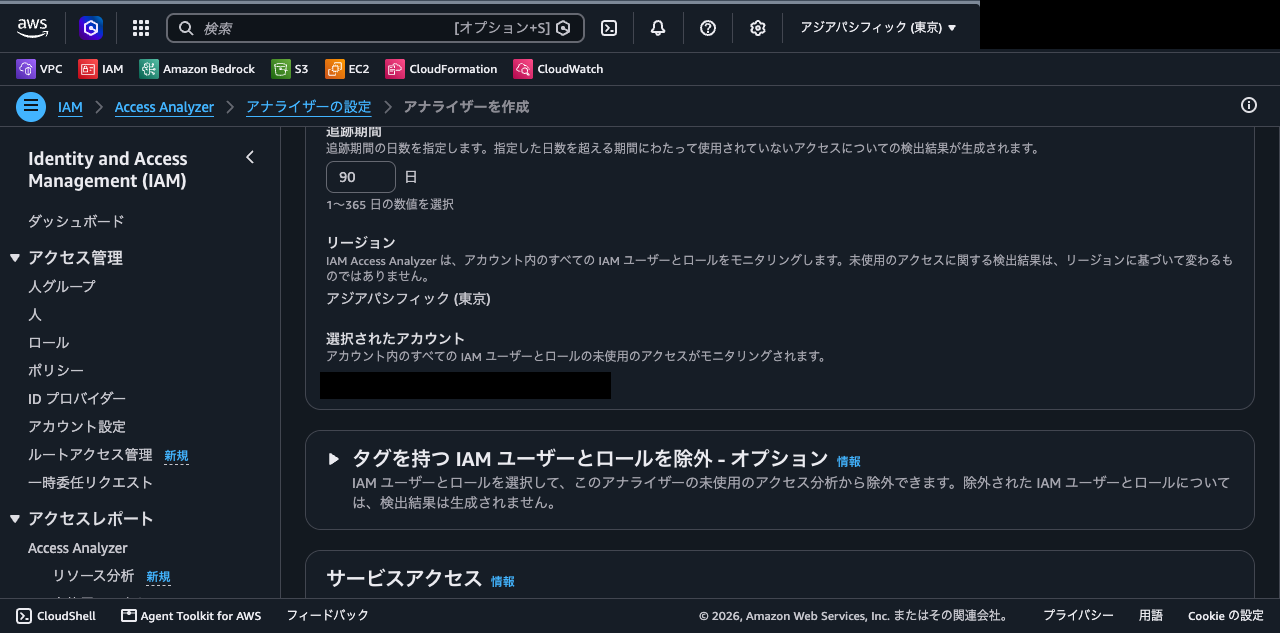
ここで 1 つ注意があります。未使用アクセス検出は、追跡期間のあいだ存在し続けたリソースだけを評価します。作りたての検証アカウントで試すと、90 日前から存在するリソースがないため、検出結果は 1 件も出ません。何も出ない画面を見て「うちは未使用アクセスがなくて健全だ」と誤読しそうになりますが、単に評価対象がないだけです。試すなら履歴のあるアカウントが必要です。
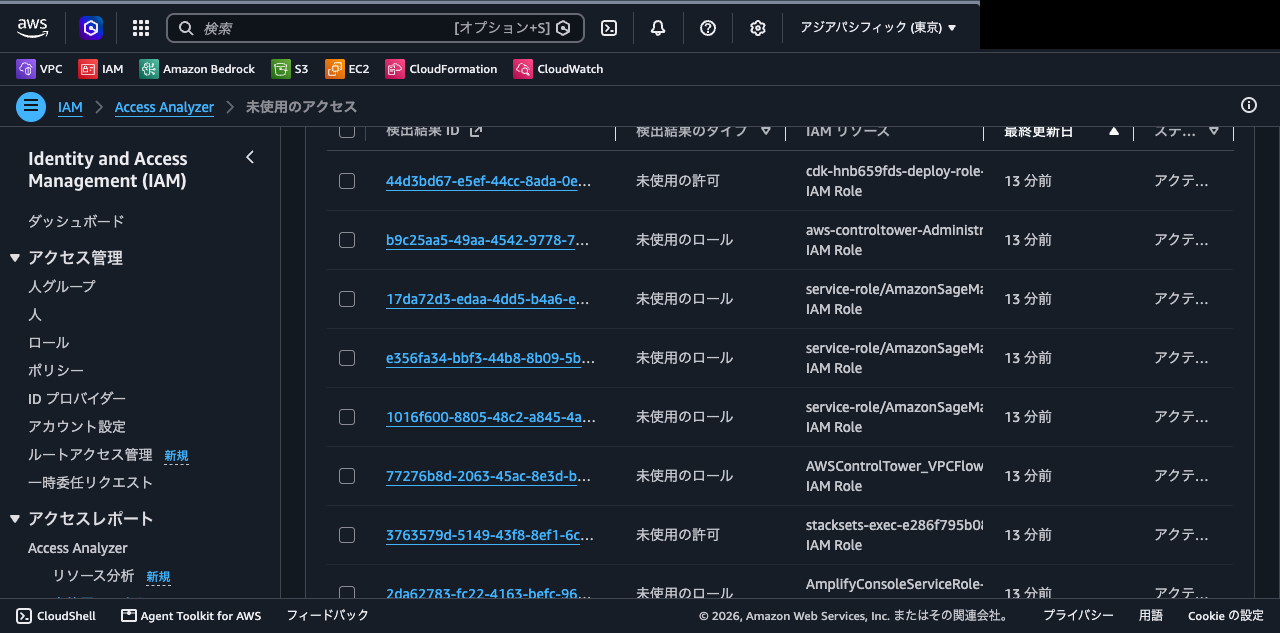
公式ドキュメントには、有効化から検出結果が出るまでの時間について具体的な数値がありません。丸一日待つつもりでいたのですが、私の環境では約 20 分で結果が出ました。47 件です。
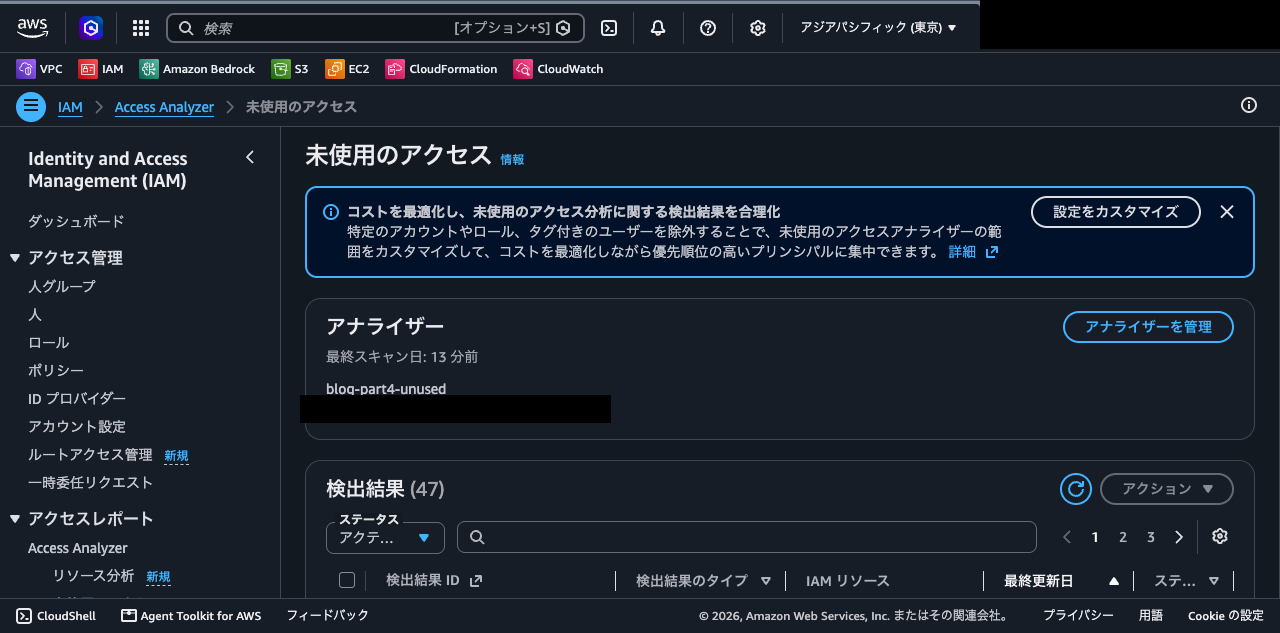
内訳は未使用の IAM ロールが 40 件、未使用の許可が 7 件でした。一覧には CDK ブートストラップが作るデプロイロール、CloudFormation StackSets の実行ロール、SageMaker のサービスロールといった名前が並びます。
未使用と検出されたロールは消してよいのか
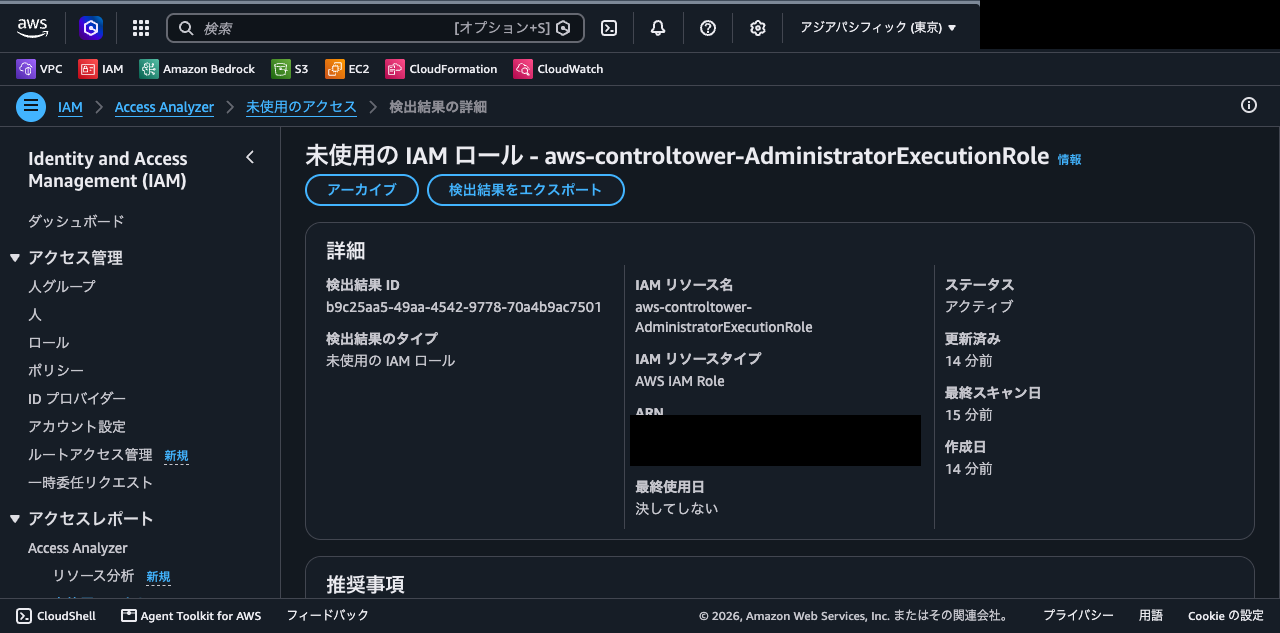
一覧の中に aws-controltower-AdministratorExecutionRole がありました。詳細を開くと、最終使用日は「決してしない」。一度も使われていません。
そして推奨事項には、こう表示されます。
ステップ 1、ロールの詳細を確認してください。
ステップ 2、IAM ロールを削除します。
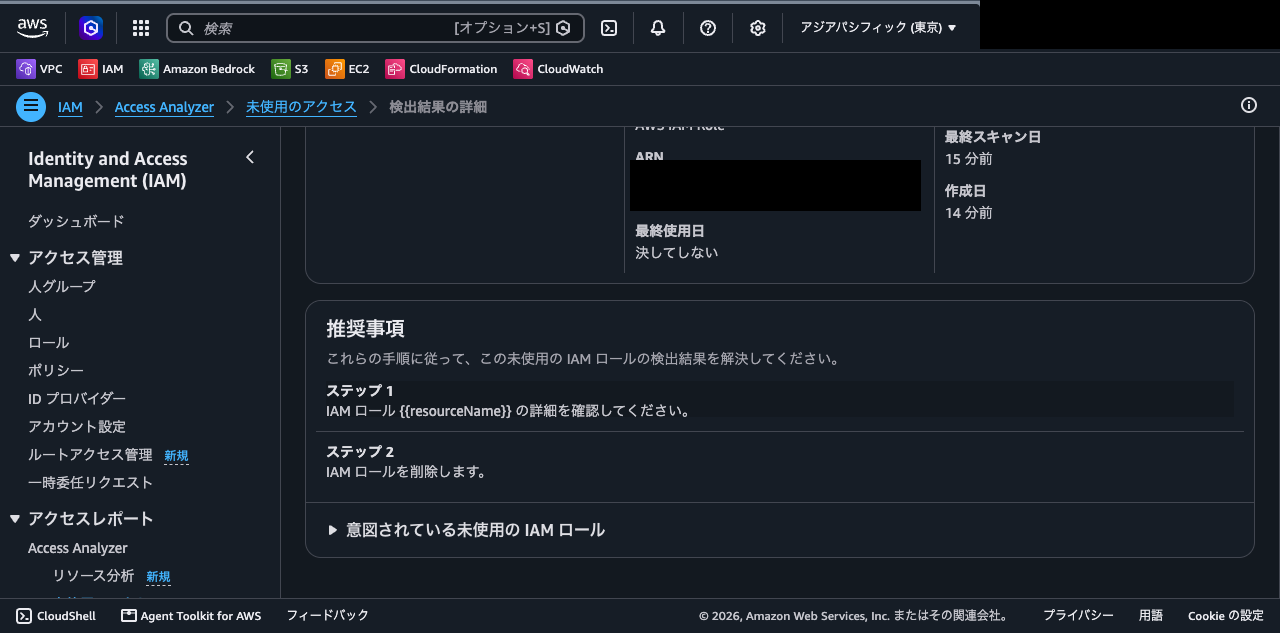
なお、画像内の {{resourceName}} はコンソール側の表示がそのまま出ていたもので、マスク処理ではありません。
この推奨には、素直に従うわけにはいきません。このロールは AWS Control Tower がランディングゾーンの管理操作に使うロールで、平常時に使用履歴がないのはむしろ正常です。削除すると Control Tower の運用が壊れます。同じ理屈で、災害復旧用のロールや、前回扱った break-glass 用の経路も「未使用であることが正しい」リソースです。実は AWS 側もこのケースを認識していて、詳細画面には「意図されている未使用の IAM ロール」という項目が用意されています。公式ドキュメントの検出結果の解説ページでも、意図的に保持しているリソースは検出結果をアーカイブして運用から除外する流れが案内されています。
未使用アクセス検出が教えてくれるのは、「使われていないという事実」までです。そこから先の、消してよいかどうかの判断は人間の仕事として残ります。47 件を前にすると一括で片付けたくなりますが、この線引きを飛ばすと事故になります。棚卸しの道具であって、自動掃除機ではありません。
気になるお金の話
未使用アクセス検出の料金は、分析対象となる IAM ロールとユーザーの数に対して、1 つあたり月額 0.20 USD です。サービスリンクロールは分析されず、課金対象にも含まれません。規模別に並べるとこうなります。
| 分析対象(ロール + ユーザー) | 月額 |
|---|---|
| 50 | 10.00 USD |
| 200 | 40.00 USD |
| 500 | 100.00 USD |
| 5,000(組織全体を想定) | 1,000.00 USD |
私のアカウントには 81 個のロールがあり、CLI で数えた概算では、サービスリンクロール 29 個を除く 52 個が対象の見込みでした。数日後に実際の請求を確認すると、課金の対象は 47 個で 9.40 USD でした。差の 5 個は、追跡期間(90 日)より新しく作られたロールが分析から外れたためと見られます。1 アカウントなら昼食代の範囲ですが、注意すべきは組織レベルで有効化した場合です。Organizations の全アカウントの合算数に課金されるため、アカウント数によっては月額数百 USD から千 USD 級になります。まず単一アカウントで有効化して規模感を掴んでから広げる方が安全です。
料金まわりには、ほかにも落とし穴があります。
- 課金のタイミングについて、料金ページには「セットアップ時に 1 回、以後は毎月 1 日」と説明されている。日割りに関する記載は見当たらなかった。実際、有効化から削除までは 1 時間足らずだったのに、1 か月分に相当する 9.40 USD が課金された。短期間だけ試す場合も、1 か月分の課金を前提に見積もる必要がある
- 未使用アクセスの分析はリージョンに依存しない。IAM はグローバルなので、アナライザーは 1 つで足りる。複数リージョンに作ると、アナライザーごとに課金されて二重払いになる
- タグを付けた IAM ユーザーとロールを分析対象から除外するオプションもある。分析の不要な機械用ロールが大量にある場合の、公式なコスト調整手段である
私は撮影が終わった時点でアナライザーを削除しました。常時有効にするかどうかは、この表の金額と、無料の道具でどこまで賄えるかを比べて決めることになります。私の感覚では、まず無料の last accessed とポリシー生成で削る運用を作るのが先です。そのうえで、棚卸しを定期的に回す段階になったら unused access の常時有効化を検討する、という順番が現実的です。
権限の上限を敷く道具(BP05)と ABAC
公式が言っていること
組織のアクセス許可ガードレールを定義する(Define permission guardrails for your organization)
ここまでの話は「個々のロールに付与する権限」をどう作り、どう削るかでした。BP05 は視点が 1 段上がります。個々の付与がどうであれ、組織として絶対に越えられない上限をあらかじめ敷いておく、という発想です。公式がガードレールとして挙げるのは SCP(サービスコントロールポリシー)と権限境界(permissions boundary)の 2 つです。
道具の数は多く見えますが、性格で分けると 1 枚に収まります。
| 道具 | 性格 | 効く相手 | 設定する場所 |
|---|---|---|---|
| SCP | 上限を敷く | 組織内のプリンシパル(人とロール) | Organizations(組織、OU) |
| RCP | 上限を敷く | 自組織のリソースへのアクセス全般(外部プリンシパルを含む) | Organizations(組織、OU) |
| 権限境界 | 上限を敷く | 単一アカウント内の IAM エンティティ | IAM(アカウント内) |
| ABAC | 付与を設計する | タグの一致するプリンシパルとリソース | IAM ポリシーの条件 |
見分け方は 2 段階です。まず「上限を敷く道具」と「付与そのものを設計する道具」を分けます。上の 3 つはどれも権限を与えません。与える権限の天井を決めるだけです。ABAC だけが付与の仕組みです。次に、上限系の 3 つは効かせたい相手で選びます。組織内の人とロールの行動を縛るなら SCP、自組織のリソースが外から触られる経路まで縛るなら RCP、アカウント内で IAM の管理を委譲するときの歯止めなら権限境界です。
表に RCP(リソースコントロールポリシー)を入れましたが、実は Well-Architected の本文に RCP は登場しません。BP05 のページが挙げるのは SCP と権限境界だけです。RCP は 2024 年に追加された比較的新しい機能で、フレームワーク側の改訂がまだ追いついていないと見られます。公式ドキュメントの Organizations 側には SCP との対比表があり、SCP はプリンシパル中心、RCP はリソース中心の統制と整理されています。フレームワークに載っていないから使わない、という判断は不要です。
SCP を使う場合の注意を 1 つだけ。SCP はサービスリンクロールと AWS のサービスプリンシパルには効きません。BP08 のページに明記されています。「SCP で全部止めているはず」という思い込みの穴になりやすい仕様です。
付与を設計する ABAC
表の最後の ABAC(属性ベースのアクセス制御)は、前回のグループ設計の続きにあたります。前回は「権限は個人ではなくグループへ」という原則を扱いました。ABAC はその先で、グループとポリシーの数がどうしても増えてしまう局面の道具です。
仕組みは、プリンシパルのタグとリソースのタグを IAM ポリシーの条件で突き合わせる、というものです。たとえば Project タグが一致するリソースだけ操作を許可するポリシーを 1 本書けば、プロジェクトが増えてもポリシーは増えません。新しいリソースにタグを付けるだけで権限が追従します。公式が挙げる利点も、ポリシー数の削減と、変化への追従です。IAM Identity Center には IdP の属性をセッションタグとして引き継ぐ仕組み(アクセスコントロール属性)があり、人事情報を権限に直結させる構成も作れます。
ただし、公式は適用範囲をはっきり限定しています。BP02 のページに、ABAC 単独でのアクセス制御は「プリンシパルとリソースの両方を自組織が所有している場合」に限って推奨する、とあります。外部の組織も同じタグ名と値を自由に使えるからです。ここが ABAC の弱点です。タグの一致だけを根拠として外部へ許可を出すと、意図しない相手に権限を与えかねません。環境の分離を ABAC だけに頼ることもアンチパターンとして明記されています。タグによる認可への対応状況にも、サービスごとの差があります。公式の対応表でも Yes と Partial が分かれていて、全面採用の前提で設計を始めると、対応していないサービスで手が止まります。
まとめると、ABAC は最初から入れる基盤というより、ポリシー管理がスケールしなくなったときに入れる最適化です。グループとロールの設計で回っているうちは、無理に導入する必要はありません。
意図しない公開と共有を見張る(BP07、BP08、BP09)
公開とクロスアカウントアクセスの分析(BP07)
ここからは、作った権限の外側の話です。どれだけ丁寧に権限を絞っても、リソースポリシーの 1 行で S3 バケットが世界に公開される、という経路は残ります。BP07 の望ましい姿は「どのリソースが誰と共有されているかを把握し、認可されたプリンシパルとだけ共有されていることを継続的に監査する」です。
ここで登場するのが、Access Analyzer のもう 1 つの顔である外部アクセス分析です。リソースポリシーを継続的に解析し、アカウントの外からアクセスできる経路をすべて洗い出します。対象は S3、KMS、Lambda、SQS、SNS、Secrets Manager、EBS スナップショットなど広範囲です。こちらは無料なので、まず有効化して損はありません。ポリシーを変更する前に影響を試算するプレビュー機能もあります。
BP07 は Low という公式リスクに置かれていますが、実装ガイダンスの分量はむしろ多く、周辺ツールの総動員を求めています。S3 のブロックパブリックアクセスを有効にし、AWS Config で公開設定の変更を検出して自動修復し、そもそも設定を変えられないよう SCP で保護する。ロールの信頼ポリシーには aws:PrincipalOrgID 条件を付けて、組織外からの引き受けを拒否する。ここまでやって、外部アクセス分析が最後の網になります。
組織内の共有と AWS RAM(BP08)
アカウントを分けると、今度はアカウント間でリソースを共有したくなります。VPC サブネットや Transit Gateway のアタッチメントが典型です。BP08 の推奨は、リソースポリシーの直書きではなく AWS RAM(Resource Access Manager)へ寄せることです。一度作ったリソースを複数アカウントへ共有でき、共有の状態が CloudTrail と CloudWatch に統合されて監査できます。ポリシー直書きの共有では、この可視性が得られません。共有を組織内に限定する条件キー(ram:RequestedAllowsExternalPrincipals)も用意されています。
BP08 にはもう 1 つ、データ境界(data perimeter)という考え方が出てきます。「信頼されたアイデンティティが、信頼されたリソースに、想定されたネットワークからアクセスする場合だけ許可する」という 3 条件の予防的ガードレール群です。実現手段は、SCP、aws:PrincipalOrgID 条件、VPC エンドポイントポリシーの組み合わせです。個別のバケットポリシーをいくら整えても、組織の外周がザルでは意味をなさない、という発想で、先ほどの BP05 のガードレールを共有の文脈へ広げたものと読めます。細かい推奨としては、S3 の ACL は無効化して IAM ポリシーで制御すること、CloudFront からの S3 アクセスは OAI から OAC へ移行することが挙げられています。
第三者との共有と external ID(BP09)
最後は組織の外、SaaS ベンダーや監視サービスに自分のアカウントへアクセスさせる場面です。BP09 の大前提は、長期のアクセスキーを渡さないこと。クロスアカウントの IAM ロールを最小権限で作り、信頼ポリシーに external ID の条件を付けるのが基本形です。
external ID は「この第三者からの引き受けだけを許す」ための合言葉です。第三者のサービスを踏み台にして別の顧客のロールを勝手に使わせる、confused deputy 問題への対策にあたります。公式の作法は細かく決まっています。顧客ごとに一意の値(UUID 推奨)を使うこと。秘密として扱う必要はないものの、電話番号やアカウント ID のような推測できる値にはしないこと。作成後は変更できない読み取り専用の項目にすること。そして external ID の使い回しは、デフォルトの信頼ポリシーを条件なしで使うことと並ぶアンチパターンです。SaaS 連携の設定画面で external ID を求められたとき、この作法を知っていれば設定の意味を読み取れます。
AWS の外のワークロードに認証情報を渡す場面では、前回扱った IAM Roles Anywhere がここでも登場します。第三者のアクセスが不要になったらロールごと削除する、という撤収まで含めて BP09 の範囲です。
残りのベストプラクティス
BP01: アクセス要件を定義する
着手順の入口として、全体像の節でも触れました。誰がどのリソースへ何のためにアクセスするのかを、職務ベースのグループとロールの単位で定義する話です。公式のアンチパターンは 3 つで、シークレットのハードコード、ユーザーごとのカスタム権限付与、長期認証情報の使用が挙がっています。1 つ目と 3 つ目は前回の認証編の主題そのものです。要件定義の段階から、認証の設計と認可の設計はつながっています。
BP06: ライフサイクルに基づいてアクセスを管理する
入社、異動、退職に合わせて権限を追従させる話です。前回の Identity Center の話とつながっていて、IdP から SCIM で自動プロビジョニングしていれば、人の出入りは IdP 側の操作だけで AWS 側の権限に反映されます。加えて BP06 は、定期的なアクセスレビュー(棚卸し)を求めています。今回の文脈では、last accessed や未使用アクセス検出をこの定期棚卸しの道具として位置づけることになります。
BP03: 緊急アクセスのプロセスを確立する
前回の記事で、認証の一元化とセットで扱いました。emergency access 構成と break-glass ユーザーの 2 段構えです。未使用アクセス検出の文脈で 1 つだけ補足すると、break-glass 用のリソースは「使われていないことが正しい」ため、検出結果には未使用として挙がり続けます。アーカイブして監視から除外しつつ、定期的なサインインテストで生存確認する、という前回の運用がそのまま答えになります。
まとめ
SEC 3(アクセス許可の管理)は、シリーズ最多の 9 個のベストプラクティスを持つ領域でした。要点を振り返ります。
- 「広めに始めて削る」は公式が BP04 で認めている運用。条件は削り続けること。原則の BP02 とセットで読む
- 削る道具は、無料の last accessed とポリシー生成から。有料の未使用アクセス検出は月額 0.20 USD × 分析対象数で、組織全体だと数百 USD 級になり得る
- 未使用アクセス検出は約 20 分で 47 件を検出した。ただし Control Tower のロールにも削除が推奨される。未使用という事実と、消してよいかの判断は別物
- 追跡期間(デフォルト 90 日)より新しいアカウントでは何も検出されない。試すなら履歴のあるアカウントで
- 上限を敷く道具は SCP、RCP、権限境界の 3 つ。効かせたい相手で選ぶ。SCP はサービスリンクロールに効かない
- ABAC はポリシー管理がスケールしなくなってからの最適化。自組織所有のプリンシパルとリソースに限って使う
- 公開の監視は多段で。ブロックパブリックアクセスと SCP で防ぎ、Config で自動修復し、無料の外部アクセス分析を最後の網にする
- 第三者連携は external ID を作法どおりに。長期アクセスキーは渡さない
最初の一歩は、IAM コンソールで主要なロールの Last Accessed タブを開くことです。無料で、いま付いている権限のうちどれが実際に使われているかが見えます。削る運用は、その画面を見る習慣から始まります。
次回予告
Part 5 では SEC 4(検出)を扱う予定です。今回整えた権限の上で「何が起きているかに気づく」仕組みとして、CloudTrail、GuardDuty、Security Hub あたりが主役になります。
参考リンク
- SEC 3. How do you manage permissions for people and machines?
- SEC03-BP01 Define access requirements
- SEC03-BP02 Grant least privilege access
- SEC03-BP04 Reduce permissions continuously
- SEC03-BP05 Define permission guardrails for your organization
- SEC03-BP07 Analyze public and cross-account access
- SEC03-BP08 Share resources securely within your organization
- SEC03-BP09 Share resources securely with a third party
- Findings for external and unused access
- IAM Access Analyzer pricing
- Define permissions based on attributes with ABAC authorization
- Resource control policies (RCPs)
この記事は、クラウドビルダーズのよこたが書きました。

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
-
 セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)
-
 セキュリティの柱を改めて読み解いてみる – Part 5: 検出編(SEC 4)