
セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の 2 つ目の領域「SEC 2: アイデンティティ管理」を読み解きます。IAM Identity Center への一元化、緊急アクセス(break-glass)、長期アクセスキーの廃止を中心に扱います。「IAM ユーザーのままではだめなのか」「アクセスキーをどう手放すのか」という実務の疑問に答えていきます。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 3 です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 7 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)
- Part 3: 認証編(SEC 2)(本記事)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 2(アカウント設計とルート保護編)では、マルチアカウント戦略とルートユーザー保護を扱いました。アカウントという「箱」の設計が決まったので、今回はそこに出入りする「人とマシン」の話へ進みます。
1 つお断りがあります。前回の予告では、Part 3 で SEC 2 と SEC 3 をまとめて扱う予定でした。しかし 2 つの領域には合計 15 個のベストプラクティスがあり、1 本に収めると要点が薄まってしまいます。そこで認証編(SEC 2、今回)と認可編(SEC 3、次回)に分けました。「誰なのかを確かめる」のが認証、「何をしてよいか決める」のが認可です。この 2 回はセットでお読みください。
SEC 2 の問いは「人とマシンの認証の管理はどのようにすればよいか(How do you manage authentication for people and machines)」です。この問いのもとに 6 個のベストプラクティスが並びます。問いの中の「人とマシン」が今回の主役です。認証というと人間のサインインを思い浮かべますが、実務で事故が多いのはむしろマシンの側です。アプリケーションに埋め込まれたアクセスキーや、CI/CD に保存されたシークレットは、漏れたことに気づきにくいからです。
この記事では、特に次の 2 つを厚く扱います。
- 人間の認証の一元化(BP04):IAM Identity Center に移るべきか、移るなら何に気をつけるか。Part 2 で先送りした「マルチアカウントへのサインインの一元管理」への回答もここで扱う
- マシンの認証(BP02、BP03):長期アクセスキーをなくすための、具体的な置き換え先の選び方
あわせて、一元化とセットで設計すべき緊急アクセス(break-glass)も扱います。これは本来 SEC 3 のベストプラクティスですが、一元化の話と切り離せないため、今回の範囲に含めました。
SEC 2 の全体像
まずは SEC 2 に含まれる 6 個のベストプラクティスを俯瞰します。
| BP | ベストプラクティス | 公式リスク |
|---|---|---|
| SEC02-BP01 | 強力なサインインメカニズムを使用する | 🔴 High |
| SEC02-BP02 | 一時的な認証情報を使用する | 🔴 High |
| SEC02-BP03 | シークレットを安全に保存して使用する | 🔴 High |
| SEC02-BP04 | 一元化された ID プロバイダーを利用する | 🔴 High |
| SEC02-BP05 | 定期的に認証情報を監査およびローテーションする | 🔴 High |
| SEC02-BP06 | ユーザーグループと属性を採用する | 🟡 Medium |
Part 2 では、公式リスクレベルと私の着手優先度のズレを手がかりにしました。今回はその手が使えません。6 個中 5 個が High で、リスクレベルに序列がないからです。
そこで今回は、ベストプラクティス同士の依存関係で着手順を考えます。SEC 2 の 6 個は、次の順でつながっています。
- 入口を決める(BP04):人間がどこからサインインするかを一元化する。ここが決まらないと、サインイン保護(BP01)やグループ設計(BP06)の対象が定まらない
- 長期認証情報を置き換える(BP02、BP03):アクセスキーとシークレットを、一時的な認証情報に置き換えていく
- 残りを監査で締める(BP05):置き換えきれずに残った長期認証情報だけを、監査とローテーションの対象にする
この順序のポイントは、BP02 の置き換えが進むほど、BP05 で監査すべき対象そのものが減ることです。「全アクセスキーを 90 日でローテーションする運用」を頑張るより、「そもそもアクセスキーを減らして、残りだけ監査する」方が楽になります。リスクレベルが横並びでも、かける労力の配分には明確な傾斜をつけられます。
それでは、入口である BP04 から見ていきます。
人間の認証を一元化する(BP04)
公式が言っていること
一元化された ID プロバイダーを利用する(Rely on a centralized identity provider)
公式は、従業員の ID を一元化された ID プロバイダー(IdP)で管理し、AWS へはフェデレーションでアクセスすることを推奨します。アカウントごとに IAM ユーザーを作るのではなく、認証の入口を 1 箇所にまとめる考え方です。入口が 1 つなら、入社や退職のときの作成と削除も 1 箇所で済みます。退職者のアカウントが消し忘れで残る、という古典的な事故を仕組みで防げます。
これは Part 2 で先送りした宿題への回答でもあります。「アカウントを分けたら毎朝どうサインインするのか」という疑問には、AWS IAM Identity Center で一元管理する、が答えです。
人間のアクセスは 3 方式ある
Identity Center の話へ進む前に、選択肢を並べます。マルチアカウント環境で人間が AWS にアクセスする方式は、大きく 3 つあります。
- IAM ユーザー + スイッチロール:各自が IAM ユーザーでサインインし、他アカウントへはロールを切り替えて入る従来型
- IdP から IAM への直接フェデレーション:Identity Center を介さず、アカウントごとに SAML プロバイダーを設定して IdP から直接入る方式
- IAM Identity Center:Organizations 全体の認証の入口を 1 つにまとめる方式
従来型のスイッチロール運用について、公式ははっきり書いています。SEC02-BP02 は「IAM ユーザーを人とマシンの両方で使ってきた歴史はあるが、長期アクセスキーのリスクを避けるため、現在は使わないことを推奨する」と述べています。IAM ユーザーの主用途は「ロールを使えないワークロード」と再定義されており、人間の日常アクセス手段としては推奨から外れました。
では直接フェデレーションはどうでしょうか。公式はこれを「単一アカウント、短期または小規模のデプロイ向け」と位置づけています。理由は管理の構造にあります。SAML プロバイダーはロールと同じアカウント内へ設定する必要があるため、マルチアカウントではアカウントの数だけ IdP 設定とロールの信頼関係を作ります。そしてアカウントが増えるたび、その作業を繰り返すことになります。
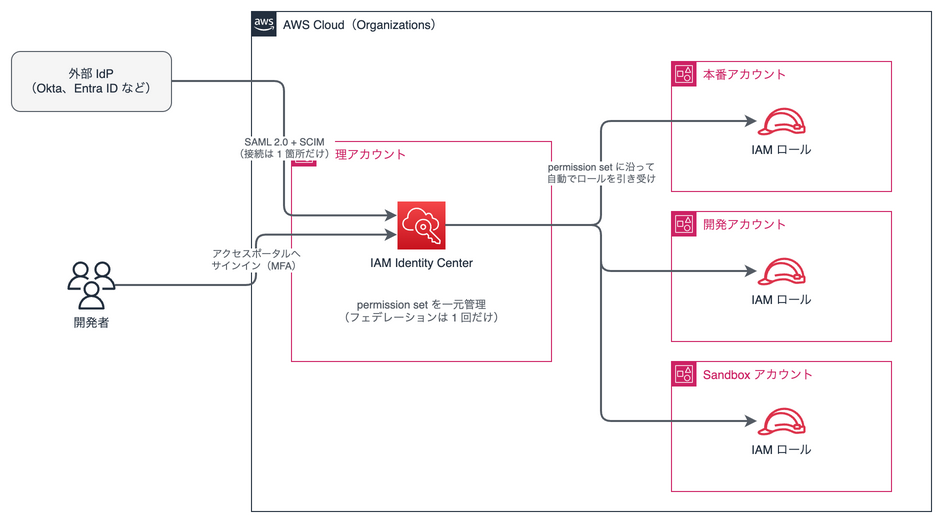
Identity Center はこの繰り返しをなくします。公式ドキュメントの表現を借りれば「フェデレーションは 1 回だけ(you only federate once)」です。IdP との接続を 1 箇所で済ませ、どのグループがどのアカウントで何をできるかは、permission set という単位で一元管理します。ユーザーから見ても、アクセスポータルという 1 つの入口から自分の入れるアカウントを一覧できます。サインインすると自動でロールを引き受けるため、スイッチロールのような切り替え操作は必要ありません。
移るべきかの判断軸
「Identity Center に移るべきか」は、状況ごとに整理すると迷いが減ります。
| 状況 | 判断 |
|---|---|
| Organizations で複数アカウントを管理している | 移る。組織インスタンス一択 |
| 外部 IdP(Okta、Microsoft Entra ID など)がある | IdP を認証元にして Identity Center を仲介させる |
| 外部 IdP がない | Identity Center 内蔵のディレクトリで始められる。IdP の導入を待つ必要はない |
| 単一アカウントで、当面増える予定もない | 急がなくてよい。直接フェデレーションや IAM ユーザー + MFA でも回る |
| コストが気になる | Identity Center は追加料金なし |
判断の分かれ目はほぼ 1 つで、「Organizations で複数アカウントを管理しているか」です。管理しているなら、移らない理由を探す方が難しいというのが私の感覚です。追加料金はかかりません。しかも Part 2 で扱った Control Tower を導入済みなら、実は Identity Center はすでに有効化されています。Control Tower が内部でオーケストレーションするサービスの 1 つだからです。
移行後に IAM ユーザーを全廃すべきかというと、そうではありません。公式自身、IAM ユーザーが引き続き妥当なケースを挙げています。具体的には、IAM ロールを使えないワークロード(公式の例は WordPress プラグイン)と、Identity Center に対応しないサードパーティ製ツールです。これに CodeCommit の SSH 認証と、Amazon Keyspaces の接続が続きます。そしてもう 1 つ、後述する緊急アクセス用の IAM ユーザーも公式が認める例外です。「原則フェデレーション、例外は列挙できる範囲に絞る」が正しい着地点です。
設計時に知っておくべき細部
Identity Center は歴史のあるサービスで、古い情報も多く流通しています。設計時に効く細部を 4 つに絞って挙げます。いずれも 2026 年 7 月時点の公式ドキュメントで確認しています。
まずインスタンスの種別です。Identity Center には組織インスタンスとアカウントインスタンスの 2 種類があります。マルチアカウントの permission set 管理ができるのは組織インスタンスだけです。公式もこちらをベストプラクティスと明言しています。アカウントインスタンスは単一アカウントに閉じた簡易版で、委任管理やリージョンレプリケーションは使えません。ここまで扱ってきたのはすべて組織インスタンスの話です。
リージョンにも制約があります。Identity Center は 1 組織 1 リージョンで、有効化後の変更は削除して作り直すしかありません。最初のリージョン選択は慎重に決める必要があります。なお、古い記事には「レプリケーションできない」という記述も見られますが、これは現在では誤りです。追加リージョンへのレプリケーション機能があります。ただし前提は厳しめで、外部 IdP との接続が必須(内蔵ディレクトリでは使えない)で、マルチリージョン対応のカスタマーマネージド KMS キーも必要です。
委任管理の範囲も押さえておきましょう。インスタンス自体は Organizations の管理アカウントへ置かれますが、日常の運用はメンバーアカウント 1 つへ委任できます。Part 2 で述べた「管理アカウントには最小限しか置かない」という原則が、ここでも生きます。ただし委任しても、管理アカウントの操作はゼロになりません。Identity Center の有効化と削除、管理アカウント側 permission set の管理、委任先の変更は引き続き管理アカウントの仕事です。管理アカウント自体へのユーザーアクセスの有効化・無効化も同様です。
最後に認証元(identity source)です。認証元は組織につき 1 つで、内蔵ディレクトリ、Active Directory、外部 IdP の 3 択です。外部 IdP との接続は SAML 2.0 と SCIM で行いますが、SAML には IdP のユーザー情報を問い合わせる仕組みがありません。そのため SCIM または手動でのプロビジョニング(ユーザー情報の事前登録)が必要です。「IdP をつなげば全部自動」ではない点は押さえておきましょう。
一元化した入口が落ちたときの備え
ここまで一元化を勧めてきました。ただし一元化には構造的な裏面があります。入口を 1 つにするほど、その入口が使えなくなったときは全員まとめて閉め出される、という点です。
これは杞憂ではありません。Well-Architected には SEC03-BP03「緊急アクセスのプロセスを確立する」というベストプラクティスがあります。想定すべき障害として、公式は次の 3 つを挙げています。
- フェデレーション先の IdP が使えない
- AWS 側のフェデレーション設定が壊れている(SAML 証明書の期限切れなど)
- Identity Center またはリージョンの障害
公式の挙げる例は生々しいものです。IdP が 4 時間ダウンしている間に、本番アカウントの Auto Scaling 上限を変更しなければならなくなったら、というシナリオです。領域としては次回の SEC 3 に属しますが、一元化の設計と切り離せないため、ここで扱います。
対策は 2 段構えで考えます。公式ドキュメントでも区別が分かりにくい部分なので、順に整理します。
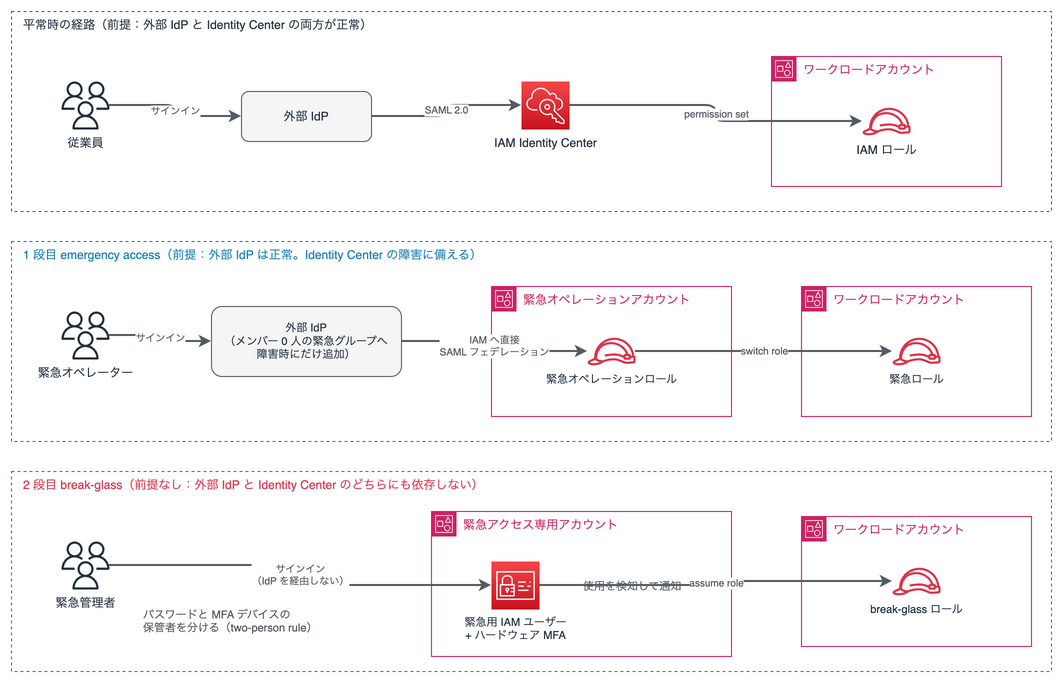
1 段目は、Identity Center の障害に備える構成です。公式ドキュメントには「緊急アクセス(emergency access)」という構成が載っています。Identity Center を経由せず、IdP から特定のアカウントへ直接 SAML フェデレーションで入る経路を、事前に作っておくものです。IdP 側へ「メンバー 0 人の緊急グループ」を用意し、障害時にだけユーザーを追加する運用です。平常時は誰も入れないので、経路が悪用される心配を抑えられます。
ただし、この構成には公式自身の明記する前提があります。機能するのは「Identity Center が使えず、IAM と外部 IdP は生きている」場合に限る、というものです。つまり IdP そのものの障害には効きません。
そこで 2 段目が break-glass です。名前は火災報知器の「ガラスを割って使う」に由来します。IdP と Identity Center のどちらからも独立した最後の経路として、緊急用の IAM ユーザーを事前に作っておく方法です。公式のガイダンスでは「AWS は IAM ユーザーの作成を推奨しないが、break-glass ユーザーは例外」と明言されています。実装の要点は次のとおりです。
- 緊急アクセス専用のアカウントへ、緊急用 IAM ユーザーを事前に作る(障害の最中にはリソースを作れない前提で考える)
- ハードウェア MFA を設定し、パスワードと MFA デバイスの保管者を分ける(Part 2 のルートユーザーで述べた two-person rule と同じ発想)
- 使用されたら必ず気づけるよう、サインインと API 操作へアラートを設定する
- 訓練の一環として、実際にサインインできるかを定期的なテストで確かめる
「レプリケーションしておけば不要では」という疑問が出ます。しかし公式は、マルチリージョンへレプリケーションした場合でも break-glass の設定を推奨しています。レプリケーションが守るのはリージョン障害への継続性であって、IdP の障害には効かないからです。参考までに、Identity Center のサインインを含むデータプレーンには、99.95% という可用性の設計目標が公開されています(SLA ではありません)。年に数時間の停止はあり得る前提で、入口とは別の非常口を用意しておくのが、一元化とセットの作法です。
マシンから長期アクセスキーをなくす(BP02、BP03)
公式が言っていること
一時的な認証情報を使用する(Use temporary credentials)
シークレットを安全に保存して使用する(Store and use secrets securely)
2 つのベストプラクティスをまとめて扱います。BP02 は「長期の認証情報ではなく一時的な認証情報を使う」、BP03 は「それでも残るシークレットを安全に管理する」です。実務では 1 つの流れになるため、まとめました。
公式の挙げるアンチパターンは具体的です。「一時的な認証情報が使えるのに長期アクセスキーを使う」「キーをコードへ埋め込み公開リポジトリにアップロードする」の 2 つです。後者は笑い話のようですが、GitHub に漏れたキーは数分で悪用されます。この種の事故は繰り返し注意喚起されている定番です。
BP03 には、シークレット管理の方針を示す一文があります。最も安全なのは、保存や管理を必要としない認証情報だ、という考え方です。ここから導かれる優先順位が、除去(remove)、置き換え(replace)、ローテーション(rotate)の順です。まずシークレット自体をなくせないか考えます。なくせないなら一時的な認証情報へ置き換えます。それでも無理なものだけを AWS Secrets Manager に保管し、自動ローテーションします。
IAM アクセスキーへの公式の推奨戦略は、「ローテーション」ではなく「置き換え」です。「アクセスキーを定期的に変える運用」は 3 番目の手にすぎません。本命は、アクセスキーをロールへ置き換えて、キー自体をなくすことです。
置き換え先の選び方
では何に置き換えるのか。答えは、ワークロードが動く場所でほぼ一意に決まります。
AWS の中で動くものは簡単です。EC2 ならインスタンスプロファイル、ECS ならタスクロール、Lambda なら実行ロールを使います。いずれも AWS が一時的な認証情報を自動で配ってくれます。アプリケーション側は SDK を使うだけで、キーの保管とローテーションから解放されます。
EKS だけは選択肢が 2 つあります。以前からある IRSA(IAM Roles for Service Accounts)と、後発の EKS Pod Identity です。公式は「可能な限り Pod Identity を推奨」と明言しています。Pod Identity はクラスタごとの OIDC プロバイダー設定が不要です。ロールの信頼ポリシーを複数クラスタで使い回せるため、運用も軽くなります。ただし対応環境は EKS の Linux EC2 ノードに限られます。Fargate や Windows ノード、EKS Anywhere では引き続き IRSA を使います。検索すると IRSA の記事ばかり見つかるのは、Pod Identity が後発だからです。これから選ぶなら公式の推奨に従うのが素直です。
AWS の外で動くものには、2 つの道があります。
1 つ目は、CI/CD パイプラインからの OIDC フェデレーションです。GitHub Actions の場合、IAM へ GitHub の OIDC プロバイダーを登録し、ロールの信頼ポリシーで「このリポジトリのこのブランチだけ」と絞り込みます。ワークフローは実行のたび、短命のトークンを AWS の一時的な認証情報と交換します。そのため、GitHub Secrets へ長期のアクセスキーを保存する必要がなくなります。CI/CD のシークレット漏洩はサプライチェーン攻撃の入口になるため、置き換えの費用対効果が最も高い場所です。
2 つ目はオンプレミスのサーバーで、IAM Roles Anywhere を使います。自組織の認証局(CA)で発行した X.509 証明書を使い、オンプレミスのワークロードが一時的な認証情報を取得する仕組みです。証明書を発行できる PKI の運用が前提です。PKI がない場合は、Systems Manager のハイブリッドアクティベーションで管理下へ置く方法もあります。
まとめると、次の表のようになります。
| ワークロードの場所 | 置き換え先 |
|---|---|
| EC2 | IAM ロール(インスタンスプロファイル) |
| ECS | タスクロール |
| Lambda | 実行ロール |
| EKS(Linux EC2 ノード) | EKS Pod Identity |
| EKS(Fargate、Windows、EKS Anywhere) | IRSA |
| GitHub Actions などの CI/CD | OIDC フェデレーション |
| オンプレミス(PKI あり) | IAM Roles Anywhere |
| オンプレミス(SSM 管理下) | ハイブリッドアクティベーション |
| モバイルアプリ | Amazon Cognito ID プール |
| DB パスワードなど AWS 以外のシークレット | Secrets Manager + 自動ローテーション |
| どうしても長期キーが必要 | 最小権限 + IP 制限 + ローテーション + 監視 |
どこから手をつけるか
置き換え先が分かっても、既存環境には歴史あるアクセスキーが残っています。棚卸しから始めます。
IAM の認証情報レポート(credential report)を出力すると、全 IAM ユーザーのアクセスキーの有無、最終ローテーション日、最終使用日を CSV で一覧できます。まず「最終使用日が古い、または一度も使われていないキー」を探して削除します。使われていないキーの削除はリスクがほぼなく、最初の一歩として最適です。
続いて、使われているキーの用途を特定し、先ほどの表に沿って置き換えます。優先順位をつけるなら、漏洩時の影響が大きい順です。本番環境に触れるキー、CI/CD のキー、開発者の手元のキーの順で進めるのが定石です。
残りのベストプラクティスをまとめて
BP04、BP02、BP03 以外の 3 つも要点を押さえます。
BP01: 強力なサインインメカニズムを使用する
MFA の必須化と、強力なパスワードポリシーの話です。Part 2 でルートユーザーの MFA を扱いましたが、あの守りを全ユーザーへ広げるのが BP01 です。Identity Center へ一元化していれば、MFA の強制も 1 箇所の設定で済みます。
BP05: 定期的に認証情報を監査およびローテーションする
置き換えきれずに残った長期認証情報を、監査とローテーションで管理します。公式は、残ったアクセスキーのローテーション周期を「最大 90 日」としています。余談ですが、この 90 日という数字は IAM のベストプラクティス文書からは消えています。現在は Well-Architected 側にだけ残っています。IAM 側の方針は「期限で機械的に回す」から「必要なとき更新し、そもそも減らす」へ寄ってきた、と読めます。
監査の道具は、先述の認証情報レポートに加えて、IAM Access Analyzer の未使用アクセス検出があります。未使用のロール、アクセスキー、パスワードを継続的に検出してくれます。ただし分析対象の数に応じた課金があります。Access Analyzer は次回の認可編で中心的に扱うため、詳細はそちらに譲ります。
BP06: ユーザーグループと属性を採用する
権限は個人ではなく、職務ベースのグループへ割り当てる話です。個人ごとに付与すると、人数分のポリシーが生まれて管理しきれなくなります。Identity Center でグループへ permission set を割り当てる構成にしておけば、異動はグループの所属変更だけで済みます。属性ベースのアクセス制御(ABAC)もここで登場します。ただし ABAC は「何をしてよいか」の設計そのものなので、次回の認可編で扱います。
まとめ
SEC 2(アイデンティティ管理)は、人とマシンが AWS に入る「入口」をどう設計するかを扱う領域でした。
要点を振り返ります。
- SEC 2 は 6 個中 5 個が High で、リスクレベルでは順番を決められない。依存関係で決める
- 着手順は、入口の一元化(BP04)、長期認証情報の置き換え(BP02、BP03)、残りの監査(BP05)の順
- Organizations で複数アカウントを管理しているなら、Identity Center へ移る。追加料金はない
- IAM ユーザーの全廃は目標にしない。ロールを使えないワークロードや緊急アクセスなど、公式が認める例外は残してよい
- 一元化とセットで緊急アクセスを設計する。emergency access 構成は IdP 障害を守れないため、break-glass まで用意した 2 段構えとする
- アクセスキーの本命はローテーションではなく置き換え。置き換え先はワークロードの場所で決まる
- EKS はこれから選ぶなら Pod Identity。CI/CD は OIDC フェデレーションで GitHub Secrets からキーをなくす
認証の設計は、一度決めると全員が毎日通る道になります。まずは認証情報レポートを出力して、使われていないアクセスキーを消すところから始めてみてください。
次回予告
Part 4(認可編、SEC 3)では、アクセス許可の管理と最小権限の原則を扱います。前回から持ち越している「最小権限といっても、現実的にどこまで絞るのか」という悩みに、公式のベストプラクティスを根拠として答えます。今回名前だけ登場した IAM Access Analyzer と ABAC も、そこで本格的に扱います。
参考リンク
- SEC 2. How do you manage authentication for people and machines?
- SEC02-BP02 Use temporary credentials
- SEC02-BP03 Store and use secrets securely
- SEC02-BP04 Rely on a centralized identity provider
- SEC03-BP03 Establish emergency access process
- Security best practices in IAM
- Set up emergency access to the AWS Management Console
- What is IAM Identity Center?
この記事は、クラウドビルダーズのよこたが書きました。

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)
-
 セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)
-
 セキュリティの柱を改めて読み解いてみる – Part 5: 検出編(SEC 4)