
セキュリティの柱を改めて読み解いてみる – Part 2: アカウント設計とルート保護編(SEC 1)
目次
本記事では、AWS Well-Architected Framework セキュリティの柱の最初の領域「SEC 1: セキュリティの基礎」を読み解きます。マルチアカウント戦略、AWS Control Tower、ルートユーザー保護を中心に、「アカウント分離は本当に必要なのか」「Control Tower は使うべきか」という実務の疑問に答えていきます。
本記事は「セキュリティの柱を改めて読み解いてみる」シリーズの Part 2(全 8 回)です。対象読者は AWS を実務で利用している中級エンジニアを想定しています。最終更新は 2026 年 6 月です。
シリーズ「セキュリティの柱を改めて読み解いてみる」
- Part 1: 全体像編
- Part 2: アカウント設計とルート保護編(SEC 1)(本記事)
- Part 3: 認証編(SEC 2)
- Part 4: 認可編(SEC 3)
- Part 5: 検出編(SEC 4)
- Part 6: ネットワーク保護編(SEC 5)
- Part 7: コンピューティングの保護編(SEC 6)
- Part 8: データ分類編(SEC 7)
はじめに
こんにちは、クラウドビルダーズのよこたです。
前回の Part 1(全体像編)では、セキュリティの柱の全体像と、最初に手をつけるべきことを扱いました。このシリーズは全 8 回です。全体像の Part 1 に続き、7 つのベストプラクティス領域を Part 2 から 8 で 1 つずつ読み解きます。
最初の領域は SEC 1 です。公式名は「セキュリティの基礎(Security foundations)」ですが、中身はアカウント設計とルート保護が主役です。「ワークロードを安全に運用するには(How do you securely operate your workload)」という問いから始まる領域で、8 個のベストプラクティスを含みます。
「基礎」と聞くと地味に響きます。しかしここで扱うのは、AWS アカウントをどう設計し、どう守るかというテーマです。これは後から変更するのが最も大変な部分です。家でいえば基礎工事と間取りに当たり、建てた後の変更は大工事になります。だからこそ、最初に向き合う価値があります。
この記事では、特に次の 2 つを厚く扱います。
- マルチアカウント戦略(BP01):アカウントを分ける必要はあるのか、分けるならどう分けるのか
- ルートユーザー保護(BP02):最強の権限を持つルートユーザーを具体的にどう守るのか
その上で、多くの人が迷う「Control Tower を使うべきか」にも判断軸を示します。
SEC 1 の全体像
まずは SEC 1 に含まれる 8 個のベストプラクティスを俯瞰します。
公式は各ベストプラクティスに「リスクレベル」を設定しています。これは未実装時のリスクの高さを表します。これに加えて、私が実務で感じる着手の優先度も並べました。公式のリスクレベルと私の優先度には少しズレがあります。そのズレに、実務で何を先にやるかの判断が出ます。
| BP | ベストプラクティス | 公式リスク | 私の着手優先度 |
|---|---|---|---|
| SEC01-BP01 | アカウントを使用してワークロードを分離する | 🔴 High | ◎ 最初に方針を決める |
| SEC01-BP02 | アカウントのルートユーザーとプロパティを保護する | 🔴 High | ◎ 今日やる |
| SEC01-BP03 | コントロール目標を特定し検証する | 🔴 High | ○ 体制が整ってから |
| SEC01-BP04 | セキュリティの脅威と推奨事項を最新に保つ | 🔴 High | △ 仕組みで自動化 |
| SEC01-BP05 | セキュリティ管理のスコープを縮小する | 🟡 Medium | ○ 設計時の判断 |
| SEC01-BP06 | 標準的なセキュリティコントロールのデプロイを自動化する | 🟡 Medium | ○ 規模が出てきたら |
| SEC01-BP07 | 脅威モデルで脅威を特定し緩和策を優先順位付けする | 🔴 High | ○ 設計フェーズで一度 |
| SEC01-BP08 | 新しいセキュリティサービス・機能を定期的に評価・実装する | 🟢 Low | △ 習慣化が効く |
表を見ると、High が 5 つもあります。「優先度が高いものから」と言われても、半分以上が High なので絞り込めません。
そこで私の優先度を重ねると、見え方が変わります。BP02(ルートユーザー保護)は今日この場で完了でき、ルート乗っ取りという最悪のケースを直接ふさげます。文句なしの最優先です。一方 BP03(コントロール目標)は High ですが、一人で今すぐ着手できる性質ではありません。組織としてコンプライアンス要件を棚卸しする話だからです。
逆に、公式で Low の BP08(新サービスの定期評価)は軽視されがちですが、毎回の棚卸しで守りが一段ずつ厚くなります。
リスクレベルは「やらなかったときの危険度」を表す指標です。「着手のしやすさ」や「費用対効果」とは別物です。両方を見て、自分の状況に合わせて順番を決めるのがおすすめです。
それでは、最優先で向き合う BP01 と BP02 を見ていきます。
マルチアカウント戦略(BP01)
公式が言っていること
アカウントを使用してワークロードを分離する(Separate workloads using accounts)
公式は、AWS アカウントをセキュリティの分離境界として使うことを推奨します。本番、開発、テストや無関係なワークロードを、それぞれ別のアカウントに分ける考え方です。
複数アカウントを管理するときは、AWS Organizations を使います。そして OU(Organizational Unit)の階層で組織化します。
なぜ分けるのか
ここで素朴な反論がありえます。「1 つのアカウント内で IAM や VPC を使って分ければよいのでは」という声です。アカウントを分ける一番の理由は、影響範囲(blast radius)を物理的に閉じ込められることです。
IAM ポリシーや SCP による論理的な分離も有効です。しかし設定ミスは起こります。アカウントそのものが別なら、片方が侵害されても、もう片方には原理的に手が届きません。これは設定では崩せない、構造による分離です。
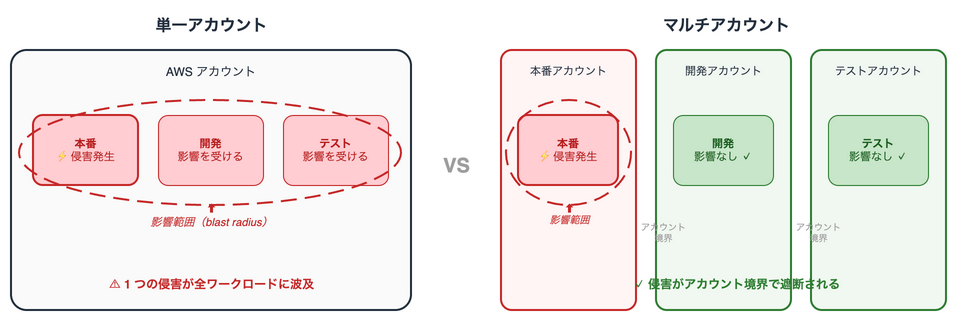
公式が挙げるメリットを並べます。
- 影響範囲の限定:1 つのアカウントの事故が他へ波及しない
- ガバナンスの集中:Organizations から全アカウントへ横断的にポリシーを適用できる
- 課金の分離:アカウントがコスト配分のデフォルト単位になる
- 監査のしやすさ:環境ごとに分かれ、監査範囲が明確になる
- Service Quotas の分散:上限はアカウント単位で、1 つの枯渇が全体に響かない
特に課金については、補足があります。アカウントを分けても、請求は一括請求(Consolidated Billing)で管理アカウントにまとまります。支払いがバラバラになる心配はありません。「アカウントを分ける = 請求書が増える」ではない点は、安心してよい部分です。
「アカウント分離は本当に必要なのか」への回答
ここが今回いちばん伝えたい部分です。公式は「分ける意義」は語りますが、「自分の規模で本当に必要か」までは踏み込みません。しかし実務で知りたいのは、まさにそこです。
私の経験では、次のどれか 1 つでも当てはまれば分けどきです。
- 本番環境が乗る:検証用と本番を同じアカウントに同居させない
- 人が増える:触る人数の分だけ、アカウントの壁で権限を分けると楽になる
- 監査やコンプライアンスが視野に入る:監査範囲を区切るのにアカウント境界が分かりやすい
逆に言えば、一人で触る個人開発や使い捨ての PoC なら、まだ 1 アカウントでも構いません。マルチアカウントはタダではなく、管理のオーバーヘッドが増えます。守るものが小さいうちから複雑にすると、運用が回らず逆に穴ができます。
「いつかは分ける、でも今ではない」という判断もありえます。ただし、後から分けるのは大変です。「将来分ける前提で、最初からアカウントをまたいで動かない設計にする」と、移行が楽になります。
最初の OU 構成はどうするか
いざ分ける段になると、OU をどう切るか迷います。AWS のホワイトペーパー「Organizing Your AWS Environment Using Multiple Accounts」には、多くの OU パターンが載っています。ただし、全部を作る必要はありません。
まずは次の 4 つから始めると分かりやすいです。
- Security OU:ログ集約や監査など、セキュリティ関連のアカウントを置く
- Infrastructure OU:ネットワークなど、組織共通で使うインフラを置く
- Workloads OU:本番と非本番のビジネスワークロードを置く
- Sandbox OU:自由に実験する環境にし、本番リソースへのアクセスは制限する
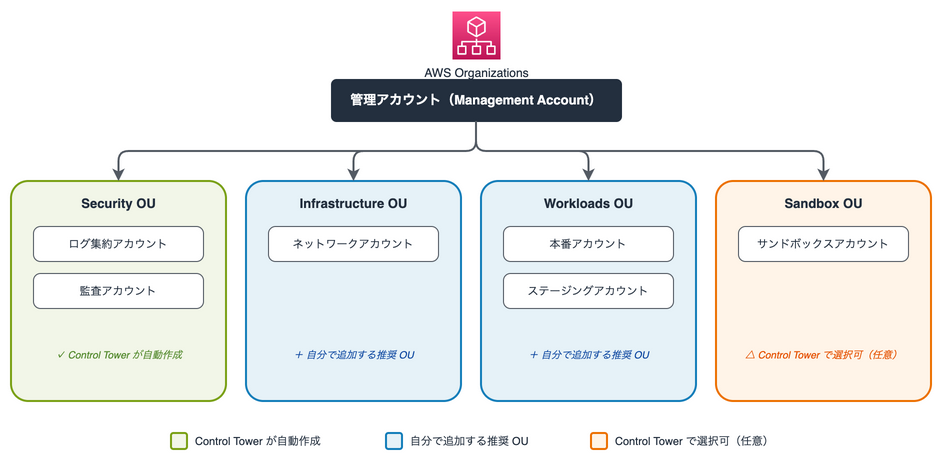
OU の便利な点は、ポリシーが下位に継承されることです。OU 単位でガードレールを設定すれば、配下の新規アカウントへ自動で適用されます。アカウントごとに同じ設定を繰り返さずに済みます。管理する設定の数と複雑さが減ります。
なお、「アカウントを分けたら毎朝どうログインするのか」という疑問が出ます。これは認証の入口の話で、AWS IAM Identity Center を使って一元管理します。この話は次回の Part 3(アイデンティティとアクセス管理)で詳しく扱います。ここでは「ログインの一元管理は別の仕組みで解決できる」とだけ覚えておいてください。
Control Tower を使うべきか
マルチアカウントの話になると、必ず AWS Control Tower が出てきます。結局これを使うべきなのか、ここで判断軸を示します。
Control Tower と Organizations の関係
混同しやすいので切り分けます。
- AWS Organizations:アカウントの階層管理や SCP、一括請求などを提供する土台のサービス
- AWS Control Tower:複数のサービスをまとめ、ベストプラクティスに沿った環境を一気に立ち上げる仕組み
イメージとしては、Organizations が「部品」です。Control Tower は「部品を組み立てて完成品にする組み立てキット」に当たります。
Control Tower を使うと、Well-Architected なマルチアカウント環境を 1 時間未満で構築できます。この環境をランディングゾーン(Landing Zone)と呼びます。公式の定義では「推奨される出発点となるクラウド環境」です。デフォルトのアカウント構造やネットワーク、セキュリティのレイアウトが用意された状態です。
Control Tower が Organizations 単体に対して提供する価値は、主に 3 つです。
- 組織に参加したアカウントへ自動適用される、必須のセキュリティコントロール
- OU ごとにオン・オフできる、任意のコントロール
- Account Factory による、承認済みベースラインに沿った新規アカウントの自動払い出し
判断軸:規模とカスタマイズ要件
使うべきかどうか、判断軸は 2 つです。
1 つ目は規模、つまりアカウント数です。公式は「数個を超える(more than a handful)アカウントをホストするなら、オーケストレーションのレイヤーが有益」としています。アカウントが 2〜3 個なら手作業でも回ります。しかしこれから増えるなら、最初から Control Tower に乗せる方が後で楽です。
2 つ目はカスタマイズ要件の高さです。Control Tower は「ベストプラクティスのレールに乗る」ことで楽になる仕組みです。独自のネットワーク設計や細かい制御を入れたい場合は、レールが逆に窮屈です。その場合は、自前のランディングゾーンを構築する選択肢があります。より柔軟な Landing Zone Accelerator on AWS を併用する道もあります。
公式も BP01 の実装ステップで、両者を並べて認めています。「カスタム構築のランディングゾーン、または AWS Control Tower」という書き方です。Control Tower は唯一の正解ではありません。
私の感覚では、これから始める一般的なケースなら、まず Control Tower での立ち上げをおすすめします。自前構築は自由度が高い反面、ベストプラクティスを自分で維持する責任を負います。特殊な要件がない限り、車輪の再発明になりがちです。
知っておくと迷わない、デフォルトの OU 構成
Control Tower では、何が作られて何が作られないかを知っておくと混乱しません。
- Security OU は自動で作られる。配下にログ集約と監査用の共有アカウントが用意される
- Sandbox OU は任意で、作成時に選べば作られる
- Infrastructure OU と Workloads OU は自動では作られず、自分で追加する推奨 OU
「Control Tower を入れたのに Workloads OU がない」と慌てる必要はありません。それは自分で追加するもの、というのが正解です。先ほどの 4 つの OU でいうと、Security と Sandbox は用意されます。Infrastructure と Workloads は自分で足す、という分担です。
ルートユーザー保護(BP02)
ここからは、今日この場で着手できる最優先の BP02 です。
なぜルートユーザーをそこまで守るのか
ルートユーザーは、AWS アカウントで最も権限が高い存在です。しかも IAM ポリシーや SCP でも制限しきれません。請求情報の変更やアカウントの解約など、ルートにしかできない操作もあります。
つまり、ルートを奪われると、そのアカウントの全権限を一度に失います。だからこそ、普段は鍵をかけて金庫にしまい、めったに使わない扱いにします。
具体的に何をするか
公式が挙げる対策を、予防、検出、運用の観点で整理します。
予防(普段から守りを固める)
- 連絡先の Email は、個人ではなく企業ドメインの配布リストにする
- 配布リストなら担当者が辞めても生き続け、複数人で受け取れる
- 連絡先の電話番号は、この目的専用のものにする
- ルートのアクセスキーは作らず、すでにあるなら削除する
- MFA を有効化する。可能ならハードウェア MFA がより堅牢
- バックアップ用に複数の MFA デバイスを登録できる(最大 8 個)
- ただし複数登録すると、紛失時の自動復旧フローは無効化される(AWS サポート経由の復旧に頼れなくなる)
- マルチアカウントでは、メンバーアカウントを予防的コントロールで縛る
- Control Tower のガードレール(ルートのアクセスキー作成禁止など)が役立つ
検出(使われたら気づく)
- ルート認証情報が使われたら気づけるよう、検知の仕組みを用意する
- Amazon GuardDuty の RootCredentialUsage を使い、ルート認証情報の利用を検出して通知する
運用(人のルールで守る)
- two-person rule を使い、1 人がパスワードと MFA の両方を持たないようにする
- 電話番号や Email エイリアスは、個人ではなく組織として管理する
- 代替連絡先(Alternate Contacts)が機能するか、定期的に確認する
- abuse@amazon.com からのセキュリティ通知も見逃さない
持ち帰りチェックリスト
そのまま自分のアカウントで確認できるよう、チェックリストにまとめました。括弧内は対応する CIS Benchmark の項番です。
ルートユーザー保護チェックリスト

[ ] ルートの Email を企業ドメインの配布リストにしている
[ ] ルートの電話番号を専用のものにしている
[ ] 代替連絡先(請求 / 操作 / セキュリティ)を設定している
[ ] ルートのアクセスキーが存在しない                  (CIS 1.4)
[ ] ルートに MFA を有効化している                      (CIS 1.5)
[ ] ルートにハードウェア MFA を使っている              (CIS 1.6)
[ ] ルート認証情報の使用を検出するアラームがある        (CIS 1.7)
[ ] ルートの認証情報を two-person rule で管理している
[ ] 日常業務でルートを使っていない
このリストは、今日チェックして、埋まっていない項目をその場で潰せます。BP02 を「今日できる、今日やる」と位置づけた理由は、ここにあります。
残りのベストプラクティスをまとめて
BP01 と BP02 以外の 6 つも、要点を押さえます。意味のまとまりで 2 つのグループに分けると、理解しやすくなります。
設計フェーズでやること(BP03 と BP07)
BP03: コントロール目標を特定し検証する
自分たちが守るべき要件を洗い出し、それを満たすコントロールを導きます。そして、機能しているかを継続的に検証します。「何を守るか」が決まっていないと、対策が場当たり的になります。
BP07: 脅威モデルで脅威を特定し、緩和策を優先順位付けする
ここは中級者が最も自己流になりやすく、差がつく部分です。脅威モデリングとは、守りたいものを守る前提で脅威と対策を洗い出す作業です(OWASP の定義)。
おすすめは、Shostack の 4 つの問いです。
- 何を作っているのか
- 何が問題になりうるのか
- それに対して何をするのか
- うまくできたか
「何が問題になりうるか」を考えるときは、STRIDE が使えます。なりすまし、改ざん、否認、情報漏洩、サービス妨害、権限昇格という観点のチェックリストです。
ポイントは 2 つあります。設計のできるだけ早い段階で一度やること(shift-left)です。そして、一度きりにしないことです。脅威モデルは生きた文書として、大きな変更があったら見直します。AWS の Threat Composer のようなツールも助けになります。
運用と自動化で回し続けること(BP04、BP05、BP06、BP08)
BP04: セキュリティの脅威と推奨事項を最新に保つ
脅威の情報は日々変わります。脅威インテリジェンスのフィードを追い、人手の追従コストを下げます。できれば、最新の脅威データで自動更新されるマネージドサービス(GuardDuty など)に任せます。
BP05: セキュリティ管理のスコープを縮小する
ここはよく誤解されます。「SCP やリソースを減らす話」ではありません。公式の主題は、マネージドサービスで自分たちの管理責任の範囲を小さくすることです。
たとえば EC2 上にデータベースを自前で立てるとします。すると、OS のパッチやバックアップ、可用性まで全部が自分の責任です。これを RDS に変えれば、その多くを AWS 側へ委ねられます。守る範囲が狭くなれば、守り漏れも減ります。コンプライアンスの証拠も、AWS Artifact から取得できます。「頑張って守る」より「守る対象を減らす」方が、しばしば堅実です。
BP06: 標準的なセキュリティコントロールのデプロイを自動化する
標準となるセキュリティ設定を、IaC(CloudFormation など)でコード化します。そしてバージョン管理し、CI/CD で自動デプロイします。Part 1 で述べた、仕組みによる防御の具体形です。Control Tower の Account Factory や Service Catalog を使う方法もあります。各チームが、標準に沿ったアカウントを自分で払い出せます。
BP08: 新しいセキュリティサービス・機能を定期的に評価・実装する
公式リスクは Low です。しかし習慣化すると効きます。AWS は新しいセキュリティ機能を頻繁にリリースします。定期的に棚卸しして取り込むだけで、守りは少しずつ厚くなります。
まとめ
SEC 1(セキュリティの基礎)は、AWS アカウントをどう設計し、どう守るかを扱う領域でした。後戻りしにくいテーマだからこそ、最初に向き合う価値があります。
要点を振り返ります。
- マルチアカウント(BP01)は「本番の稼働、人の増加、監査の発生」のどれかで分けどき
- 個人開発や PoC なら、まだ 1 アカウントでもよい
- 分けるなら Security、Infrastructure、Workloads、Sandbox の 4 OU から始める
- Control Tower は「数個を超えるアカウント」かつ「特殊な要件がない」なら、まず採用する
- Security OU は自動で作られ、Infrastructure と Workloads は自分で作る
- ルートユーザー保護(BP02)は今日できて効果が大きい。チェックリストで一気に埋める
- 残りの BP は「設計フェーズ」と「運用と自動化」で捉える
- BP05 は「マネージドサービスで守る対象を減らす」話で、SCP の話ではない
アカウント設計とルート保護は、地味ですが一番最初に効いてくる土台です。完璧を目指さず、まずはルートユーザー保護のチェックリストから埋めてみてください。
次回予告
Part 3(アイデンティティとアクセス管理、SEC 2-3)では、IAM と最小権限の原則を詳しく扱います。今回先送りにした「マルチアカウントへのログインの一元管理(IAM Identity Center)」にも、ここで答えます。「最小権限といっても、現実的にどこまで絞るのか」という悩みにも向き合う予定です。
参考リンク
- AWS Well-Architected Framework – Security Pillar (SEC 1)
- SEC01-BP01 アカウントを使用してワークロードを分離する
- SEC01-BP02 アカウントのルートユーザーとプロパティを保護する
- Organizing Your AWS Environment Using Multiple Accounts(ホワイトペーパー)
- What is AWS Control Tower?
この記事は、クラウドビルダーズのよこたが書きました。

関連記事
-
 セキュリティの柱を改めて読み解いてみる – Part 3: 認証編(SEC 2)
-
 セキュリティの柱を改めて読み解いてみる – Part 4: 認可編(SEC 3)
-
 セキュリティの柱を改めて読み解いてみる – Part 5: 検出編(SEC 4)