
【書評】『7日間でハッキングをはじめる本』をやってみた

目次
はじめに
こんにちは、CloudBuildersのsugawaraです。
最近、気分転換に『Hack』という小説を読みました。仮想通貨やマネーロンダリングに関するものですが、随所にハッキングなどのIT関連の記述があり、AWSやSalesforceなんかもちらっと登場します。面白かったので興味のある方は読んでみてください。
正直、書籍中で行っているハッキングの箇所がどれだけ正確なものなのかはよくわかりませんでした(Tails? Kali Linux? Tor? .onion?なんだそれ?と思いながら読んでました)。しかし、読んでいく中でセキュリティの分野に少しずつ興味が出てきました。ただただ、「ハッカーかっこいい!」という中二病的なあれです。
自分でもやってみたいなーということで、ぴったりのセキュリティ本を見つけました。
それが今回紹介する『7日間でハッキングをはじめる本 TryHackMeを使って身体で覚える攻撃手法と脆弱性』です!
ちなみに、昨年のITエンジニア本大賞2025の技術書部門大賞を受賞されたようです。
目次
下記は本書の目次となります。
Day 1:ハッキングの準備をしよう(Tutorialルーム)
Day 2:はじめてのハッキング(Basic Pentestingルーム)
Day 3:悪用厳禁のエクスプロイトを試してみよう(Blueルーム)
Day 4:よくある脆弱性を使って怪しいショップで遊ぼう(OWASP Juice Shopルーム)
Day 5:Webフォームから侵入しよう(Vulnversityルーム)
Day 6:Active Directoryのハッキング実践(Attacktive Directoryルーム)
Day 7:WordPressのハッキング実践(Blogルーム)
Day 8~:今後の指針&KoTHにトライ!
概要
本書は、サイバーセキュリティトレーニングプラットフォームであるTryHackMeを利用して、システムの脆弱性調査や実際に攻撃を仕掛けることを体験できます。基本的には無料で利用できますが、一部有料機能があります(例 NW接続高速化や有料コースなど)。
本書内の学習はすべて無料で完結しますので、料金については安心して進められます。ただし、全編英語のため、英語が苦手な方は若干とっつきづらいかもしれません。
TryHackMeは、学ぶ内容ごとにルーム(Room)という単位で分かれています。毎回ルームにアクセスしたら、攻撃対象であるサーバーを起動します。サーバーは1時間で終了してしまいますが、さらにもう1時間追加することも可能です。
タスクが与えられ、それをもとに学習を進める=サーバーの調査/攻撃を行っていきます。各ルームにはヒントがあり、初学者でも段階的に進めることができます。正解するごとにポイントがもらえるので、ゲーム感覚で楽しめます。
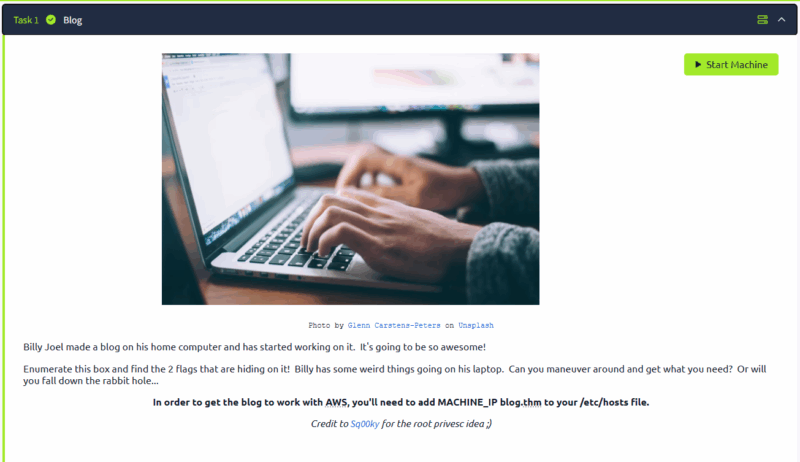
下記のキャプチャは、Day 7のBlogというルームのタスク説明のページになります。
Day 1は環境構築から始まります。TryHackMeに無料登録後、仮想環境であるVirtualBoxにKali Linuxをインストールしていきます。Kali Linuxとは、ハッキングに使われる便利なツールが予めインストールされているDebian系LinuxのOSのことです。本書内で実際に利用するツールのMetasploit(脆弱性攻撃フレームワーク)やBurp Suite(Webアプリ診断)などがすでにインストールされています。
著者の野溝のみぞうさんは女性の方で、語り口が非常に面白いため、楽しみながら読み進められます。
最初のページを下記に引用します。
ハッカーに憧れる永遠の厨二病のあなたへ
本書は、いい歳して映画やアニメで見るようなスーパーハッカーに憧れている厨二病患者のために書きました(筆者のことです)。
…以下省略…
また、本書でできることの一つ目には、
- 「ハッカーってカッコいいな~!」といったレベルの人が、7日間で無理なく雰囲気を味わえるようになります
と記載されています。まさに自分のニーズにマッチしてますね。
実際にハッキングしてみた
Day 2から7までやることはいっしょです。まずは攻撃対象のサーバーの偵察・調査。そしてその結果をもとにサーバーへ攻撃を仕掛けていきます。
はじめてのポートスキャン
偵察・調査には対象サーバーへのポートスキャンを実施しますが、ここで初めてポートスキャンのnmapコマンドを実際に使いました。以前、LPICの資格学習の際にコマンド自体は学びましたが、許可なくやっては絶対にダメということで、試せてはいませんでした。
実際にやってみると、なんかいけないことをしている感がいいですね。下記はDay 2で実際に保存されたnmapコマンドの結果になります。80や8080ポートでウェブサイトも公開されているようなので、そちらでも情報収集をしていきます。また、SSHやSambaのポートもオープンなので、このあたりに脆弱性はないか、サーバーへ侵入できないかを試行錯誤します。
# Nmap 7.95 scan initiated Sat Nov 15 05:31:57 2025 as: /usr/lib/nmap/nmap --privileged -sV -Pn -oN nmap.txt -v 10.48.167.24
Nmap scan report for 10.48.167.24
Host is up (0.15s latency).
Not shown: 994 closed tcp ports (reset)
PORT     STATE SERVICE     VERSION
22/tcp   open  ssh         OpenSSH 8.2p1 Ubuntu 4ubuntu0.13 (Ubuntu Linux; protocol 2.0)
80/tcp   open  http        Apache httpd 2.4.41 ((Ubuntu))
139/tcp  open  netbios-ssn Samba smbd 4
445/tcp  open  netbios-ssn Samba smbd 4
8009/tcp open  ajp13       Apache Jserv (Protocol v1.3)
8080/tcp open  http        Apache Tomcat 9.0.7
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

Read data files from: /usr/share/nmap
Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
# Nmap done at Sat Nov 15 05:32:31 2025 -- 1 IP address (1 host up) scanned in 34.08 seconds
実際にポートスキャンすることで感じたのは、ポートを開けっぱなしにしておくと、攻撃者には全部丸見えということです。AWSではSSMセッションマネージャーの登場により、EC2へSSH接続をすることは減りました。しかし、まだまだSSHポートを開放しているケースがあります。SSHポートを開けっ放しにすると、総当たり攻撃や脆弱性攻撃に遭うリスクが高まります。無用なセキュリティリスクを減らすためにも、やはりSSHポートは閉じておいた方が良いと改めて感じました。
はじめての辞書攻撃
次は辞書攻撃になります。ここでは、hydraとrockyou.txtを使って辞書攻撃を仕掛けます。
hydraはKali Linuxにプレインストールされているパスワードクラッキングツールです。任意の辞書ファイルを指定してコマンドを実行することで、辞書ファイル内のパスワード候補を次々と試してくれます。
辞書ファイルのrockyou.txtは、約1400万件の実際に使われたことがあるパスワードのリストです。2009年に大規模なデータ漏洩事件のRockyouという企業名が名前の由来です。
実際に実行した結果が下記のキャプチャになります。ユーザー名:janのパスワードをクラッキングするため、/usr/share/wordlistsにあるrockyou.txtを指定して、SSHのパスワードを取得しようとしています。
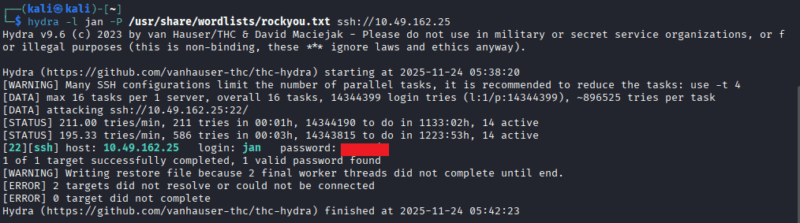
1 valid password foundと表示され、実際にjanのパスワードが表示されます。ありきたりなパスワードだと、簡単に破られ、サーバーにSSH接続されてしまいますね。
なお、この辞書攻撃をする際、大切なのが辞書ファイルの質です。バージョンアップされたrockyou2021.txtには約82億のパスワードリストがあるらしいです。いやー、本当に恐ろしい。。。
ひっかけ
ときには下記のようなフェイクというか、ひっかけもあります。
タスクやヒントに探すべきファイル名が記載されているため、サーバーに侵入成功し、指定されたファイルを見つけた!と思ったら、「これじゃないよー。もっとがんばって」と。。。この界隈では『TRY HARDER』は定番のフレーズらしいです。
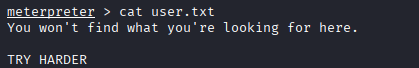
こういったものが出てくる場合、より強い権限を持ったユーザーにログインして再度探す必要があります。つまり、一般ユーザーから管理者ユーザーへ権限昇格する方法を探すように促されているわけですね。
感想
ハッキングについて
実際に本書内のハッキングをすべてやってみました。率直に言って、ハッキングって、けっこー泥臭い。
試行錯誤の連続です。映画などの「カタカタ、ッターン!」の世界ではない。
上記で言えば、SSHで侵入できるかな?Sambaに脆弱性はないかな?などを一つ一つやっていく必要があります。この過程を楽しめる人がいわゆるハッカーになれるのかな?(なっちゃダメ!)
本書について
セキュリティやハッキングを学びたい!と思った人がいきなり一人でTryHackMeを進めていくのはなかなか難しいと感じます。まずは本書で基礎とハッキングの流れを掴むのが良いと思います。
自分が読み進めていく上で感じた(気になった)のは下記の3点です。
- Linuxの基礎知識が必要
- キャプチャがすでに古い
- その他ツールの概要説明が欲しい
本書で学習を進めていく上で、多少のLinux知識はあったほうがいいです。そうでないと、ハッキング内容よりもLinuxコマンドなどで躓いてしまうかもしれません。少なくともLPICレベル1で学ぶ内容は知っておくとスムーズに学べると思います。
次に、書籍内の説明にある画面キャプチャについてです。画面キャプチャが多いのは初学者にはとても助かりますが、現在の画面と異なるところが多少あります。特にKali LinuxやTryHackMeの画面などです。まだ出版されて1年ほどですが、適宜読者側で読み替えが必要となります。これを念頭に置いた上で読み進める必要があります。
最後に、本書内では様々なツールを利用しますが、Kali Linuxにプレインストールされたもののほんの一部です。他にもどういったものがあるのかを概要だけでも紹介して欲しいと感じました。概要があれば、書籍以外のTryHackMeのルームに挑戦する際にも役立つと思います。
参考
おわりに
今回は野溝のみぞうさんの『7日間でハッキングをはじめる本 TryHackMeを使って身体で覚える攻撃手法と脆弱性』を紹介しました。
セキュリティに興味がある、実際にハッキングしてみたいという方にはうってつけの書籍となります。興味のある方は実際にやってみてください!

関連記事
-
 【EC2】Amazon Linux 2023にTeratermで接続できない?
-
 【Amazon EC2】特定OSのAmazon EC2におけるSSH Terrapin Attackへの対処
-
 【AWS環境向け】TrivyによるTerraformセキュリティスキャンガイド:実践的アプローチと対策