
CloudShellを使用してローカル環境不要の ECS on Fargateのハンズオンをしてみた
目次
こんにちは、クラウドビルダーズのFukudaです。
今回は、Fargateを使用したコンテナのデプロイをやってみたいと思っていたので、
3連休を活用してハンズオンをやってみました。
以下のQiitaの記事を参考にさせていただいたのですが、
一つアレンジを加えた点として、ローカル上ではなくCloudshellを使用してAWS上でDockerをビルドしてみたので、
手順をブログにまとめました。

はじめに
今回実施した手順は以下の通りになります。
①VPC、サブネット、IGW、NATゲートウェイ、ルートテーブル作成
②ALB用とFargate用のセキュリティグループを作成
③ターゲットグループ作成
④ALBを作成
⑤ECSクラスター、ECRリポジトリ作成
⑥タスク定義作成
⑦ECSサービス作成
VPC、サブネット、IGW、NATゲートウェイ
はじめに、まずは大枠部分であるVPC、サブネットの作成を行いました。
・VPC
名前:demo-dev-vpc
IPv4 CIDR:10.0.0.0/16
・サブネット(パブリックとプライベートに2つずつ)
名前/IPv4CIDR:
demo-dev-public-subnet-a 10.0.0.0/24
demo-dev-public-subnet-c 10.0.1.0/24
demo-dev-private-subnet-a 10.0.2.0/24
demo-dev-private-subnet-c 10.0.3.0/24
次に、インターネットゲートウェイ、NATゲートウェイの作成を行いました。
・インターネットゲートウェイ
名前:demo-dev-igw
作成後VPCにアタッチする
・NATゲートウェイ(各プライベートサブネットに1つずつ配置)
名前:
demo-dev-nat-a
demo-dev-nat-c

ルートテーブル
次に、ルートテーブルの作成を行いました。
ルートテーブルはパブリックサブネット用に1つ、各プライベートサブネット用に2つ作成しました。
・ルートテーブル
名前
demo-dev-public-route (ルートにigwを追加)
demo-dev-private-route-a (ルートに同じAZのNATゲートウェイを追加)
demo-dev-private-route-c (ルートに同じAZのNATゲートウェイを追加)
※ルートテーブルは写真撮り忘れてしまいました
セキュリティグループ
次に、ALB用とFargate用のセキュリティグループ作成を行いました。
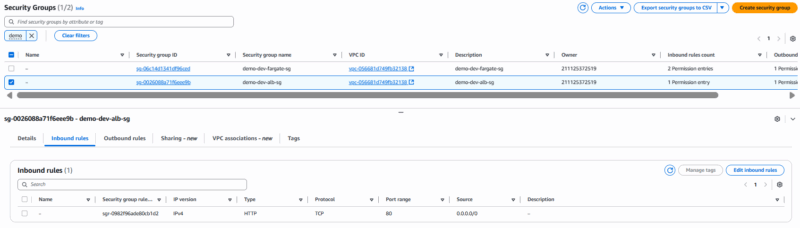
・ALB用セキュリティグループ
名前:demo-dev-alb-sg
インバウンドルール:
①タイプ HTTP ソース 0.0.0.0/0
・Fargate用セキュリティグループ
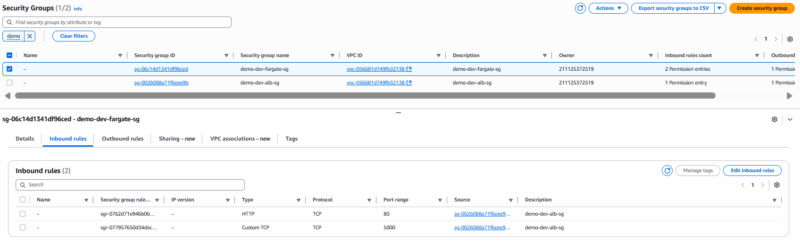
名前:demo-dev-fargate-sg
インバウンドルール:
①タイプ HTTP ソース ALB用SG
②タイプ カスタムTCP ソース ALB用SG
ターゲットグループ
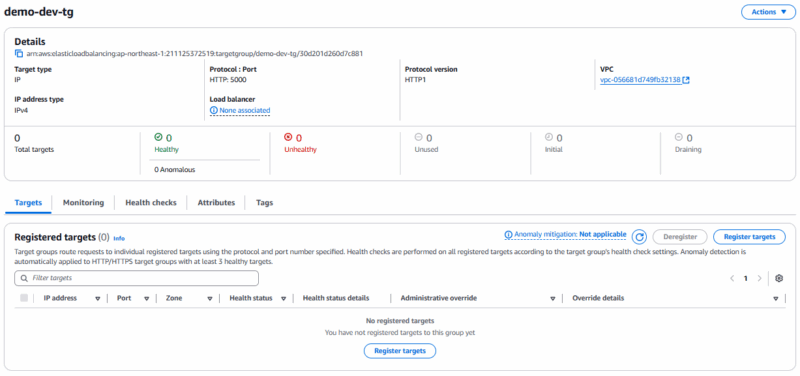
・ターゲットグループ
ターゲットタイプ:IPアドレス
名前:demo-dev-tg
プロトコル/ポート:HTTP 5000
ネットワーク:作成したVPCを選択
IPv4アドレス:削除する(Fargateで起動しているタスクが自動で登録されるため)
ポート:5000
ALB
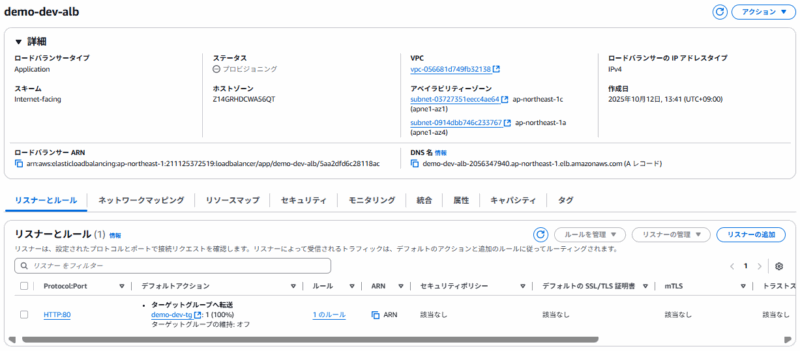
・ALB
名前:demo-dev-alb
VPC:作成したVPCを選択
マッピング:パブリックサブネットを2つ選択
セキュリティグループ:作成したALB用SGを選択
リスナー:プロトコル HTTP ポート 80
転送先:作成したターゲットグループを選択
ECSクラスター
名前:demo-dev-ecs-cluster
Container Insights:有効
※写真撮り忘れてしまいました
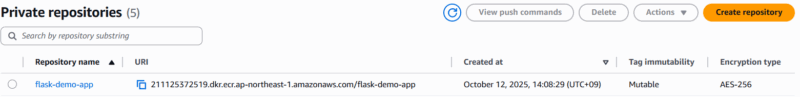
ECRリポジトリ
名前:flask-demo-app
OS:Linux
アーキテクチャ:x86
タスク定義
次にタスク定義を行います。
まずは、参考にした記事と同じくFlaskでアプリを作成します。
冒頭でも書いている通り、今回はローカル上ではなくCloudshellを使用して行いました。
ここはドキュメントを見まわしたり、AIに何度も相談して試行錯誤したところでしたので
実際に使用したコマンドも含め手順にまとめます。
ディレクトリ作成
mkdir flask-demo作成したディレクトリに移動
cd flask-demoapp.pyの作成
nano app.pyapp.pyの内容(以下を保存)
from flask import Flask
app = Flask(__name__)

@app.route("/")
def hello():
    return "Hello World"

if __name__ == "__main__":
    app.run(host='0.0.0.0', port=5000, debug=True)
Dockerfileの作成
nano DockerfileDockerfile の内容(以下を保存)
FROM python:3.8
# 作業ディレクトリを指定
WORKDIR /src
# 現在のディレクトリのファイルを /srcディレクトリ(コンテナ上)に追加
ADD app.py .
# flaskをインストール
RUN pip install flask
# 実行
CMD ["python", "app.py"]
CodeBuild用の設定ファイルを作成
nano buildspec.ymlCodeBuild用の設定ファイルの内容(以下を保存)
※YOUR_ACCOUNT_IDとYOUR_REGIONの箇所は自身のAWSアカウントIDとリージョン(例: ap-northeast-1)に置き換える。
version: 0.2

# ビルド環境変数を定義(ECRのURIを設定)
phases:
  pre_build:
    commands:
      # AWSアカウントIDとリージョンを環境に合わせて変更してください
      - IMAGE_URI=YOUR_ACCOUNT_ID.dkr.ecr.YOUR_REGION.amazonaws.com/flask-demo-app:latest
      # CodeBuildにECRへのプッシュ権限を付与(認証不要でプッシュできる)
      - aws ecr get-login-password --region $AWS_DEFAULT_REGION | docker login --username AWS --password-stdin $IMAGE_URI
  build:
    commands:
      # Dockerイメージのビルド
      - docker build -t flask-demo-app .
      # ECR URIでタグ付け
      - docker tag flask-demo-app:latest $IMAGE_URI
  post_build:
    commands:
      # ECRへのプッシュ
      - docker push $IMAGE_URI
・S3バケットを作成
・上記で作成したファイルを保存
aws s3 sync . s3://{S3バケット名}/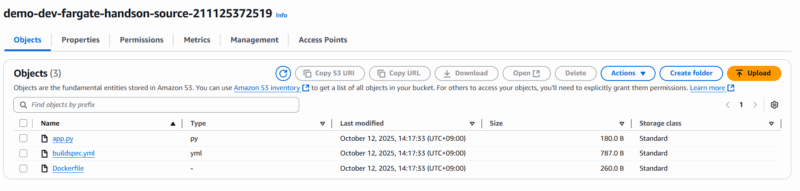
CodeBuildプロジェクトの作成
名前:demo-dev-fargate-codebuild
ソースプロバイダー:AmazonS3
S3バケット:作成したS3バケットを選択
S3オブジェクトキー:/
環境イメージ:マネージド型イメージ
OS:AmazonLinux
ランタイム:Standard
イメージ:aws/codebuild/amazonlinux2-x86_64:5.0
特権モード:有効化
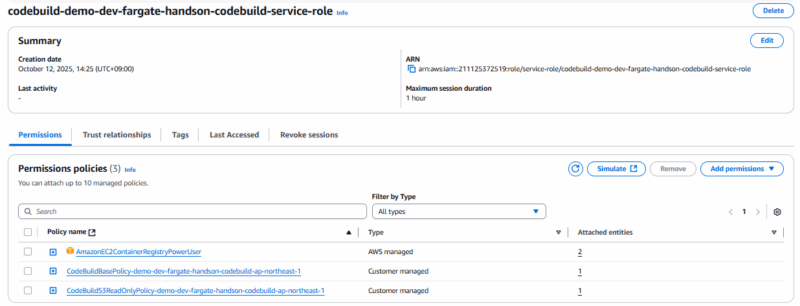
サービスロール:新しいサービスロールを作成
Buildspec:buildspec.yml
※新しく作成したロールに「AmazonEC2ContainerRegistryPowerUser」を手動で追加する
CodeBuildでイメージをビルド・プッシュ
ECRの「Create repository」を選択し、プッシュコマンドを上から順にCloudshel上で実行します。
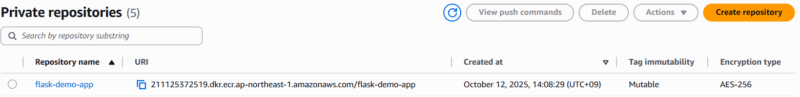
すべて実行し、イメージが作成されていることを確認します。

タスク定義
タスク定義名:flask-app-task-definition
タスクロール:なし
OS:Linux
タスクサイズ:タスクCPU 0.25vCPU タスクメモリ 0.5GB
タスク実行ロール:ecsTaskExecutionRole
コンテナ名:flask-demo-app
イメージ:ECRにPUSHしたDockerイメージを選択
ポート:5000
※写真撮り忘れてしまいました
ECSサービス
ここまで来たら、いよいよサービスの作成を行っていきます。
ここでは作成したALBを紐づけていきます。
起動タイプ:Fargate
OS:Linux
タスク定義:flask-app-task-definition
クラスター:作成したクラスターを選択
名前:demo-dev-ecs-service
デプロイメントタイプ:ローリングアップデート
希望タスク数:2
クラスターVPC:作成したVPCを選択
サブネット:プライベートサブネットを2つ選択 (パブリックサブネットを選ばないように!)
パブリックIPの自動割り当て:なし
セキュリティグループ:作成したFargate用SGを選択
ロードバランサーの種類:ALB
ロードバランサー:作成したALBを選択
リスナーポート:既存を選択 80:HTTP
ターゲットグループ:既存を選択 作成したターゲットグループを選択
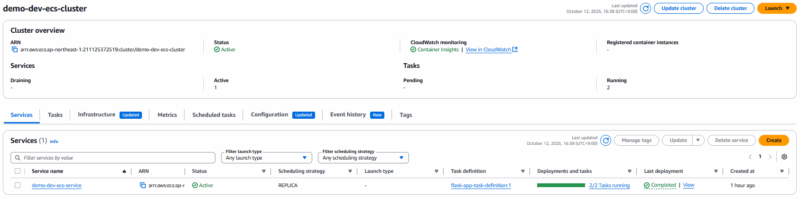
動作確認
タスクが起動していること、ターゲットグループのヘルスチェックが正常になっていることを確認します。
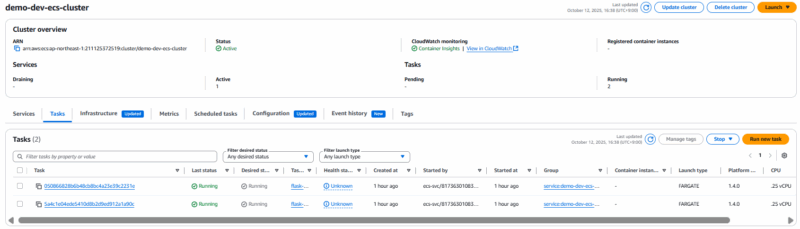
※ターゲットグループの写真は撮り忘れてしまいました。
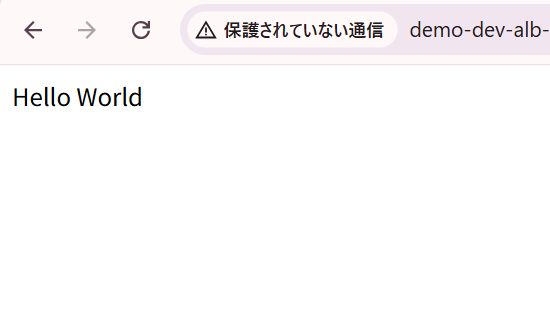
次に、ALBのエンドポイント(DNS名)をコピーし、ブラウザからアクセスをしてみます。
※HTTPのみ許可しているため、http://エンドポイント名に変更してください。
以下のよう表示されれば無事完成です!
今回作成したものは、NATゲートウェイなど放置していると課金が結構発生してしますので、
終わったら削除も忘れないようにすることをおすすめします。
最後に
今回は、ローカルではなくAWS上でCloudshellを使用して、
Fargateを使用したコンテナのデプロイをやってみた手順をブログにまとめました。
今回のハンズオンでは本当に学びになることが多くありました。
まだまだ勉強不足な部分も多いので今後もハンズオンはいろいろ試してみようと思います。
この記事を読んでくださった皆様の少しでも参考になれば嬉しく思います。
ありがとうございました。

関連記事
-
 CDKでECS Fargateを構築してみよう!
-
 FireLensでカスタムログルーティングをしてみよう!(Part 1)
-
 FireLensでカスタムログルーティングをしてみよう!(Part 2)