
Terraformでマルチアカウント環境を作ってみた
目次
はじめに
こんにちは、CloudBuildersのsugawaraです。
マルチアカウント環境で色々と検証したいと思い、個人アカウントにAWS Organizationsを導入してみました。また、あわせてIAM Identity Centerによる設定もすべてTerraformで行ってみました。
前提
- 個人アカウントを使用
会社の検証アカウントでは、すでにAWS OrganizationsやIAM Identity Centerが有効化されているため、今回は個人アカウントを使用します。 - Terraformのバージョン
$ terraform -version
Terraform v1.12.1- すでにAWS OrganizationsとIAM Identity Centerは手動で有効化済み
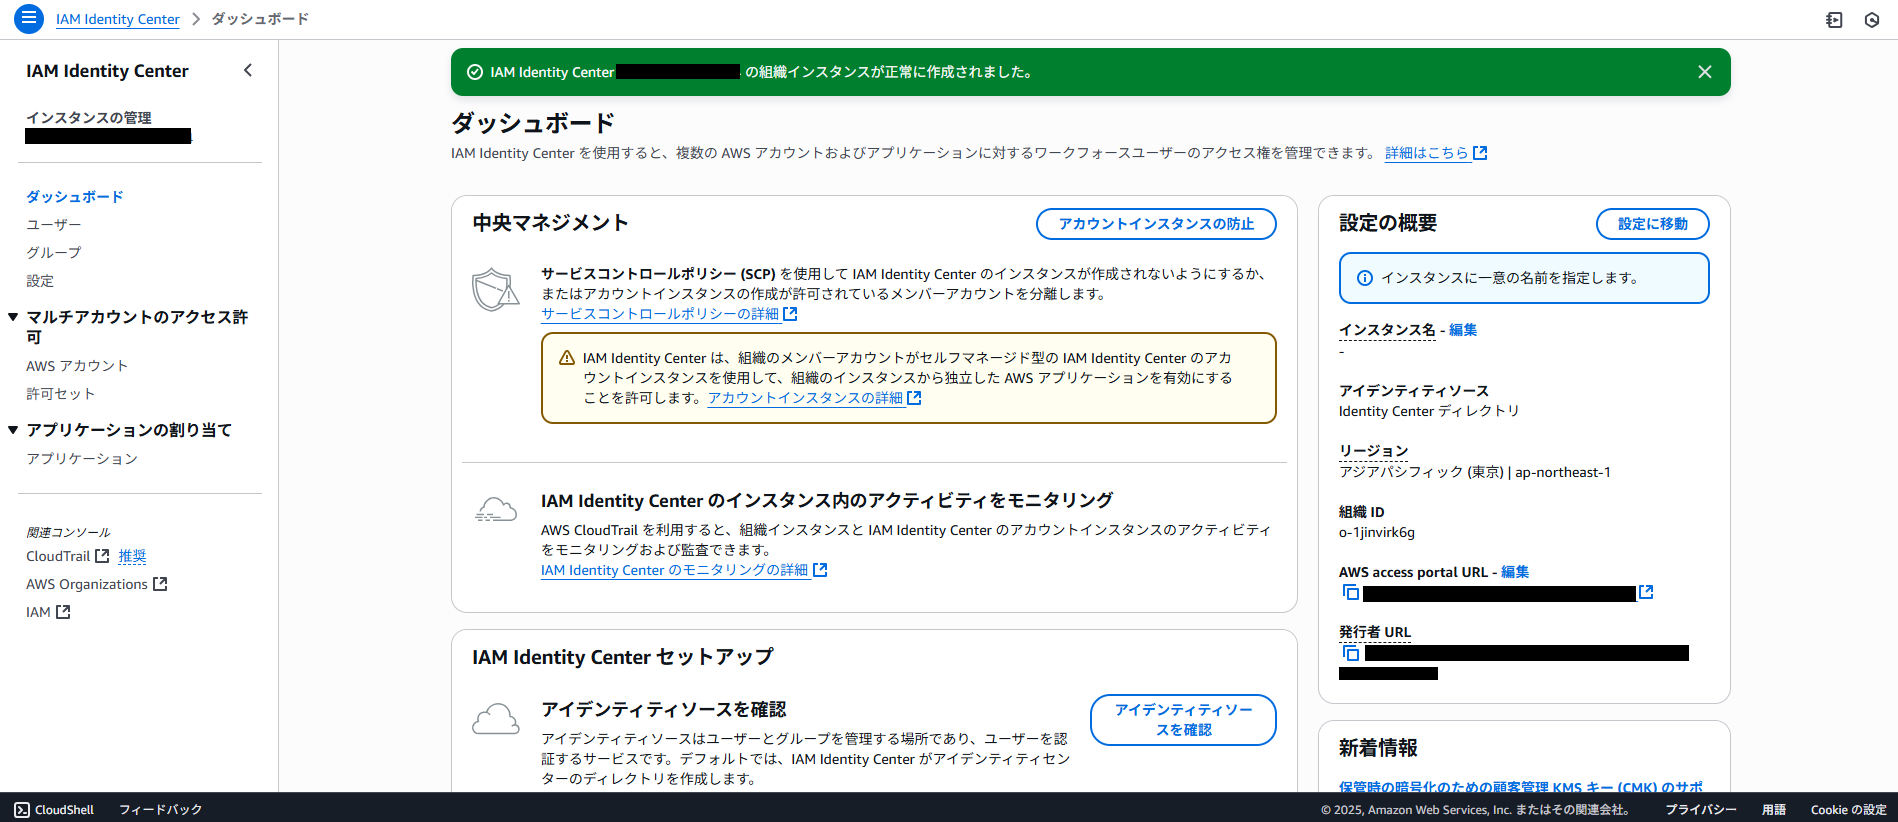
下記はIAM Identity Centerの設定例となります。IAM Identity Centerを検索し、「有効にする」を押下します。

有効化されると、IAM Identity Centerのダッシュボードに遷移します。
設定の流れ
まずAWS OrganizationsのOUとAWSアカウント作成します。次に作成したAWSアカウントに対して設定を追加していくという二段階に分けて進めていきます。
OUとアカウントの作成
すでにAWS Organizations自体は有効化しているので、検証用のアカウント群で構成されるOUを作成します。
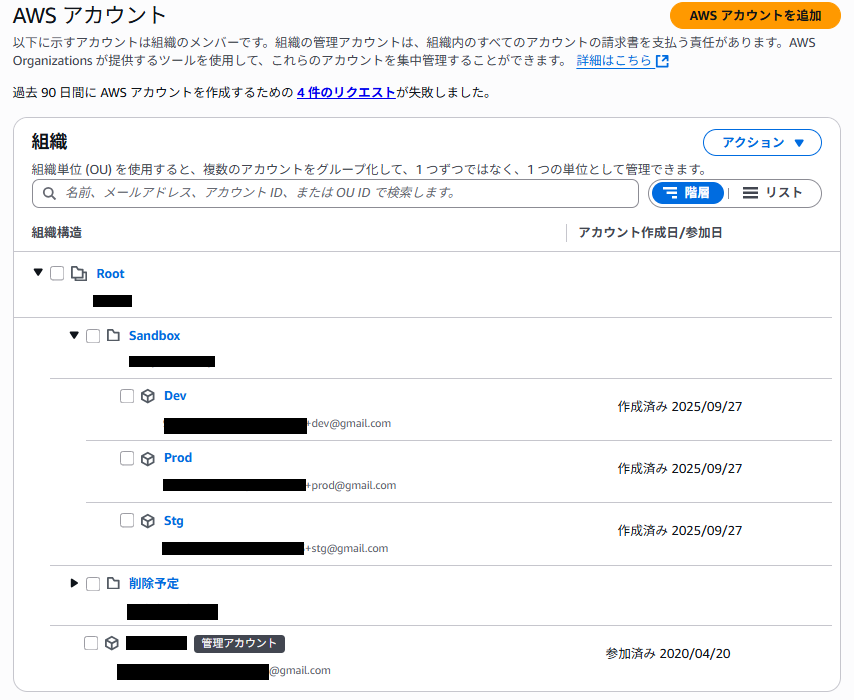
現状は下記のような構成になっています。Root直下に管理アカウントがあります。削除予定となっているOUは無視してください。
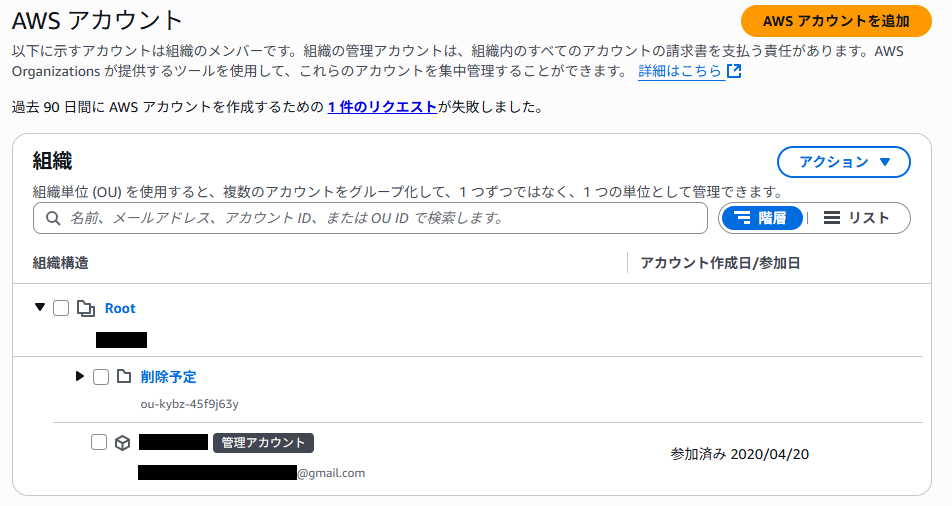
今回は検証用のアカウント群を作成するため、Sandbox OUを作成し、その配下にDev/Stg/Prodの3つのAWSアカウントを作成していきます。下記のような構成になります。
Root
├── Management Account   // Root直下に管理アカウントあり
└── Sandbox OU      // 以下、OUとメンバーアカウントを新規作成
     ├── Dev Account
     ├── Stg Account
     └── Prod Account
TerraformでAWSプロバイダやリージョン、Terraformのバージョンを指定します。
terraform {
  required_version = ">= 1.12.0"
  required_providers {
    aws = {
      source  = "hashicorp/aws"
      version = "~> 6.0"
    }
  }
}

provider "aws" {
  region = "ap-northeast-1"
}
下記はOUやAWSアカウントを作成するためのTerraformのコードになります。各アカウントのメールアドレスには、gmailのエイリアスを利用しています。
############################################
# 既存のAWS Organization情報を取得
############################################
data "aws_organizations_organization" "org" {}

############################################
# SandboxというOUを作成
############################################
resource "aws_organizations_organizational_unit" "ou_sandbox" {
  name      = "Sandbox"
  parent_id = data.aws_organizations_organization.org.roots[0].id
}

############################################
# dev, stg, prodの3アカウントの作成
############################################
resource "aws_organizations_account" "dev" {
  name      = "Dev"
  email     = "XXXXXXXXXXXX+dev@gmail.com"
  role_name = "OrganizationAccountAccessRole"
  parent_id = aws_organizations_organizational_unit.ou_sandbox.id
}

resource "aws_organizations_account" "stg" {
  name      = "Stg"
  email     = "XXXXXXXXXXXX+stg@gmail.com"
  role_name = "OrganizationAccountAccessRole"
  parent_id = aws_organizations_organizational_unit.ou_sandbox.id
}

resource "aws_organizations_account" "prod" {
  name      = "Prod"
  email     = "XXXXXXXXXXXX+prod@gmail.com"
  role_name = "OrganizationAccountAccessRole"
  parent_id = aws_organizations_organizational_unit.ou_sandbox.id
}

############################################
# 作成したSandbox OUのIDを出力
############################################
output "sandbox_ou_id" {
  value       = aws_organizations_organizational_unit.ou_sandbox.id
  description = "Sandbox OU ID"
}

############################################
# 作成したアカウントのIDを出力
############################################
output "account_ids" {
  value = {
    dev  = aws_organizations_account.dev.id
    stg  = aws_organizations_account.stg.id
    prod = aws_organizations_account.prod.id
  }
}
この状態でterraform planコマンドを実行し、問題なければterraform applyコマンドを実行します。
すると、下記のようなアカウント開設メールが3通届きます。
AWS Organizationsを確認すると、SandboxOUの配下にDev/Stg/ProdのAWSアカウントが作成されていることが確認できます。
アカウント設定
次に権限セットと各アカウントごとに管理者グループとユーザを作成します。IdP連携はしないため、ユーザは直接コードに記載します。
さきほどのmain.tfに下記のコードを追記します。
############################################
# Identity Center インスタンス情報の取得
############################################
data "aws_ssoadmin_instances" "sso" {}

############################################
# Permission Set(管理者権限)
############################################
resource "aws_ssoadmin_permission_set" "admin" {
  name             = "AdministratorAccess-PS"
  instance_arn     = data.aws_ssoadmin_instances.sso.arns[0]
  session_duration = "PT8H"
}

resource "aws_ssoadmin_managed_policy_attachment" "admin_attach" {
  instance_arn       = data.aws_ssoadmin_instances.sso.arns[0]
  permission_set_arn = aws_ssoadmin_permission_set.admin.arn
  managed_policy_arn = "arn:aws:iam::aws:policy/AdministratorAccess"
}

############################################
# アカウントごとに管理者グループの作成
############################################
resource "aws_identitystore_group" "dev_admin_group" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  display_name      = "Dev-Admin-Group"
  description       = "Admin Group for Dev account"
}

resource "aws_identitystore_group" "stg_admin_group" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  display_name      = "Stg-Admin-Group"
  description       = "Admin Group for Stg account"
}

resource "aws_identitystore_group" "prod_admin_group" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  display_name      = "Prod-Admin-Group"
  description       = "Admin Group for Prod account"
}

############################################
# 3アカウントに対応グループを一括割り当て
############################################
resource "aws_ssoadmin_account_assignment" "admin_assign_dev" {
  instance_arn       = data.aws_ssoadmin_instances.sso.arns[0]
  permission_set_arn = aws_ssoadmin_permission_set.admin.arn
  principal_type     = "GROUP"
  principal_id       = aws_identitystore_group.dev_admin_group.group_id
  target_type        = "AWS_ACCOUNT"
  target_id          = aws_organizations_account.dev.id
}

resource "aws_ssoadmin_account_assignment" "admin_assign_stg" {
  instance_arn       = data.aws_ssoadmin_instances.sso.arns[0]
  permission_set_arn = aws_ssoadmin_permission_set.admin.arn
  principal_type     = "GROUP"
  principal_id       = aws_identitystore_group.stg_admin_group.group_id
  target_type        = "AWS_ACCOUNT"
  target_id          = aws_organizations_account.stg.id
}

resource "aws_ssoadmin_account_assignment" "admin_assign_prod" {
  instance_arn       = data.aws_ssoadmin_instances.sso.arns[0]
  permission_set_arn = aws_ssoadmin_permission_set.admin.arn
  principal_type     = "GROUP"
  principal_id       = aws_identitystore_group.prod_admin_group.group_id
  target_type        = "AWS_ACCOUNT"
  target_id          = aws_organizations_account.prod.id
}

############################################
# 各アカウント用管理者ユーザー作成とグループの所属設定
############################################
# Dev 管理者
resource "aws_identitystore_user" "dev_admin_user" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  user_name         = "XXXXXXXX+dev-admin@gmail.com"
  display_name      = "Dev Admin"
  name {
    given_name  = "Dev"
    family_name = "Admin"
  }
  emails {
    value   = "XXXXXXXX+dev-admin@gmail.com"
    primary = true
  }
}

resource "aws_identitystore_group_membership" "dev_admin_membership" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  group_id          = aws_identitystore_group.dev_admin_group.group_id
  member_id         = aws_identitystore_user.dev_admin_user.user_id
}

# Stg 管理者
resource "aws_identitystore_user" "stg_admin_user" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  user_name         = "XXXXXXXX+stg-admin@gmail.com"
  display_name      = "Stg Admin"
  name {
    given_name  = "Stg"
    family_name = "Admin"
  }
  emails {
    value   = "XXXXXXXX+stg-admin@gmail.com"
    primary = true
  }
}

resource "aws_identitystore_group_membership" "stg_admin_membership" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  group_id          = aws_identitystore_group.stg_admin_group.group_id
  member_id         = aws_identitystore_user.stg_admin_user.user_id
}

# Prod 管理者
resource "aws_identitystore_user" "prod_admin_user" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  user_name         = "XXXXXXXX+prod-admin@gmail.com"
  display_name      = "Prod Admin"
  name {
    given_name  = "Prod"
    family_name = "Admin"
  }
  emails {
    value   = "XXXXXXXX+prod-admin@gmail.com"
    primary = true
  }
}

resource "aws_identitystore_group_membership" "prod_admin_membership" {
  identity_store_id = data.aws_ssoadmin_instances.sso.identity_store_ids[0]
  group_id          = aws_identitystore_group.prod_admin_group.group_id
  member_id         = aws_identitystore_user.prod_admin_user.user_id
}
上記のコードに更新し、terraform applyコマンドを実行することで、IAM Identity Centerの設定ができます。
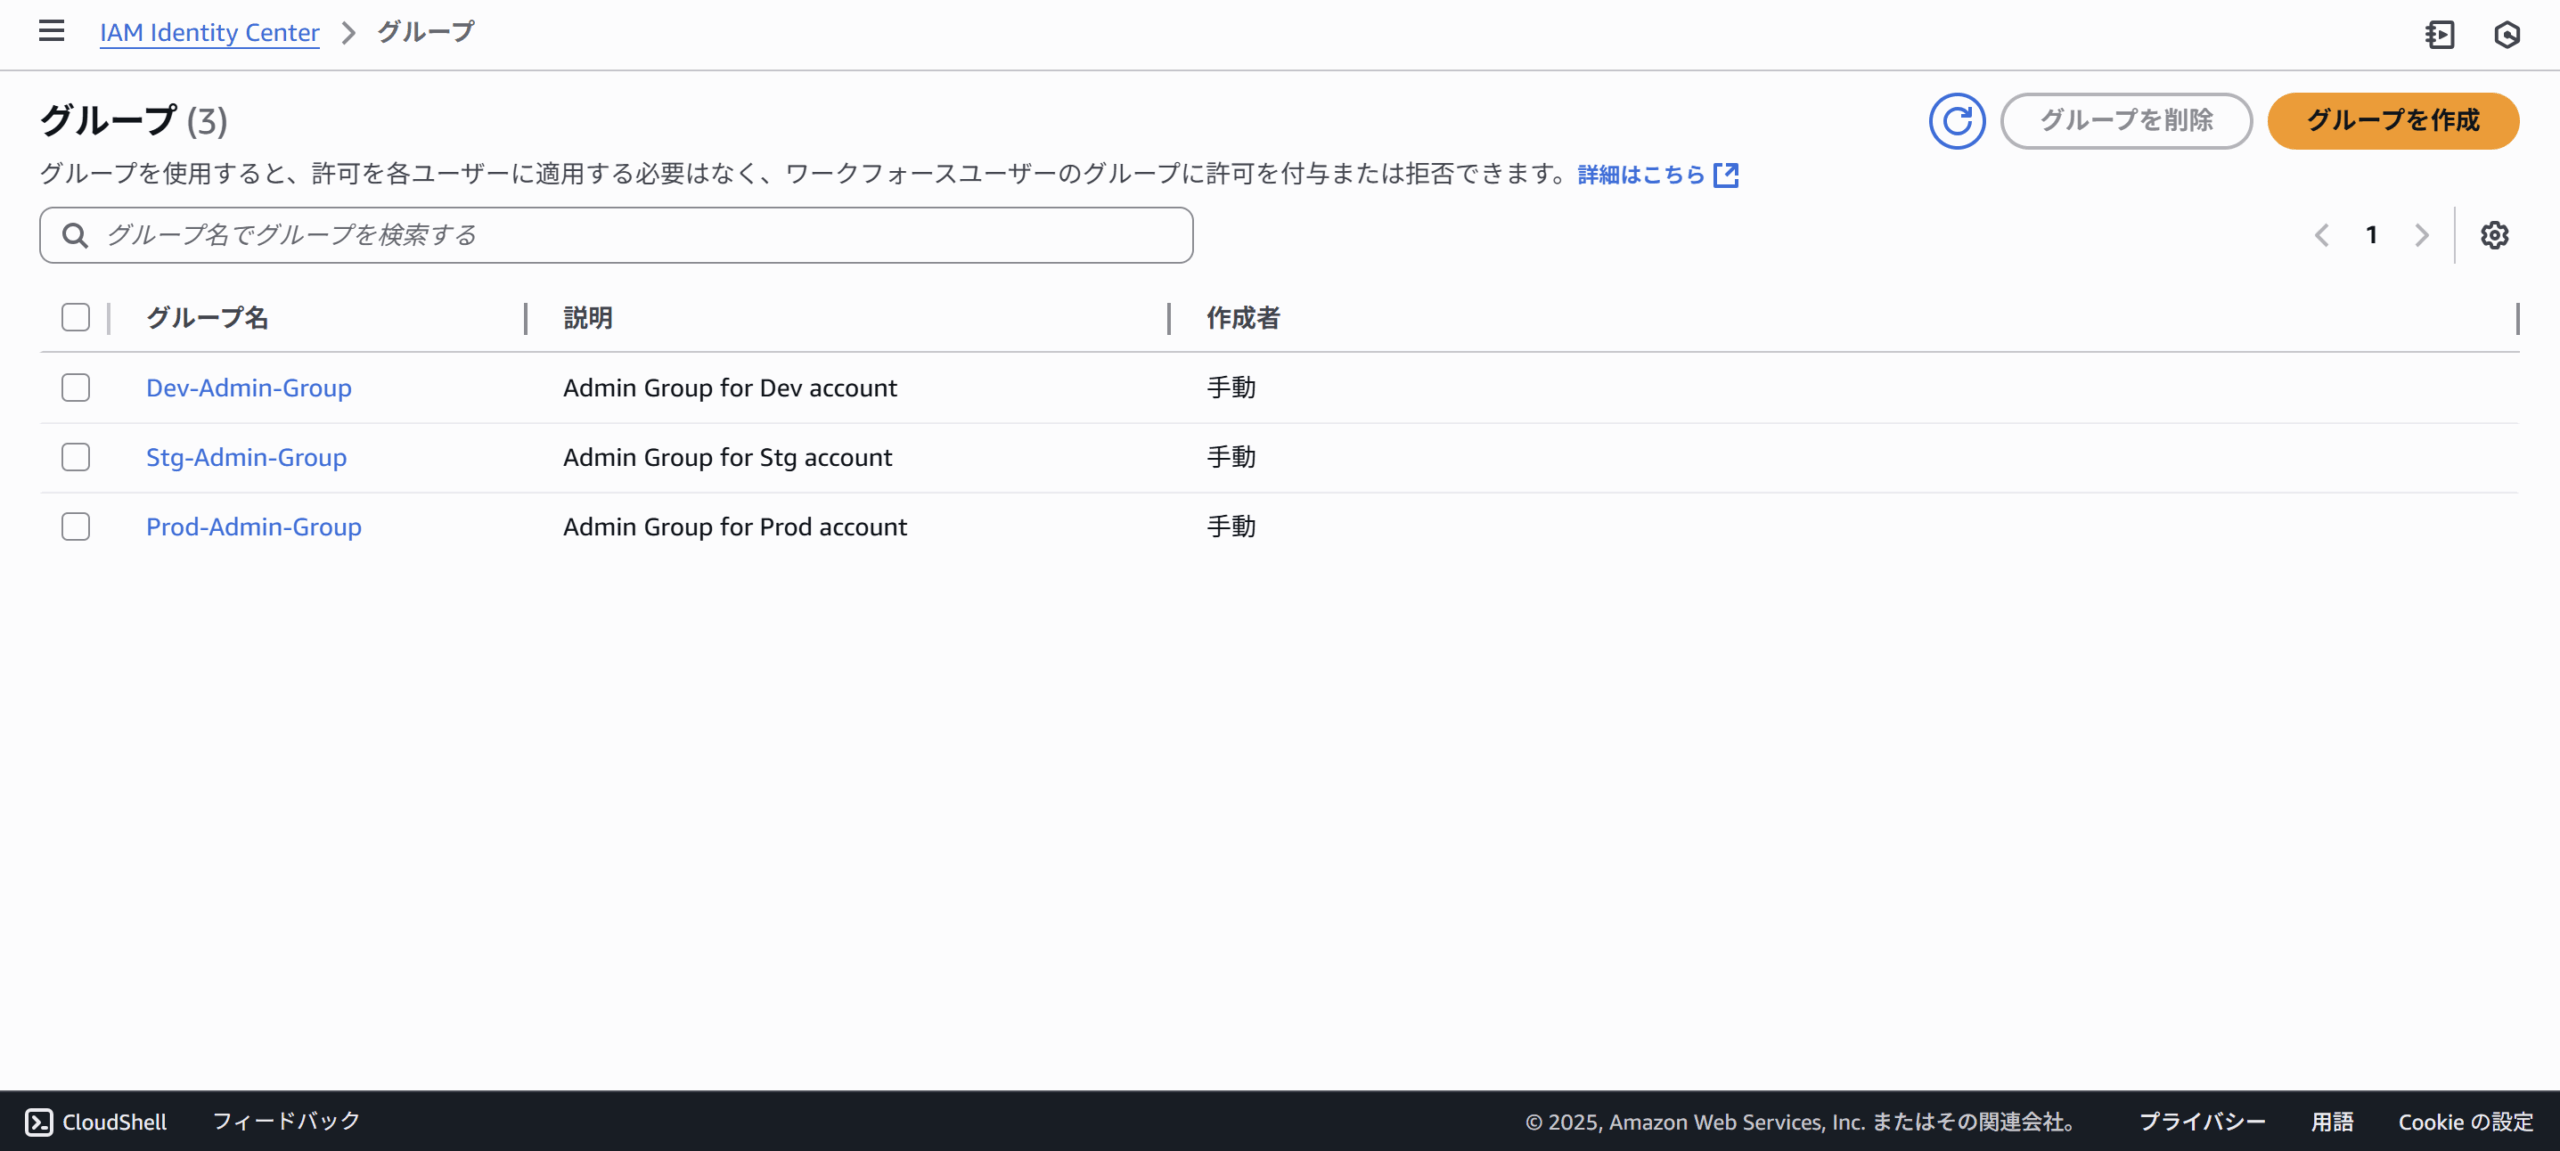
各アカウント用のグループが作成されていることを確認します。
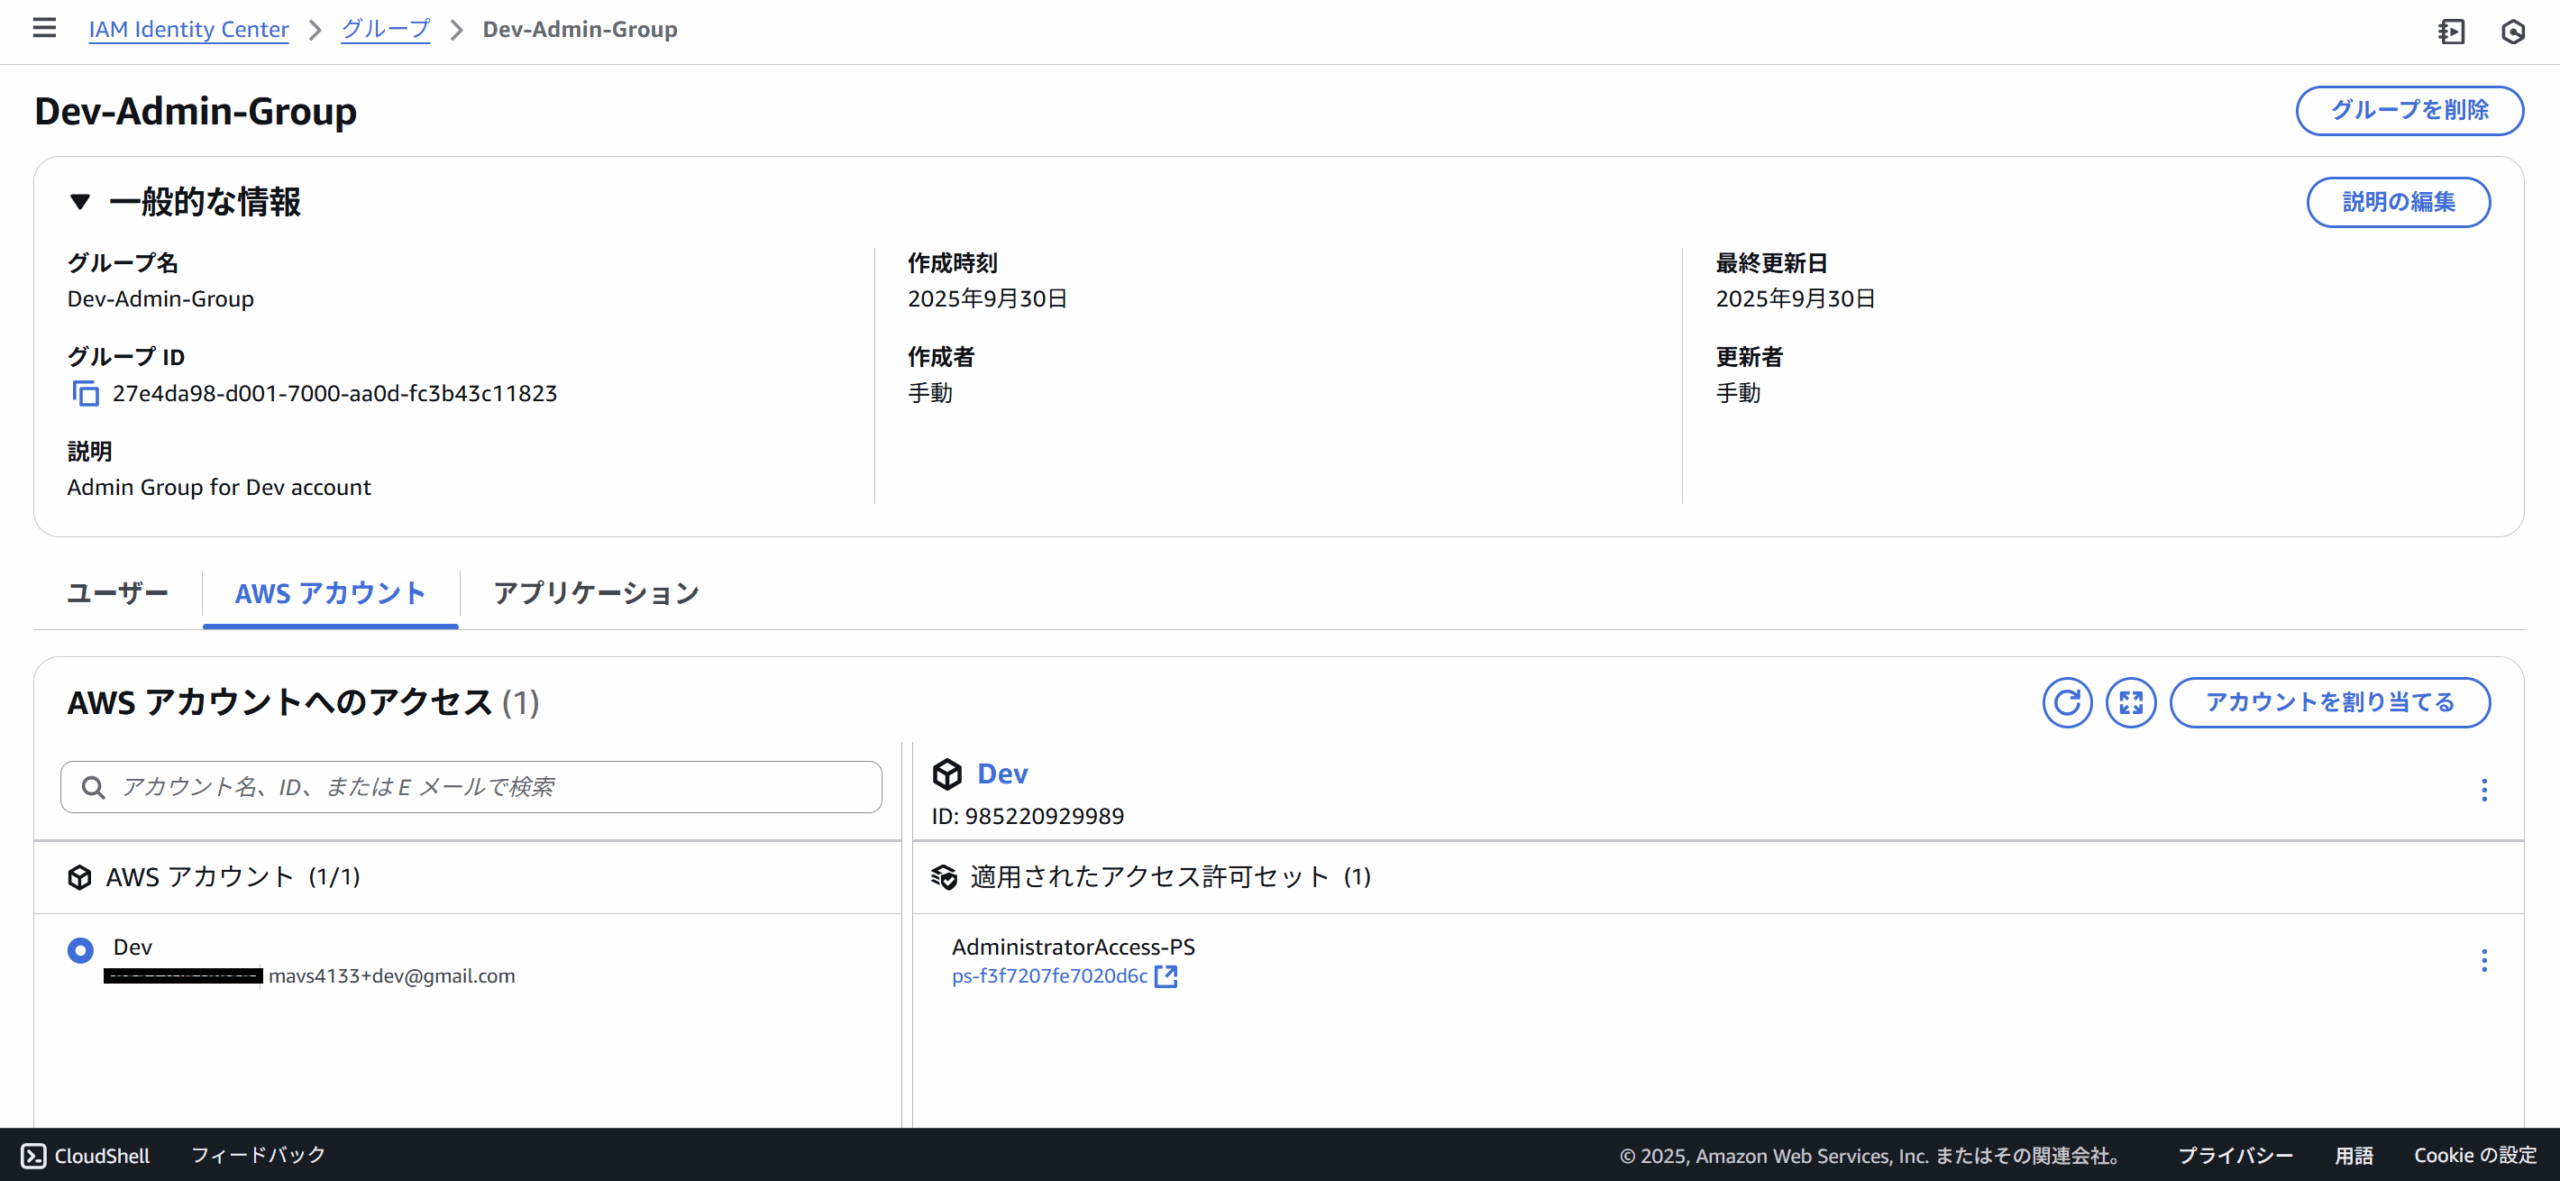
Dev-Admin-Groupの詳細画面は下記のようになっています。
実際にログインできるか確認します。IAM Identity CenterのダッシュボードにあるAWS access portal URL(https://d-XXXXXXXXXX.awsapps.com/startという形式のもの)から各アカウントにログインします。
今回はユーザ名にXXXXXXXX+dev-admin@gmail.comを指定していますので、これでパスワード入力画面に遷移します。実際にはまだパスワードが未設定のため、再設定する必要があります。その後、MFAを登録してログインすると、アクセスポータルへ遷移します。
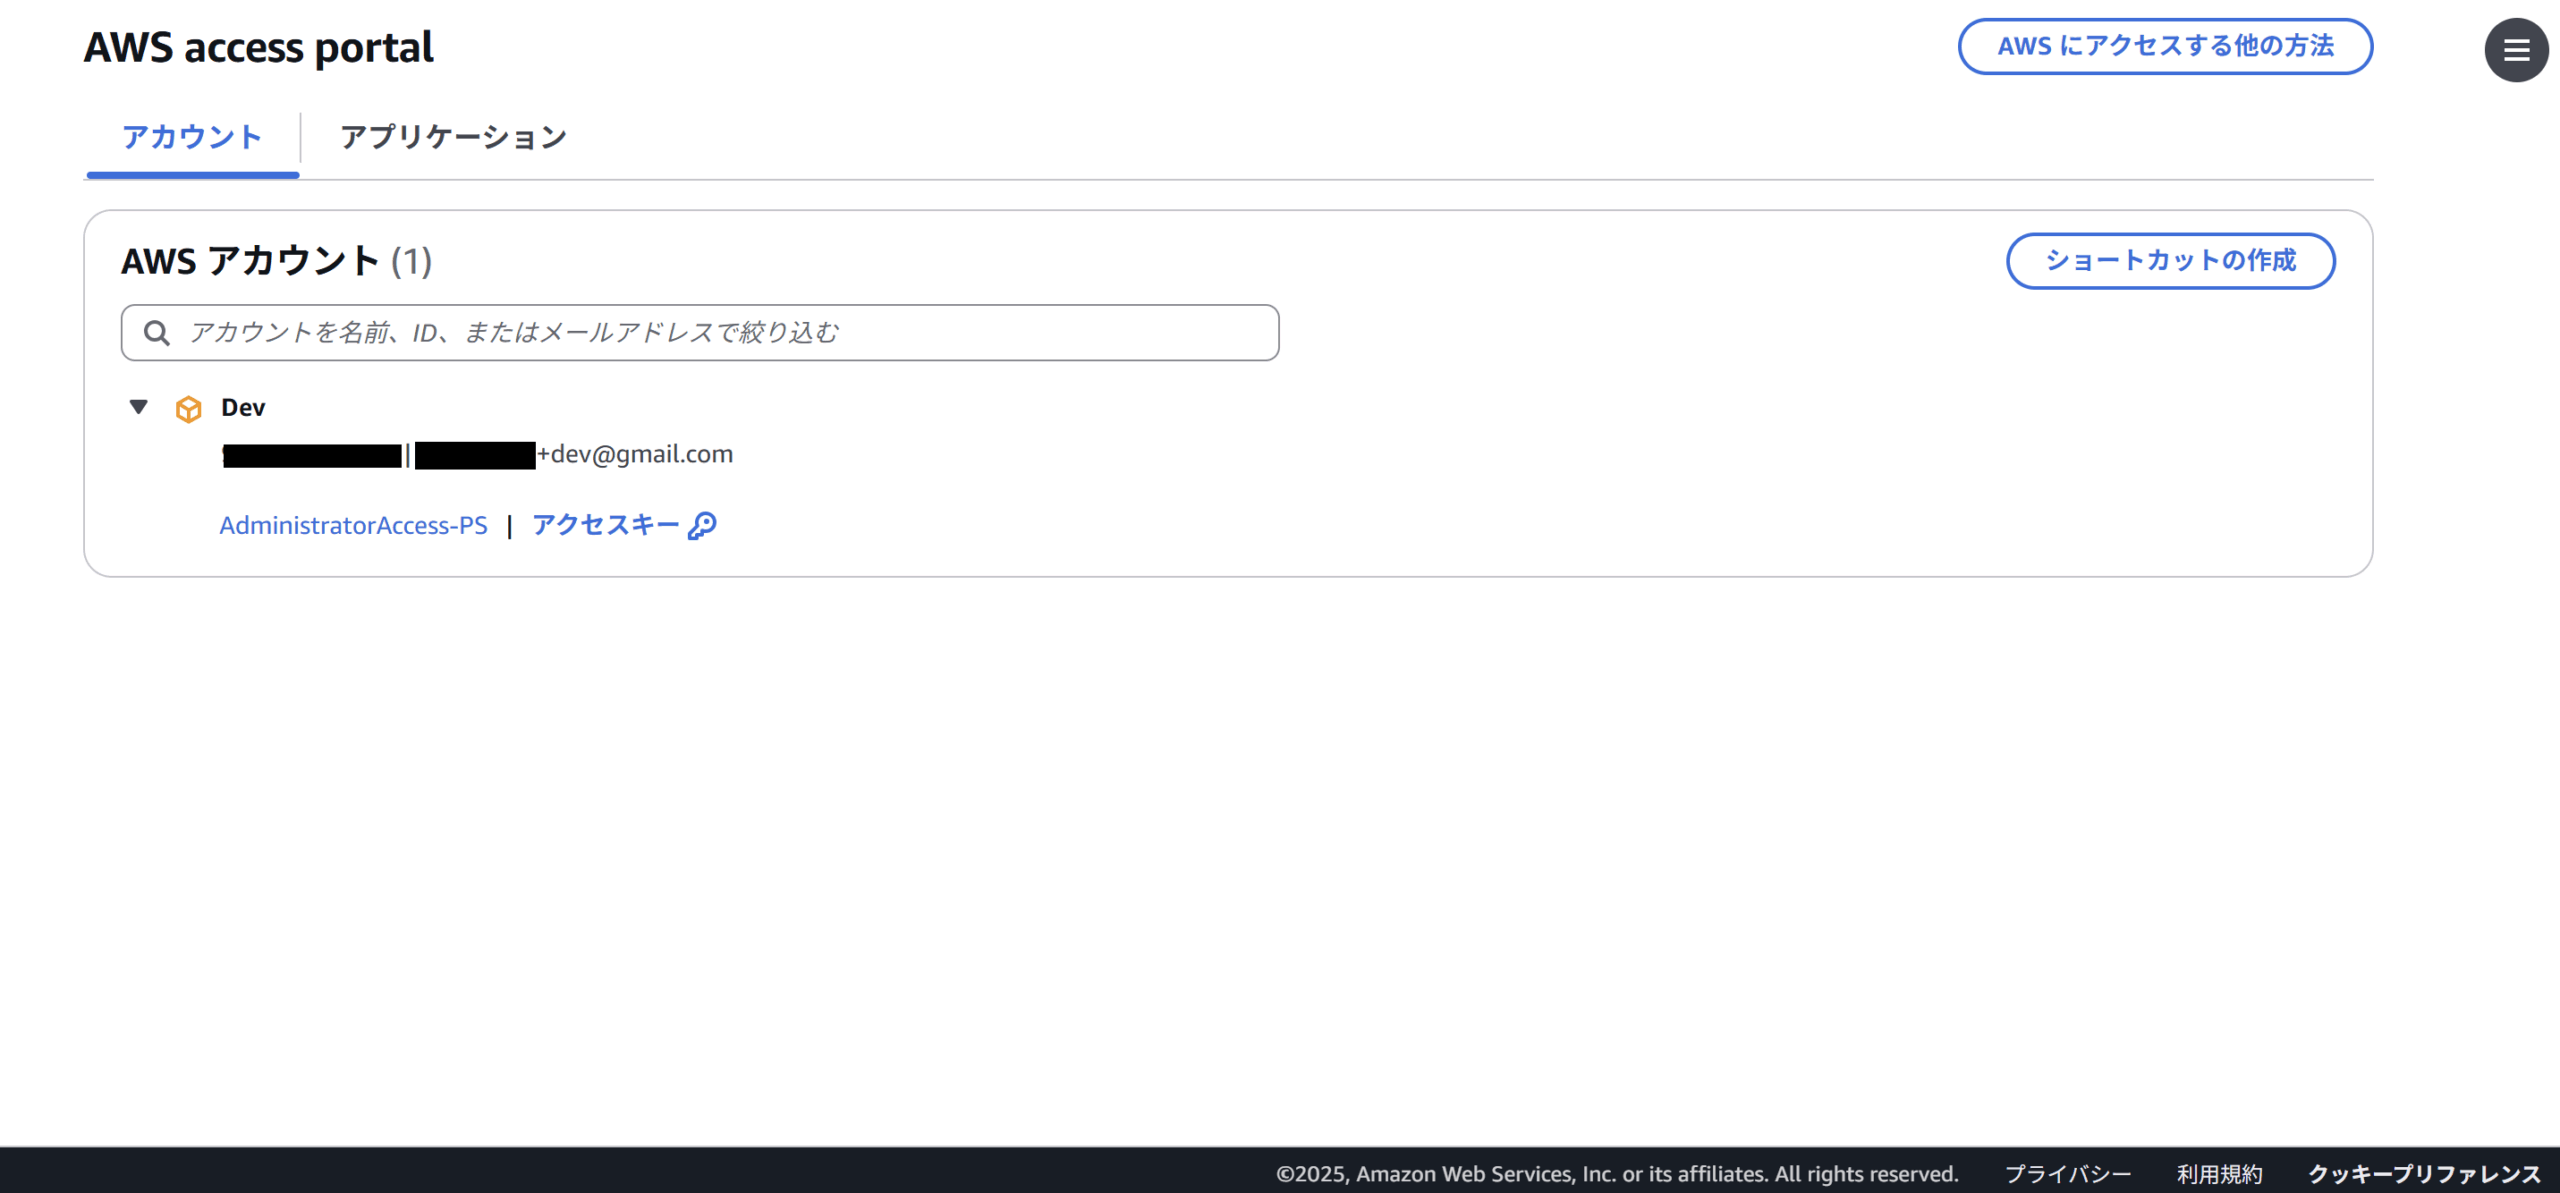
AdministratorAccess-PSをクリックすると、Devアカウントにログインできるようになります。
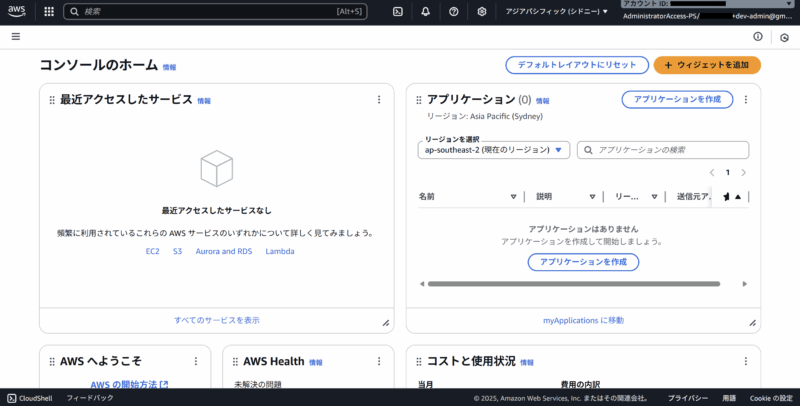
これでマルチアカウント環境の検証ができるようになりました!
おわりに
今回はTerraformを使ってAWS OrganizationsのOUとアカウントを作成し、IAM Identity CenterによるSSOログインまでしてみました。マルチアカウントを導入してみたい方はぜひ試してみてください!

関連記事
-
 AWS構築をCI/CDパイプラインで自動化する(Terraform)
-
 【AWS環境向け】TrivyによるTerraformセキュリティスキャンガイド:実践的アプローチと対策
-
 【Terraform】TerraformでもLambdaはTypeScriptで書きたい