
【小ネタ】Amazon Lightsailの制約と注意点
目次
本記事は、クラウドビルダーズ株式会社のアドベントカレンダー2025の25日目の記事となります!
はじめに
こんにちは、CloudBuildersのsugawaraです。
先日、Amazon Lightsailについて調べる機会があり、「単体で使う分にはお手軽だけど、既存のAWS構成と組み合わせるのは難しいな」と感じました。
今回は、Lightsailを触っていて気づいた制約や注意点を、小ネタ的にまとめています。同じように「とりあえず使ってみようかな」と考えている方の参考になれば幸いです。
Amazon Lightsailとは
概要
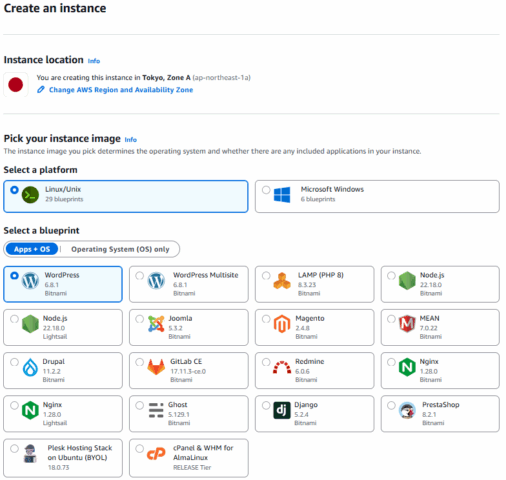
Amazon Lightsailは、「WordPressサイトをサクッと立てたい」「小規模サイトを簡単に公開したい」といったニーズに対して、よく利用されるサービスです。AWSコンソールからボタンをポチポチするだけで、簡単にLightsailインスタンスの作成から公開までを行うことができます。
特徴
Lightsailはいわゆる VPS(Virtual Private Server)型のサービスで、EC2のように細かな設定を行う必要がなく、OS・ミドルウェア・ネットワーク設定などがあらかじめパッケージ化されています。利用開始の手軽さとわかりやすい料金体系が特徴で、Lightsail単体で完結する構成であれば気軽に利用できます。
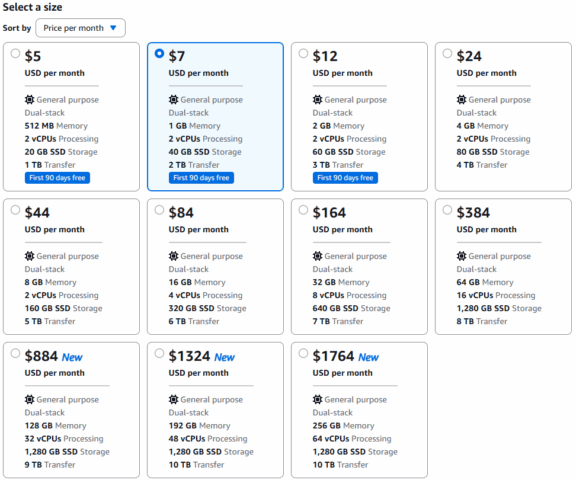
また、Lightsailには専用のLightsailロードバランサーや専用のCloudFront(Lightsail ディストリビューション)が用意されており、通常のAWSサービスを個別に組み合わせなくても、ある程度の構成を簡単に作れる点も魅力です。
さらに、サービスの規模が大きくなった場合でも、Lightsailインスタンスのスナップショットを利用してEC2へ移行することができるため、「まずはLightsailで始めて、必要に応じてEC2へ移行する」といった使い方も可能です。
ユースケース
上記の特徴を踏まえると、Lightsailは以下のようなケースに向いています。
- Lightsail単体で完結する小規模な構成
- まずは素早く立ち上げたい検証用途や小規模サイト
- 将来的にEC2へ移行することを前提としたスモールスタート
ただし、既存のAWS構成と組み合わせようとすると、いくつか制約が出てきてしまいます。
制約
特徴でも記載したように、Lightsailには下記のような専用のロードバランサーやCDNが用意されています。いずれもGUIから簡単に作成・連携できるため、「とりあえず負荷分散したい」「CDNを入れたい」といった用途には手軽です。
ただし、これらはLightsail専用に設計された簡易的なサービス であり、通常のAWSサービスと比べると機能や柔軟性には制限があります。今回はVPCとロードバランサーに絞って紹介します。
VPC
Lightsailインスタンスは、ユーザーからは直接見えないLightsail VPC(いわゆるShadow VPC)上で動作します。そのため、EC2のように任意のVPCを指定してインスタンスを作成することはできません。
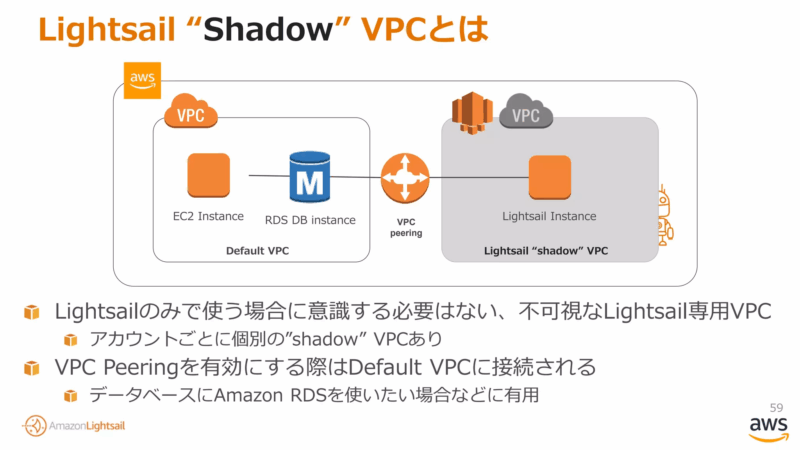
AWS Black Belt Online Seminarより抜粋
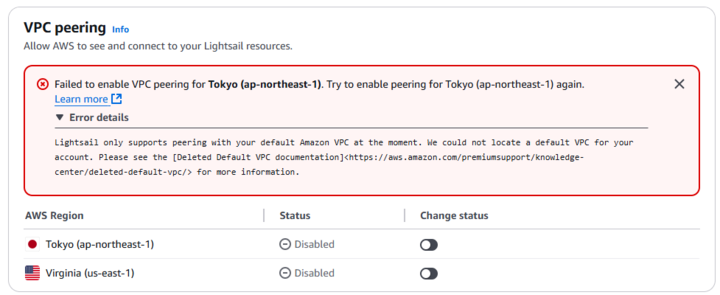
もし上記画像のように、既存のVPCリソース(RDSなど)とLightsailインスタンスを連携させたい場合は、VPC Peeringを設定する必要があります。しかし、Lightsail VPCとピアリングできるのは、デフォルトVPCのみという制約があります。
多くの環境では、セキュリティのベストプラクティスとして「デフォルトVPCは使わない、使わない場合は削除する」といった方針が採用されているかと思われます。
このため、セキュリティ要件が厳しい環境や、すでにカスタムVPCで構成された既存環境にLightsailを組み込もうとすると、VPC Peeringを利用した連携が難しくなります。
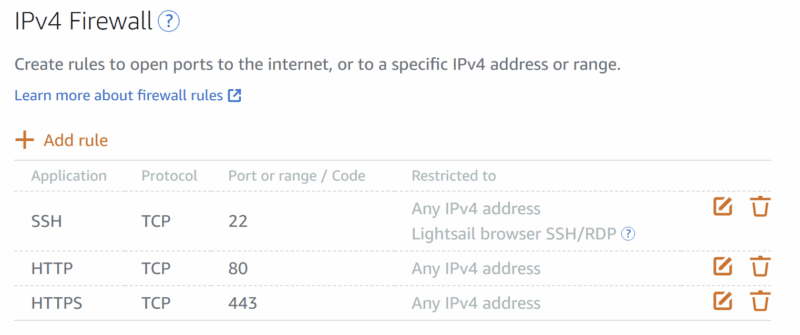
また、Lightsailインスタンスはセキュリティグループで細かくアクセス制御することはできません。Lightsailでは、アクセス制御に「ファイアウォールルール」というものが使われます。特定のポートやIPアドレス(レンジ)を指定して許可することができます。
しかし、EC2のセキュリティグループのように「他のリソースにアタッチされているセキュリティグループを参照して指定する」といった柔軟な制御はできません。例えば、「特定のALBからの通信のみ許可する」といった設定を、セキュリティグループIDで指定することができず、IPアドレスベースで管理する必要があります。
下記は実際のファイアウォールルールの設定画面となります。
ロードバランサー
Lightsailロードバランサーは、GUIから簡単に作成できる一方で、機能面での制約があります。通常のALBでは利用できる、以下のような機能は備えていません。
- 複雑なルール分岐
- パスベース / ホストベース制御の柔軟性
- Listener Ruleの細かい調整
- WAF連携
上記のような機能が必要になった場合、Lightsailロードバランサーでは要件を満たせません。
「それなら通常のALBを使えば解決するのでは?」と考えるかもしれませんが、通常のALB(VPC内のリソース)からLightsailインスタンスへトラフィックを転送するには、VPC Peeringが必要です。そしてピアリングできるのはデフォルトVPCのみという制約があるため、結局同じ問題に突き当たります。
なお、Lightsailロードバランサーは$18/月の固定料金となります。Lightsailインスタンスの最小構成($3.50/月〜)と比較すると、WordPressや小規模サイトでは本当に必要かどうかを慎重に検討する必要があります。
つまり、Lightsailロードバランサーは「簡単だがちょっと割高で機能制約あり」、通常のALBは「柔軟だがLightsailとは相性が悪い」というジレンマが発生します。
まとめ
今回調査した内容をまとめると、以下のようになります。
- Lightsailは単体で使うと非常に楽
- Lightsailロードバランサーは「簡単だがちょっと割高・制約多め」
- 通常のALBは「柔軟だがLightsailとは相性が悪い」
- Lightsailは単体完結が最も扱いやすい
既存のAWS環境と連携させる必要がある場合には、最初からEC2ベースで構築することを検討した方が、長期的には柔軟性が高いと思われます。
おわりに
今回は、Amazon Lightsailを調べる中で気づいた制約や注意点を、小ネタ的にまとめました。Lightsailは便利なサービスですが、既存のAWS構成と組み合わせる場合は、事前に制約を理解しておくことが重要だと感じました。これからLightsailの利用を検討している方の参考になれば幸いです。

関連記事
-
 7か月でAWS認定資格12冠達成への道のり
-
 超簡単!AWSアカウント作成手順
-
 AWSのルートユーザーにMFAを設定しよう