
ECS/EKSのサービスディスカバリ
目次
こんにちは。CloudBuildersのじんです。これまでもECS/EKSについて書いてきましたが、今回は「サービスディスカバリ(Service Discovery)」についてです。この記事は、クラウドビルダーズ Advent Calendar 2025の記事です。
※なお、サービスディスカバリは、ネットワーク上で提供されるサービス名を解決して到達する機能を指し、ECSで使用するCloud Mapと連携した機能については区別するために「サービス検出」と書くことにします。

コンテナ環境で、マイクロサービス化していたとしても、サービス間の通信がIPを使用した通信であることは変わらないですが、コンテナが継続的に稼働することを前提としていない(動的にスケールや更新がおこなわれる)ことに対応して、サービス名のIPアドレスへの変換(名前解決)を動的に更新する必要があります。また、サービスディスカバリをECS/EKSの外部から行う必要があるのか、内部のサービス間通信を目的とするのかによっても方式が異なってきます。
ECSとEKSでは主に下記のような方式があり、下記に挙げた方式をそれぞれ見ていきます。
| サービス | 対象 | ディスカバリ方式 | 名前解決方式 | 更新方法 |
| ECS | 外部/内部 | ELB(ALB/NLB) | DNS(LB名) | ECSによるターゲットG更新 |
| 内部 | サービス検出 | DNS(サービス名のRoute53登録) | ECS/Cloud MapによるRoute53レコード更新 | |
| 内部 | Service Connect | コンテナ内のhostsファイル | ECSによるEnvoyプロキシ更新 | |
| VPC/内部 | VPC Lattice | DNS(Latticeサービス名登録) | LatticeターゲットG更新 | |
| EKS | 外部/内部 | ELB(ALB/NLB) | DNS(LB名) | EKSによるターゲットG更新 |
| 内部 | CoreDNS | DNS | ConreDNSによるWatch/キャッシュ | |
| VPC/内部 | VPC Lattice | DNS(Latticeサービス名登録) | LatticeターゲットG更新 |
ECS:ELB使用
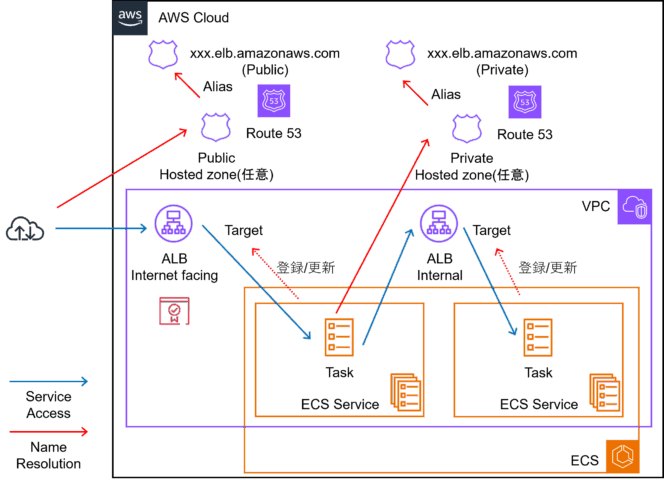
まずはALB(またはNLB)を使用したパターンです。方式的には、ALBのデフォルトのDNS名が使用でき、カスタムドメインを使う場合はRoute53に登録し、タスク(コンテナ)が入れ替わった時にもALBのターゲットグループでコントロール(ECSからの登録とヘルスチェックによるトラフィックの遮断)が行われる、EC2とも共通のおなじみのものです。
留意点
サービス間通信としては、後に記載しているService ConnectがAWSの推奨となりますが、こちらはALBのルールによる制御を行いたい場合や、DNSやロードバランサーといった既存技術で運用したい場合に選択します。
外部からサービスに接続しようとしたときは基本的に使用することになります。サービス間通信としてはELBのコストを意識する必要がある、ということと、ELB/ターゲットグループの構成が必要となります。
設定方法
ターゲットグループ、ALB、ALBのルールを作成し、ECSのサービスに指定します。
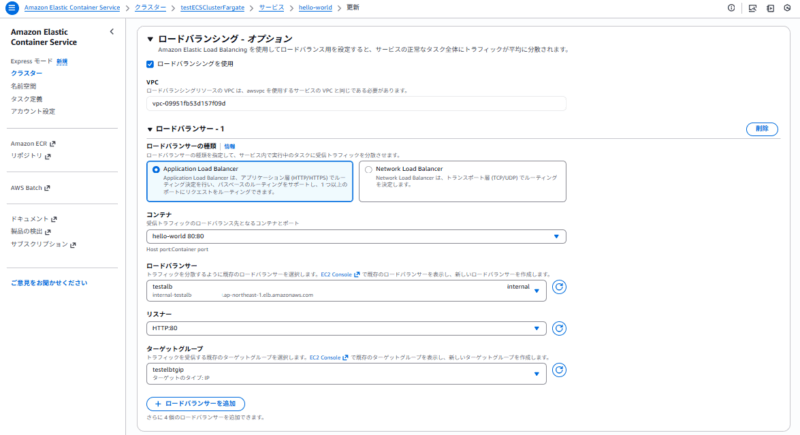
ALBは、外部からの接続の場合はインターネット向け(internet-facing)を選択しますが、サービス間通信では内部(internal)を選択します。ターゲットは、Fargateを使う場合はIPとし、EC2の場合はインスタンスかIPとします。
マネージメントコンソールでは下記のような画面となります。
接続元(クライアント)から接続する場合、外部向けにカスタムドメインを使用する場合は、Route53のパブリックゾーンを使用し、ACMで証明書を取得することになります。(この辺りの話は省略します。)
サービス間通信では、ALBのデフォルト名(xxxxx.ap-northeast-1.elb.amazonaws.comのようなドメイン名となる)でも良いですが、Route 53で使用したいドメイン名でプライベートホストゾーンを作成し、ホストレコードをエイリアスとしてALBを登録すると、任意のサービス名で名前解決できるようになります。
CloudFormationで設定する場合は、AWS::ECS::Serviceの[Properties]-[LoadBalancers]部分で指定します。
  ECSService:
    Type: AWS::ECS::Service
    DependsOn: ALBListener
    Properties:
      LoadBalancers:
        - ContainerName: <CONTAINER_NAME>
          ContainerPort: <CONTAINER_PORT>
          TargetGroupArn: <TARGETGROUP_ARN>

確認方法
名前解決の確認
接続元(外部の場合はインターネット経由で、内部の場合は同じクラスターの異なるサービスからECS Execで接続)curl等でELBのアドレスが解決され、接続できることを確認します。(下記はALB internalの例)
# curl -v http://internal-testalb-xxxxxxxxx.ap-northeast-1.elb.amazonaws.com
* Host internal-testalb-xxxxxxxxx.ap-northeast-1.elb.amazonaws.com:80 was resolved.
* IPv6: (none)
* IPv4: 10.0.4.232, 10.0.5.43
*   Trying 10.0.4.232:80...
* Connected to internal-testalb-xxxxxxxxx.ap-northeast-1.elb.amazonaws.com (10.0.4.232) port 80
* using HTTP/1.x
> GET / HTTP/1.1
> Host: internal-testalb-xxxxxxxxx.ap-northeast-1.elb.amazonaws.com
> User-Agent: curl/8.11.1
> Accept: */*
>
* Request completely sent off
< HTTP/1.1 200 OK
設定確認(GUI)
ELBやターゲットグループについてはここでは省略し、ECS側についてだけ触れます。
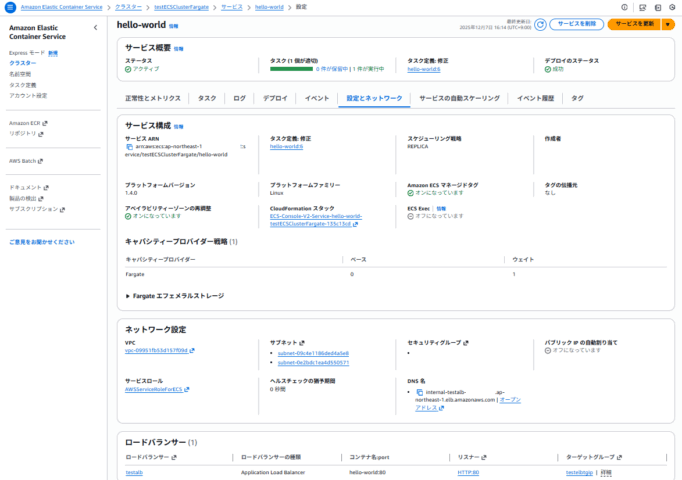
マネージメントコンソール > サービス > サービス名 > 設定とネットワークでロードバランサーを確認。ターゲットグループのリンクもあるため、リンクからターゲットグループに起動したタスク(コンテナ)が登録されていることを確認します。
設定確認(CLI)
ECSのサービスにターゲットグループが紐づいていることを確認するには下記のコマンドで確認します。
aws ecs describe-services \
  --cluster <CLUSTER_NAME> \
  --services <SERVICE_NAME> \
  --query "services[].loadBalancers"
ALBのターゲットグループにECSのタスク(コンテナ)がターゲットグループに登録されていることを確認するには、下記のコマンドで確認します。
aws elbv2 describe-target-health \
  --target-group-arn <TARGETGROUP_ARN>
なお、タスクのIPを確認するには、下記のコマンドでタスクのARNを確認し、ARNを使ってタスクの内容を確認します。
aws ecs list-tasks \
  --cluster <CLUSTER_NAME> \
  --service-name <SERVICE_NAME> \
  --query "taskArns"

aws ecs describe-tasks \
  --cluster <CLUSTER_NAME> \
  --tasks <TASK_ARN1> <TASK_ARN2> ... \
  --query "tasks[].attachments[].details[?name=='privateIPv4Address'].value"
ECS:サービス検出
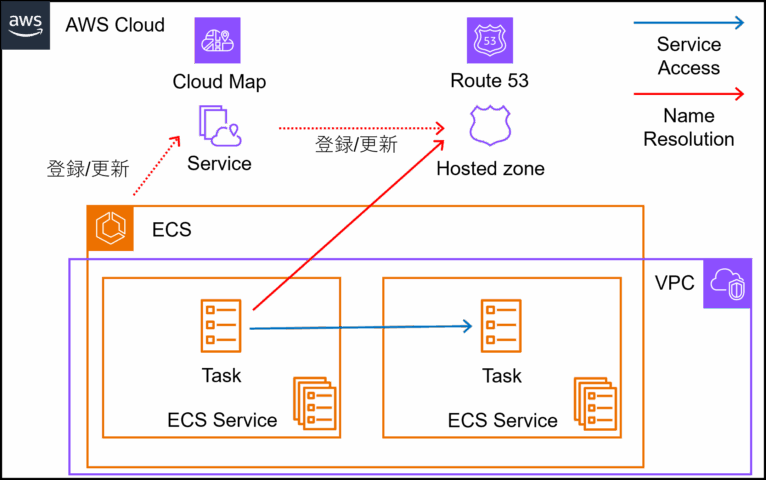
Cloud Mapと連携し、Route 53のプライベートホストゾーンにDNSレコードを自動登録する方式です。
名前解決としては、Route53を使用するので、通常のDNSを使用した方法となります。Cloud Mapの名前空間にサービスインスタンスとしてタスク(コンテナ)を登録し、Cloud MapがAレコードとしてこのプライベートIPをRoute 53にレコード登録します。ECSとCloud Mapは統合されていて、ECSがCloud MapのAPIを使ってサービスインスタンスの登録、削除を行います。
留意点
サービス検出の長所はRoute53にコンテナのIPアドレスが登録されるため、Route 53のホストゾーンと関連付けたVPC内で使えるということでしょうか。考慮点は、Route 53に直接コンテナのIPが登録されるため、TTLやキャッシュの問題は発生し、コンテナを入れ替える場合に、TTLが長かったりクライアント側がキャッシュを持っていると切り替わりに時間がかかってしまうことになります(ALBの場合は、クライアントがキャッシュを持っていてもALBのIPとなるので吸収されるのと、後に書いているService ConnectではEnvoyがプロキシとして吸収してくれるので、サービス検出の特有の話となります)。また、Cloud Mapで名前空間をプライベートかパブリックかを選択できるので、外部公開、内部連携ともに使えるように見えるのですが、登録されるのはコンテナのプライベートIPとなるので、名前解決は外部に公開しつつ、実際の通信はDirect Connectを使う、といったような場合のみ使用できます。
設定方法
Cloud Mapの名前空間をVPCのDNSクエリ(PrivateDnsNamespace)の設定で作成し、サービス検出(Cloud Mapのサービス)をその名前空間に作成、ECSのサービスでサービス検出と紐づけを行います。マネージメントコンソールでは、サービスの設定で、名前空間、サービス検出(名)の作成も指定することができます。
接続元(クライアント)から接続する場合は、サービス検出名.名前空間で接続します。(マネージメントコンソールでサービス検出のエンドポイントとして表示されるアドレス)
マネージメントコンソールでは下記のような画面となります。
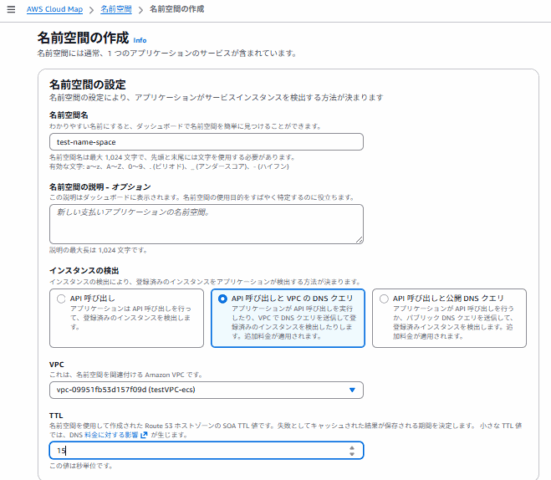
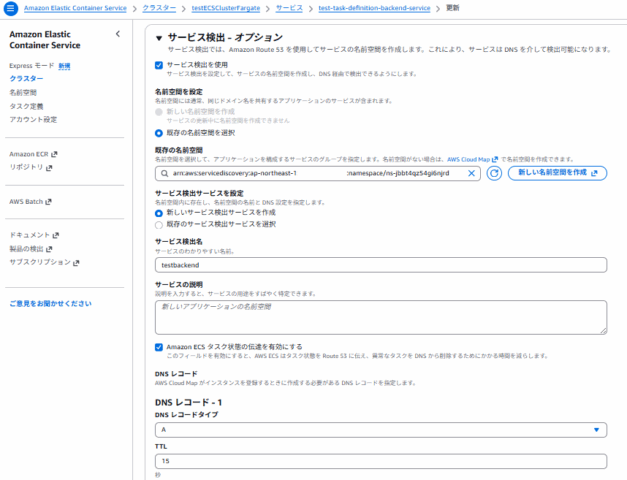
CloudFormationでは、3つのリソースを定義します。
- AWS::ServiceDiscovery::PrivateDnsNamespace: Cloud Mapの名前空間を作成します。
- AWS::ServiceDiscovery::Service: Cloud Mapのサービス(DNS設定、TTLなど)を作成します。
- AWS::ECS::Service:ECSサービスとサービス検出を紐付けます。
  # Cloud Map NameSpace
  PrivateDnsNamespace:
    Type: AWS::ServiceDiscovery::PrivateDnsNamespace
    Properties:
      Vpc: vpc-12345678
      Name: <NameSpace>
      Properties:
        DnsProperties:
          SOA:
            TTL: 15

  # Cloud Map Service
  DiscoveryService:
    Type: AWS::ServiceDiscovery::Service
    Properties:
      DnsConfig:
        DnsRecords:
          - Type: A
            TTL: 15
        RoutingPolicy: MULTIVALUE
      HealthCheckConfig:
        FailureThreshold: 3
        ResourcePath: /
        Type: HTTPS
      ServiceAttributes:
        Port: <CONTAINER_PORT>
      Name: <SERVICE_NAME>
      NamespaceId: <NAMESPACE_ID>

  #ECS Service
  ECSService:
    Type: AWS::ECS::Service
    Properties:
      ServiceRegistries:
        - RegistryArn: <DISCOVERYSERVICE_ARN>
確認方法
名前解決の確認
同じECSクラスターの異なるサービスのECS Execで、nslookupでホストゾーンに登録されていることを確認します。
# nslookup testbackend.test-name-space
Server:         10.0.0.2
Address:        10.0.0.2#53

Non-authoritative answer:
Name:   testbackend.test-name-space
Address: 10.0.5.126
curlでも確認します。
# curl -v http://testbackend.test-name-space:8080
* Host testbackend.test-name-space:8080 was resolved.
* IPv6: (none)
* IPv4: 10.0.5.126
*   Trying 10.0.5.126:8080...
* Connected to testbackend.test-name-space (10.0.5.126) port 8080
(以下省略)
設定確認(GUI)
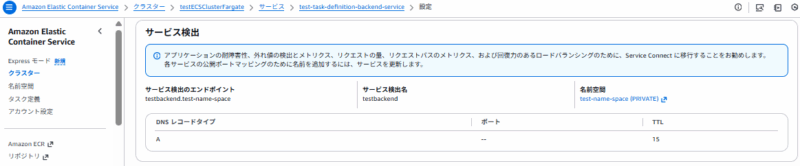
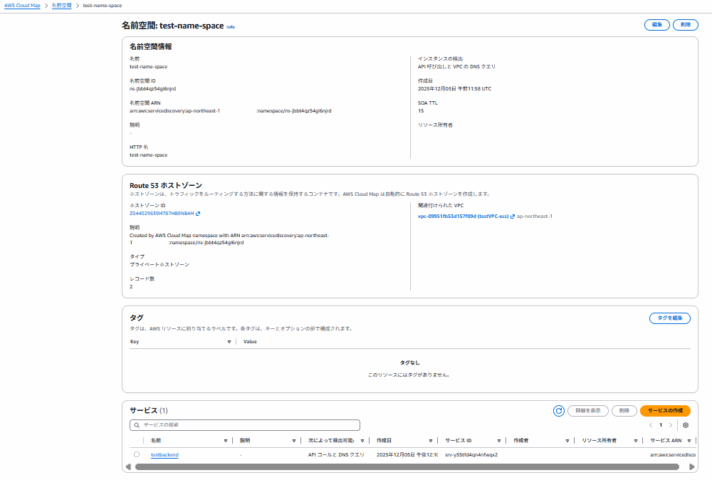
マネージメントコンソール > サービス > サービス名 > 設定とネットワークでサービス検出を確認します。サービス検出のエンドポイントとRoute 53に登録されるレコードタイプ、TTLを確認できるます。名前空間のリンクもあるため、リンクからECSの名前空間を確認でき、さらに名前空間としてCloud Mapへリンクされているので、サービスから起動したタスク(コンテナ)がサービスに登録されていることを確認できます。
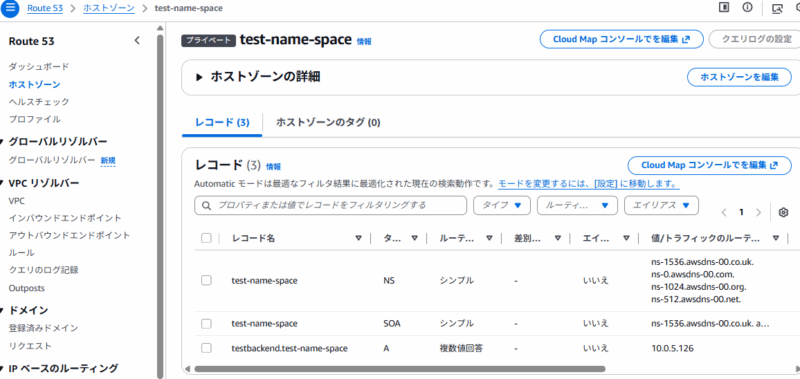
Route 53 > ホストゾーン > 対象ゾーンを選択し、Aレコードが登録されていることを確認できます。
設定確認(CLI)
ECSサービスで、サービス検出が設定されていることを確認します。
aws ecs describe-services \
  --cluster <CLUSTER_NAME> \
  --services <SERVICE_NAME> \
  --query 'services[].serviceRegistries' \
  --output json
Cloud Mapの名前空間を確認します。
aws servicediscovery list-namespaces \
  --output json
前記のコマンドで名前空間のIDが表示されるので、指定してサービス(サービス検出)を確認します。
aws servicediscovery list-services \
  --filters Name=NAMESPACE_ID,Values=<NAMESPACE_ID> \
--output jsonECS:Service Connect
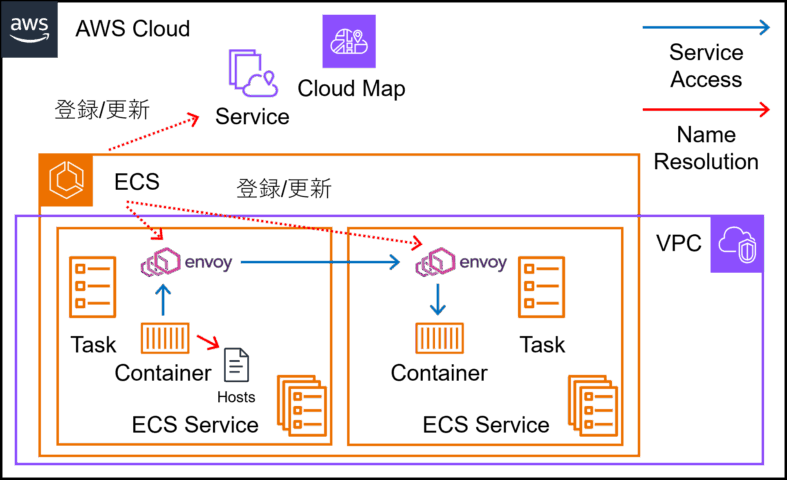
サービス間通信の方式としては、Service Connectが現在の推奨方式となります。App Meshというサービスもありますが、こちらは設定が複雑でしたが、Service Connectは構成が簡略化されており、App Mechのほうはサポート終了が予定されています。Service Connectは、ECSがサービスを検出し、Cloud Mapに登録するという部分はサービス検出と同様ですが、並行してEnvoyプロキシにも登録が行われ、クラスタ内の通信は、Envoyプロキシより制御されます。Envoyプロキシは、タスクを作成する際にサイドカーとして配置され、トラフィックを制御します。負荷分散としては、Envoyプロキシによりラウンドロビンで接続先を変えることになります。
留意点
留意点としては、上記のようにEnvoyプロキシをサイドカーとして使用するので、タスクのリソースとして256以上のvCPU、64MiB以上のメモリを追加することが求められます。トラフィックが少ないうちはあまり意識する容量ではないですが、大量のトラフィックを扱う場合は、リソースを意識する必要が出てきます。また、クライアント側(サービス名を解決する側)にもService Connectの設定を有効にし、Envoyプロキシを動作させる必要があります。
サービス間通信として特徴的なのは、DNSによる名前解決を使用せず、プロキシにより通信を行うため、サービス検出にあったようなTTLやキャッシュの影響を受けません。ただし、ECSで作成されたhostsに名前空間がEnvoyに向かうように(127.255.0.xのアドレス)設定が入ります。このため、エイリアスを使うように変更した等、名前空間に変更を行った場合は、クライアント側も再起動(再デプロイ)する必要があります。

設定方法
Cloud Mapの名前空間をAPI呼び出し(HttpNamespace)の設定で作成し、サービス(サービス検出)を設定し(GUIの場合はサービスを予め作成すると失敗するため、名前空間のみ先に作成し、Cloud MapのサービスはECSサービス設定した際の自動作成とする)、ECSのサービスのService Connectと紐づけを行います。
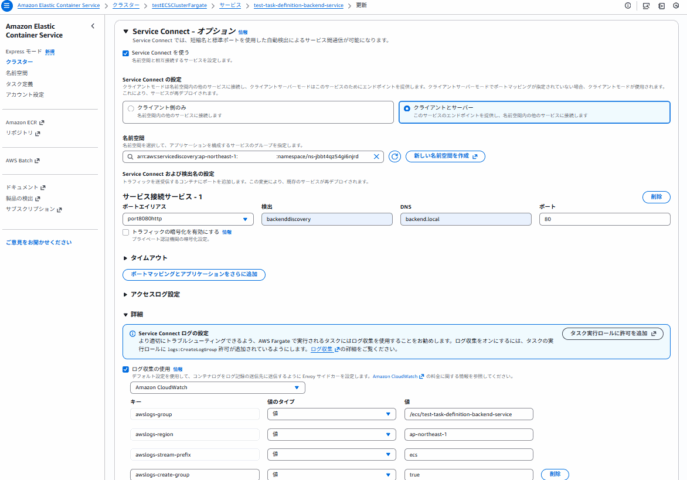
Cloud Mapの設定でサービス検出と異なる点は、名前空間をAPI呼び出しで作成する点と、サービスでDNS関連の設定が不要な点で、Service Connectの設定としてはECSのサービスで、名前空間、コンテナのポートエイリアス、検出名、DNS(クライアントからの接続名。省略した場合は、検出名.名前空間となり、この名前とは別のエイリアスを設定可能)、ポート番号を設定します。
接続には、前記の”DNS”という設定を使いますが、指定を省略した場合、クライアントから接続するアドレスは、検出名.名前空間(例:http://discoveryname.namespaseというようなアドレス)となり、エイリアスを使いたい場合はイリアス)は接続する際のアドレスがここで設定したエイリアス(backend.localをここで指定すると、クライアントから接続する場合もhttp://backend.localというアドレスで接続)となる。また、ポートを指定することで、コンテナでリッスンしているポートと異なるポートで受けることができます(例コンテナポート:8080、Service Connectで指定するポート:80)
なお、最初の図にもあるように、Service Connectの場合、接続元(のタスク)と接続先(のタスク)はともに通信がEnvoyを経由して行われるため、接続元のサービスでもクライアントとしてService Connectの設定を行う必要があります。
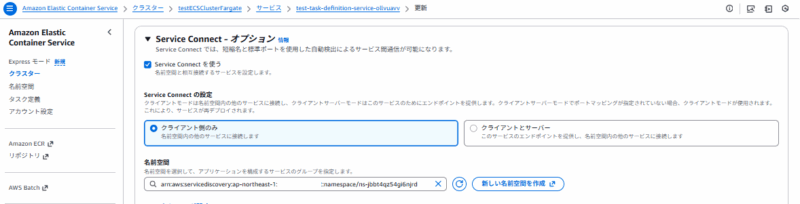
Envoyのサイドカーについては、意識することなくECS側で起動し、タスク内のコンテナのプロキシとして動作します。
CloudFormationでは、3つのリソースを定義します。
- AWS::ServiceDiscovery::PrivateDnsNamespace:Cloud Mapの名前空間を作成します。
- AWS::ServiceDiscovery::Service:Cloud Mapの サービスを作成します。
- AWS::ECS::Service:ECSサービスとService Connectを紐付けます。
  # Cloud Map NameSpace
  PrivateDnsNamespace:
    Type: AWS::ServiceDiscovery::HttpNamespace
    Properties:
      Name: <NAMESPACE>
  # Cloud Map Service
  DiscoveryService:
    Type: AWS::ServiceDiscovery::Service
    Properties:
      Name: <SERVICE_NAME>
NamespaceId: <NAMESPACE_ID> # ECS Service
ECSService:
Type: AWS::ECS::Service
Properties:
ServiceConnectConfiguration:
Enabled: true
Namespace: <NAMESPACE>
Services:
- PortName: <PORT_NAME> # タスク定義のポートマッピング名
DiscoveryName: <CLOUDMAPSERVICE_NAME> # AWS::ServiceDiscovery::Serviceのサービス名
ClientAliases:
- Port: 80
DnsName: <ALIASE>※なお、上記のURLに注意があるが、Replacementが必要となるスタックの更新は、ServiceConnectConfigurationの設定があると失敗するということなので、スタック更新には注意が必要です。
確認方法
名前解決の確認
同じECSクラスターの異なるサービス(Service Connectをクライアント設定したサービス)のECS Execで確認します。hostsの設定にService Connectのエイリアスが差し込まれていることを確認します。(下記は、エイリアスを”backend.local”とした例)
# cat /etc/hosts
127.0.0.1 localhost
10.0.5.55 ip-10-0-5-55.ap-northeast-1.compute.internal
127.255.0.1 backend.local
2600:f0f0:0:0:0:0:0:1 backend.local
curlで接続してみます。(IPv6は使用できない環境なのでfailしてますが、そのあと上記のhostsにあったアドレスで接続しています。
# curl -v http://backend.local
* Host backend.local:80 was resolved.
* IPv6: 2600:f0f0::1
* IPv4: 127.255.0.1
*   Trying [2600:f0f0::1]:80...
* Immediate connect fail for 2600:f0f0::1: Network is unreachable
*   Trying 127.255.0.1:80...
* Connected to backend.local (127.255.0.1) port 80
(以下省略)
設定確認(GUI)
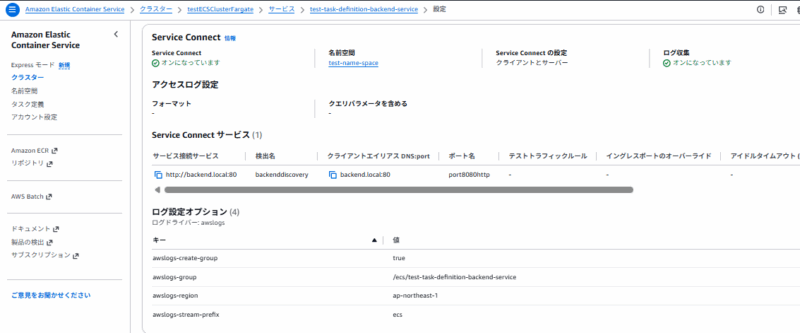
マネージメントコンソール > ECS > サービス > サービス名 > 設定とネットワークでService Connectを確認。接続名、ポートの情報が確認できる。名前空間のリンクもあるため、リンクからECSの名前空間を確認でき、さらに名前空間としてCloud Mapへリンクされているので起動したタスク(コンテナ)がサービスに登録されていることを確認します。
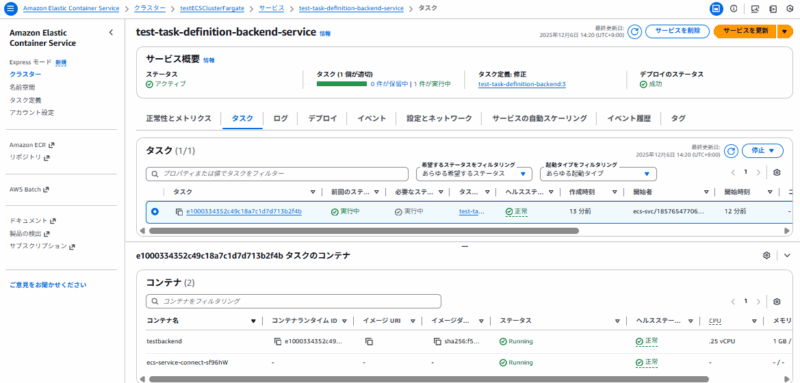
マネージメントコンソール > ECS > サービス > サービス名 > タスクからコンテナでEnvoyのプロキシ(ecs-service-connect-xxxxxx)が起動しているのが確認できます。
設定確認(CLI)
サービスの Service Connect 設定を確認します。
aws ecs describe-services \
  --cluster <CLUSTER_NAME> \
  --services <SERCICE_NAME> \
  --query "services[].serviceConnectConfiguration" \
  --output json
タスクでサイドカーが起動していることを確認します。タスクARNを確認してdescribe-tasksを行います。
aws ecs list-tasks \
  --cluster <CLUSTER_NAME> \
  --service-name <SERCICE_NAME> \
  --query "taskArns[]" \
  --output text
aws ecs describe-tasks \
--cluster <CLUSTER_NAME> \
--tasks <TASK_ARN> \
--query "tasks[0].containers[*].[name,lastStatus]" \
--output table出力サンプルは下記です。ecs-service-connect-xxxxxというサイドカーが動作しています。
------------------------------------------
|              DescribeTasks             |
+----------------------------+-----------+
|  ecs-service-connect-QAvpG |  RUNNING  |
|  backend                   |  RUNNING  |
+----------------------------+-----------+ECS:VPC Lattice
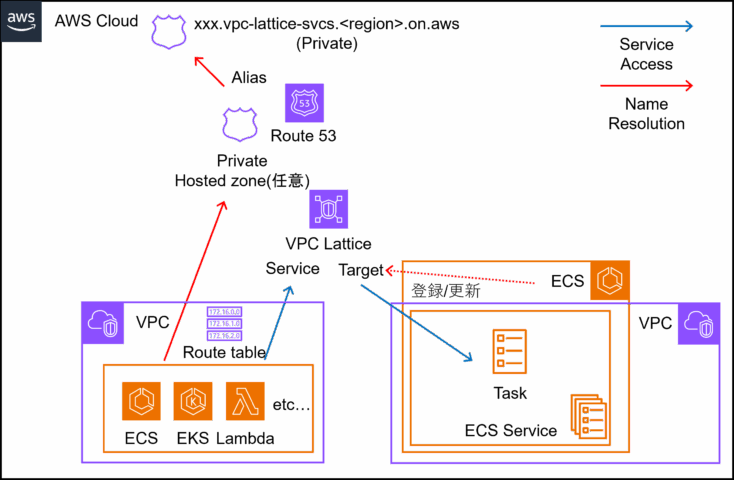
VPC LatticeもECSのサービス間通信の方式として使用できます。VPC Latticeは、ECSに限らずターゲットとしてEKS/Lambda/ALB/EC2/IPを設定可能で、VPC内(複数のVPCでも可)でリソースをサービスとして接続します。
名前解決としては、DNSを使用し、<service>.vpc-lattice-svcs.<region>.on.awsのようなアドレスを生成し使用します(アカウント内のRoute53ではなく、AWSのリゾルバで解決)。図のようにRoute 53のプライベートホストゾーンでエイリアスとして設定も可能です。負荷分散としてはターゲットグループ(ELBのターゲットグループではなく、Latticeのターゲットグループ)でラウンドロビン方式でルーティングされます。
留意点
通信はリンクローカルアドレス (169.254.171.x)へのゲートウェイがサブネットにあり、そこから先はVPC内ではなく、AWSのネットワークを経由して接続することになります。このため、VPCを跨ぐ場合もIPの重複などは意識しなくてよくなります。また、クライアントからの通信とヘルスチェックのために169.254.171.0/24 および 129.224.0.0/17を含むマネージドプレフィックスリスト(com.amazonaws.region.vpc-lattice、IPv6は、com.amazonaws.region.ipv6.vpc-lattice)を設定する必要があります。(下記URL参照)

カスタムドメインを設定する場合は、Route53を設定する必要があります。
基本的には、VPC Latticeの設定とECSをLatticeのターゲットグループに紐づける形だが、ルーティング設定(GW型のVPCエンドポイントのように自動設定)やセキュリティグループで上記のマネージドプレフィックスを設定するので、ECS内部で使うには煩雑なため、VPCを跨いでサービス間通信を行う場合や異なるリソース(ECS/EKS/Lambda/EC2等)を混在させたい場合などの用途の場合に選択することになると思います。
ただしコストはそれなりに発生するので、想定する通信パターンと通信量も含めてコスト算定が必要となります。

設定方法
VPC Latticeを使用する場合は、インフラストラクチャロールを作成します。インフラストラクチャは、マネージメントコンソールではECSのユースケースの「Elastic Container Service for VPC Lattice」となっているもので、AWSマネージドポリシーの「AmazonECSInfrastructureRolePolicyForVpcLattice」が使用できます(具体的な権限はリンクを参照)。

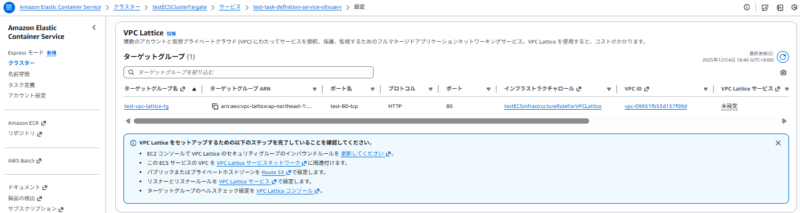
ECSの設定としては、サービスのVPC Lattice(pcLatticeConfigurations)で設定します。ターゲットグループ名(GUIの場合はECS側で設定。VPC Latticeのターゲットグループの設定)、ポート名(ECSのタスク定義で設定したコンテナポート名)、プロトコル、ポート番号を指定して作成します。なお、ポートはVPC Latticeのリスナー側となり、コンテナがリッスンしているポートとは別のポートを指定できます(例:コンテナが8080でリッスンし、サービスは80とすることが可能)。
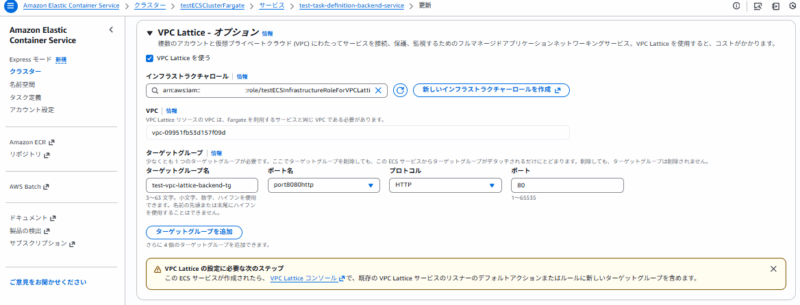
接続は、<service>.vpc-lattice-svcs.<region>.on.awsにようなVPC Latticeのサービスエンドポイントのアドレスとここで設定したポート番号を使用します。今回は触れませんが、VPC LatticeサービスでカスタムドメインやACM証明書を使用しTLSも設定可能です。
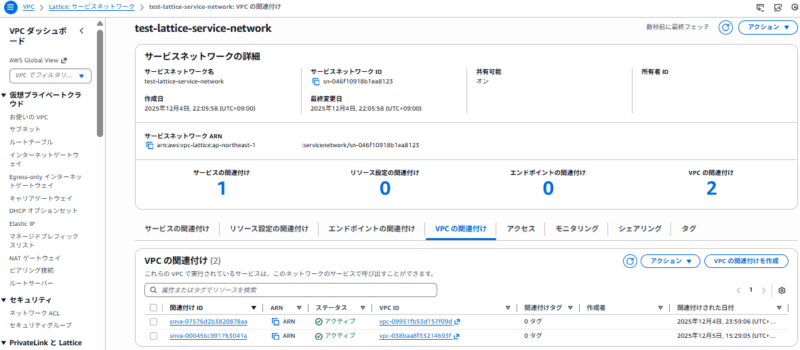
VPC Lattice側の設定は下記のリンクが参考になりますが(後半にLattice部分の設定が記載)、VPC Latticeのサービスを作成し、その際に上記ターゲットグループ名をリスナーのアクションで設定(ALBのルールでターゲットグループを設定するのと同様のイメージ)します。またVPC Latticeのサービスネットワークを作成し、そこでVPC Latticeのサービスおよびサービスを利用するVPCを関連付けます。ここで、サービスネットワークが作成される際に、VPCのすべてのルートテーブルにVPC Latticeへのルートが設定されます。したがって、接続できる範囲としては、ここで関連付けたVPC内ということになります。
CloudFormationでは、VPC LatticeとECSサービスのリソースを定義します。VPC Latticeのターゲットグループを作成してからECSサービス設定を行う必要があります。
- AWS::VpcLattice::TargetGroup:VPC Latticeのターゲットグループを作成します。
- AWS::ECS::Service:ECSサービスとVPC Latticeのターゲットグループを紐付けます。
- AWS::VpcLattice::Service:VPC Latticeの サービスを作成します。
- AWS::VpcLattice::Listener:VPC Latticeのリスナーを設定します。
- AWS::VpcLattice::ServiceNetwork:VPC Latticeのサービスネットワークを作成します。
- AWS::VpcLattice::ServiceNetworkVpcAssociation:VPC LatticeサービスネットワークにVPCを割り当てます。
- AWS::VpcLattice::ServiceNetworkServiceAssociation:VPC LatticeサービスネットワークにVPC Latticeサービスを割り当てます。
  # VPC Lattice TargetGroup
  TargetGroup:
    Type: AWS::VpcLattice::TargetGroup
    Properties:
      Type: IP
      Name: <TARGETGROUP_NAME>
      Config:
        Port: <CONTAINERLISTEN_PORTNO> # ECSのコンテナがリッスンするポート
        Protocol: HTTP
        VpcIdentifier: <VPC_ID>
        HealthCheck:
          Enabled: true
          Path: /
# VPC Lattice Service
LatticeService:
Type: AWS::VpcLattice::Service
Properties:
Name: <LATTICESERVICE_NAME>
AuthType: String # NONE | AWS_IAM※AuthTypeでAWS_IAM認証ポリシー設定可能。(下記URL参照)

# VPC Lattice Service Listener
Listener:
  Type: AWS::VpcLattice::Listener
  Properties:
    DefaultAction:
      Forward:
        TargetGroups:
          - TargetGroupIdentifier: !Ref TargetGroup
# VPC Lattice ServiceNetwork
LatticeServiceNetwork:
Type: AWS::VpcLattice::ServiceNetwork
Properties:
Name: <SERVICRNETWORK_NAME>
AuthType: String # NONE | AWS_IAM Serviceと同様# Associate VPC with VPC Lattice ServiceNetwork
ServiceNetworkVpcAssociation:
Type: AWS::VpcLattice::ServiceNetworkVpcAssociation
Properties:
SecurityGroupIds:
- <SECURITYGROUP_ID>
ServiceNetworkIdentifier: !Ref LatticeServiceNetwork
VpcIdentifier: <VPC_ID># Associate VPC Lattice Service with VPC Lattice ServiceNetwork
ServiceNetworkServiceAssociation:
Type: AWS::VpcLattice::ServiceNetworkServiceAssociation
Properties:
ServiceIdentifier: !Ref LatticeService
ServiceNetworkIdentifier: !Ref LatticeServiceNetworkLatticeのテンプレートについては、下記を参照。

  # ECSService Vpc Lattice Configuration
  ECSService:
    Type: AWS::ECS::Service
    Properties:
      VpcLatticeConfigurations:
        - RoleArn: arn:aws:iam::111122223333:role/ecsInfrastructureRole
          PortName: <PORT_NAME> # タスク定義のポートマッピング名
          TargetGroupArn: <LATTICETARGETGROUP_ARN>
確認方法
名前解決の確認
VPC Latticeのサービスネットワークで指定したVPC内からVPC Latticeのサービスエンドポイントのアドレスに接続できることで確認します。(IPv6は使用できない環境なのでfailしてますが、そのあと上記のhostsにあったアドレスで接続しています。)
※VPC Latticeのサービスエンドポイントのアドレスは、後述するGUIの確認で、VPC Latticeサービスの「ドメイン名」で確認するか、CLIの確認で、aws vpc-lattice list-servicesコマンドの[dnsEntry]-[domainName]で確認できます。
curl -v http://test-lattice-service-xxxxxxxxxxxxxxxxx.xxxxxxx.vpc-lattice-svcs.ap-northeast-1.on.aws
* Host test-lattice-service-xxxxxxxxxxxxxxxxx.xxxxxxx.vpc-lattice-svcs.ap-northeast-1.on.aws:80 was resolved.
* IPv6: fd00:ec2:80::a9fe:ab61
* IPv4: 169.254.171.97
*   Trying [fd00:ec2:80::a9fe:ab61]:80...
* Immediate connect fail for fd00:ec2:80::a9fe:ab61: Network is unreachable
*   Trying 169.254.171.97:80...
* Connected to test-lattice-service-xxxxxxxxxxxxxxxxx.xxxxxxx.vpc-lattice-svcs.ap-northeast-1.on.aws (169.254.171.97) port 80
(以下省略)
設定確認(GUI)
マネージメントコンソール > ECS > サービス > サービス名 > 設定とネットワークでVPC Latticeを確認します。ターゲットグループ名、ポートの情報が確認できる。VPC Latticeが設定されて関連づけられている場合は、VPC LatticeサービスとVPC Latticeサービスネットワークへのリンクも表示されます。
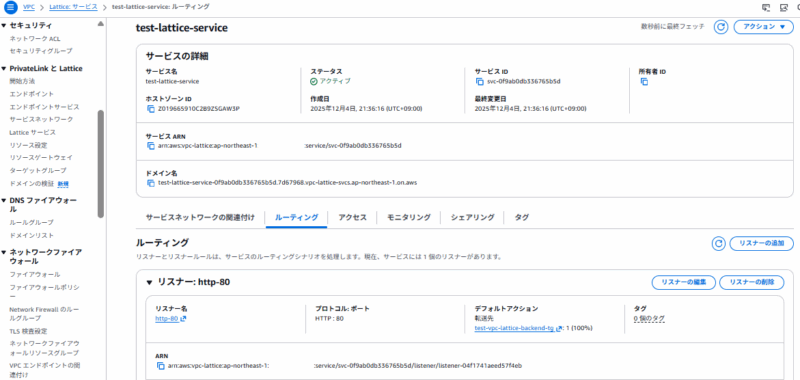
マネージメントコンソール > VPC > VPC Lattice サービス > サービス名のドメイン名でVPC Latticeのサービスエンドポイントを確認できるのと、ルーティングタブのリスナーでプロトコル、ポート、転送先のターゲットグループが確認できます。
マネージメントコンソール > VPC > VPC Lattice サービスネットワーク > サービスネットワーク名 > VPCの関連付けタブで関連付けられているVPCが確認できます。
マネージメントコンソール > VPC > VPC Lattice ターゲットグループ > ターゲットグループ名 > ターゲットタブで登録されているコンテナ(のIPアドレス)が確認できます。
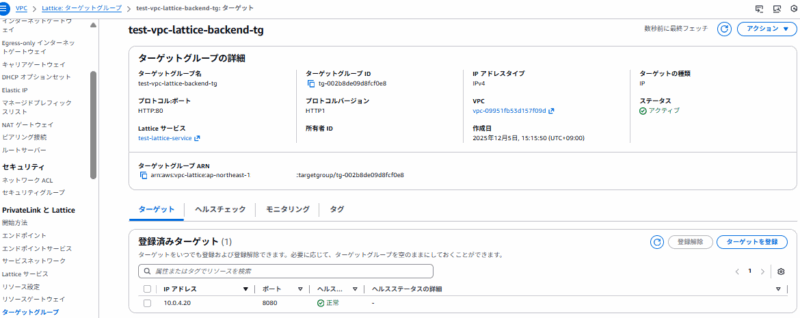
設定確認(CLI)
下記のコマンドでVPC Lattice設定を含むECSのサービスの詳細を取得します。
aws ecs describe-services \
  --cluster <CLUSTER_NAME> \
  --services <SERVICE_NAME> \
  --query 'services[0].vpcLatticeConfigurations' \
  --output json
下記のコマンドでVPC Latticeのターゲットグループを確認します。
aws vpc-lattice list-target-groups \
  --output json
前のコマンドで取得したターゲットグループのIDを使用して、ターゲットグループ内のターゲット(登録されているコンテナのIPなど)を確認
aws vpc-lattice list-targets \
  --target-group-identifier <TARGETGROUP_ID> \
  --output json
出力サンプルは下記です。IPとポート、ヘルスチェックの結果が取得できます。
{
    "items": [
        {
            "id": "10.0.4.20",
            "port": 8080,
            "status": "HEALTHY"
        }
    ]
}
下記のコマンドでVPC Latticeサービスの情報を取得します。接続する際のVPC Latticeのサービスエンドポイント(下記のdomainName)が確認できます。
aws vpc-lattice list-services出力サンプルは下記です。
{
    "items": [
        {
            "id": "svc-xxxxxxxxxxxxxxxxx",
            "name": "test-lattice-service",
            "arn": "arn:aws:vpc-lattice:ap-northeast-1:xxxxxxxxxxxx:service/svc-xxxxxxxxxxxxxxxxx",
            "createdAt": "2025-12-04T12:36:16.033000+00:00",
            "lastUpdatedAt": "2025-12-04T12:36:16.033000+00:00",
            "dnsEntry": {
                "domainName": "test-lattice-service-xxxxxxxxxxxxxxxxx.xxxxxxx.vpc-lattice-svcs.ap-northeast-1.on.aws",
                "hostedZoneId": "xxxxxxxxxxxxxxxxxxxxx"
            },
            "status": "ACTIVE"
        }
    ]
}
前のコマンドで取得したサービスのIDを使用して、VPC Latticeのリスナー設定を確認します。
aws vpc-lattice list-listeners \
  --service-identifier <SERVICE_ID> \
  --output json
前のコマンドで取得したリスナーIDを使用して、ルーティングルールを確認します。
aws vpc-lattice list-rules \
  --service-identifier <SERVICE_ID> \
  --listener-identifier <LISTENER_ID> \
  --output json
ルーティングがターゲットグループに向けられていることを確認するには、前のコマンドで取得したルールIDを使用して、ルールを確認します。
aws vpc-lattice get-rule \
  --service-identifier <SERVICE_ID> \
  --listener-identifier <LISTENER_ID> \
  --rule-identifier <RULE_ID> \
  --output json
EKS:ELB使用
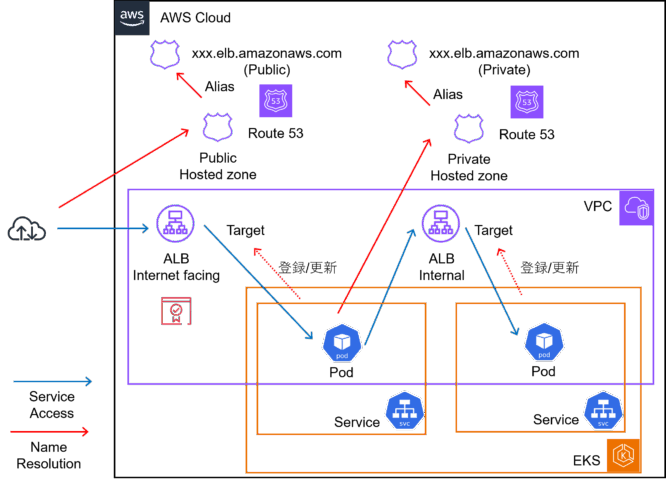
EKSでも外部から使用する場合は、ALB(またはNLB)を使用します。方式的には、ECS部分で記載したので省略しますが、EKSの場合、KubernetesのIngressと統合することができるので、AWS側でALBやターゲットグループを作成せずに、Ingress作成時に自動作成できます。また、オプション的な話になりますが、アドオンの「外部DNS」を使用するとRoute53のホストゾーンに自動登録することも可能です。(設定方法部分でも参考として記載)
留意点
Auto Modeでない場合は、アドオンやコントローラーなど前提が多いですが、Auto Modeではデフォルトで含まれているため、いくつかのマニフェストを設定するのみでAWS側のリソースは自動作成されます。(セキュリティグループは同時作成することも別指定することも可能)
内部通信の場合は、EKSには後から触れるCoreDNSがあるので、ELBをEKSのサービス間通信に使うことはあまりないかと思います。
設定方法
Auto Modeでない場合は、アドオンでAmazon VPC CNI、kube-proxy、CoreDNSが追加されていることが前提となります。(アドオン追加方法は下記URL参照。Auto Modeではマネージド扱いとなる)

対象のパブリックサブネット(内部用の場合はプライベートサブネット)にタグを付与しておきます。(下記URL参照)

Auto Modeの場合、kubectlコマンドで、IngressClassParams、IngressClass、Ingressを作成します。(下記URL参照)

Auto Modeでない場合は、Helmを使用するか、AWS Load Balancer Controllerをインストールする必要があります。(下記URL参照)

クライアント側(接続元)は、ロードバランサーのURLで接続します。デフォルトではk8s-testfron-testalbi-xxxxxxxxxx-xxxxxxxxxx.(リージョン).elb.amazonaws.comのようなURL(http)で作成されるます。
(参考)アドオンの外部DNSを使用すると自動的にRoute53のホストゾーンにALB/NLBのAレコードをエイリアスで作成することができます。下記URLが参考になりますが、前述のアドオン追加方法でコミュニティアドオンとして追加し、OIDC設定とアドオンで使用するロールを設定しておけば、Ingressのannotations指定でドメイン追加することで、自動追加が可能になります。
確認方法
名前解決の確認
接続元(外部の場合はインターネット経由で、内部の場合はPodからkubectl execで接続して確認)curl等でELBのアドレスが解決され、接続できることを確認します。(下記はALB internet facingの例)
curl -v http://k8s-testfron-testalbi-xxxxxxxxxx-xxxxxxxxxx.ap-northeast-1.elb.amazonaws.com(ロードバランサーURL)
* Host k8s-testfron-testalbi-xxxxxxxxxx-xxxxxxxxxx.ap-northeast-1.elb.amazonaws.com:80 was resolved.
* IPv6: (none)
* IPv4: 54.178.38.36, 13.230.180.105
*   Trying 54.178.38.36:80...
* Connected to k8s-testfron-testalbi-xxxxxxxxxx-xxxxxxxxxx.ap-northeast-1.elb.amazonaws.com (54.178.38.36) port 80
設定確認(GUI)
Ingressの設定をマネージメントコンソールでも確認できます。
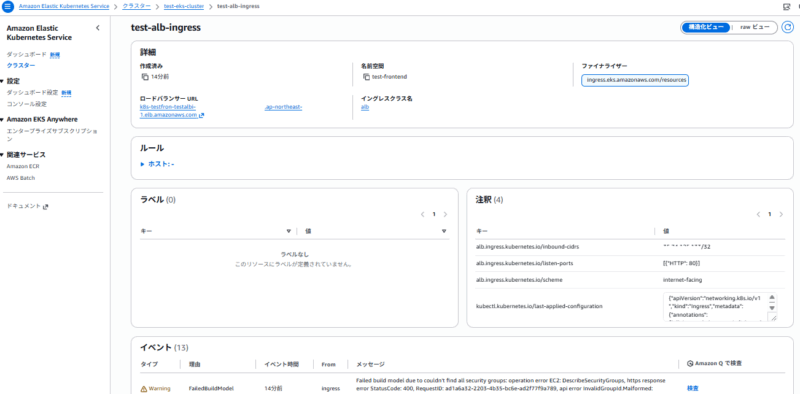
マネージメントコンソール > EKS > クラスター > クラスター名 > リソースタブ > サービスとネットワーキング > IngressからロードバランサーのURLやIngressClassへのリンクもあり。Annotationも確認できます。ちなみに、イベントでAmazon Qへのリンクもあるので、問題が発生した場合のトラブルシューティングも可能です。(下記画面はannotationsに余計なセキュリティグループ指定があった場合でWarningが出ていますが、Amazon Qで簡単に解析可能でした)
設定確認(CLI)
コマンドでIngressを確認するには下記となります。
$ kubectl describe ingress
Name:             test-alb-ingress
Labels:           <none>
Namespace:        test-frontend
Address:          k8s-testfron-testalbi-xxxxxxxxxx-xxxxxxxxxx.ap-northeast-1.elb.amazonaws.com
Ingress Class:    alb
Default backend:  <default>
Rules:
  Host        Path  Backends
  ----        ----  --------
  *
              /*   test-frontend-service:80 (10.1.4.64:8080)
Annotations:  alb.ingress.kubernetes.io/inbound-cidrs: xxx.xxx.xxx.xxx/32
              alb.ingress.kubernetes.io/listen-ports: [{"HTTP": 80}]
              alb.ingress.kubernetes.io/scheme: internet-facing
EKS:CoreDNS
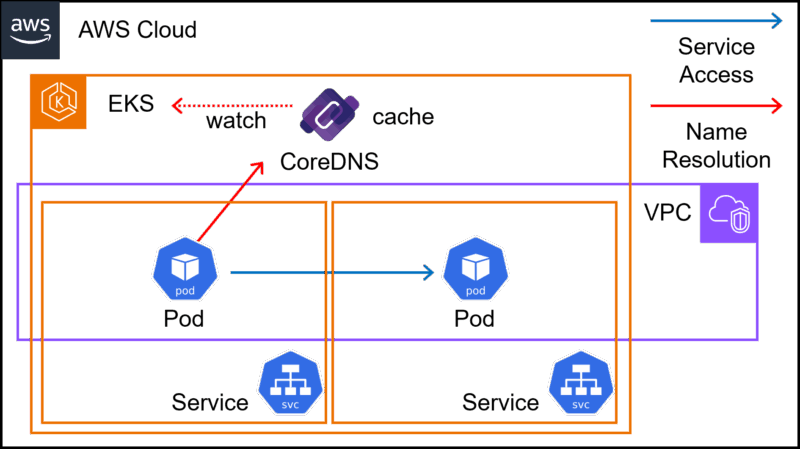
ここがECSとの大きな違いかと思うのは、EKSの場合は、サービス間通信はアドオンでCoreDNSが使用でき、とくにAuto Modeではデフォルトで使用できるため、クラスター内のサービス間通信の方式を悩む必要はあまりないかと思います。
CoreDNSは、ServiceやPodの名前解決をクラスター内で提供します。コンテナのリゾルバとして設定されるのと、ネームスペース.svc.cluster.localというサーチパスが設定されるので、サービス名のみでも名前解決可能となります。応答はラウンドロビンで応答されます。更新は、Kubernetesのwatchの仕組み(変更の監視)で取得します。
また、ServiceやDeploymentを作成する場合に、特に意識することなく、ServiceName.Namespace.svc.cluster.localなどの名前で使うことができるので、簡単にサービス間通信が可能になります。

留意点
更新のタイムラグはあまりないが、内部キャッシュ(デフォルト30秒)を持つためにクエリーに対するタイムラグはありえるのと、クライアント側にキャッシュを持っている可能性はありますが、PodのIPが変わったとしてもService側(ClusterIP)を変わらないのであまり影響はありません。
https://v1-33.docs.kubernetes.io/docs/tasks/administer-cluster/dns-custom-nameservers/
設定方法
Auto Modeではとくに設定はありません。
Auto Mode以外では、アドオンとして追加します。アドオンの追加方法はELBのところで挙げたリンクと同様です。
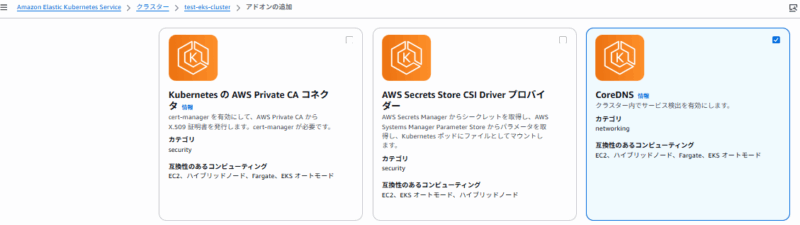
接続元、この場合はサービス間通信なので、接続元のPodとなりますが、そちらからは、ServiceName.Namespace.svc.cluster.localという名前で接続が可能です。同じネームスペースならサービス名のみ、異なるネームスペースならServiceName.Namespaceという名前で接続が可能です。
確認方法
名前解決の確認
podから確認を行います。下記はkubectl execでコンテナ内からコマンドを実行しています。resolv.confを確認するとNamespaceを含むドメインがサーチパスに入っているのが確認できます。curlでService名のみで接続ができることを確認します。
# cat /etc/resolv.conf
search namespace.svc.cluster.local svc.cluster.local cluster.local ap-northeast-1.compute.internal
nameserver 172.20.0.10
options ndots:5
#
# curl -v http://servicename/
* Host servicename:80 was resolved.
* IPv6: (none)
* IPv4: 172.20.242.93
*   Trying 172.20.242.93:80...
* Connected to servicename (172.20.242.93) port 80
(以下省略)
設定確認(GUI)
Auto Modeでない場合は、アドオンや起動したPodを確認できます。
マネージメントコンソール > EKS > クラスター > クラスター名 > アドオンタブでCoreDNSが追加されていることを確認可能です。また、リソースタブで起動しているCoreDNSのPodを確認できます。
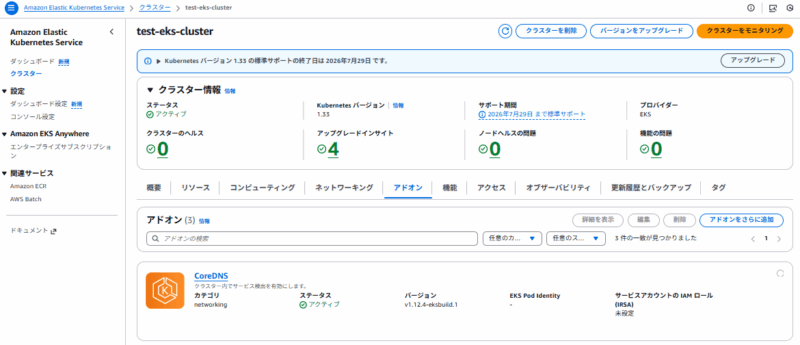
設定確認(CLI)
Auto Modeでない場合は、コマンドでDeploymentやService、Configmapを確認できます。
$ kubectl get deploy -n kube-system | grep coredns
coredns          2/2     2            2           3h10m

$ kubectl get svc -n kube-system kube-dns
NAME       TYPE        CLUSTER-IP    EXTERNAL-IP   PORT(S)                  AGE
kube-dns   ClusterIP   172.20.0.10   <none>        53/UDP,53/TCP,9153/TCP   3h10m

$ kubectl get cm -n kube-system coredns -o yaml
apiVersion: v1
data:
  Corefile: |
    .:53 {
        errors
        health {
            lameduck 5s
          }
        ready
        kubernetes cluster.local in-addr.arpa ip6.arpa {
          pods insecure
          fallthrough in-addr.arpa ip6.arpa
        }
        prometheus :9153
        forward . /etc/resolv.conf
        cache 30
        loop
        reload
        loadbalance
    }
kind: ConfigMap
metadata:
  creationTimestamp: "2025-12-10T06:56:14Z"
  labels:
    eks.amazonaws.com/component: coredns
    k8s-app: kube-dns
  name: coredns
  namespace: kube-system
EKS:VPC Lattice
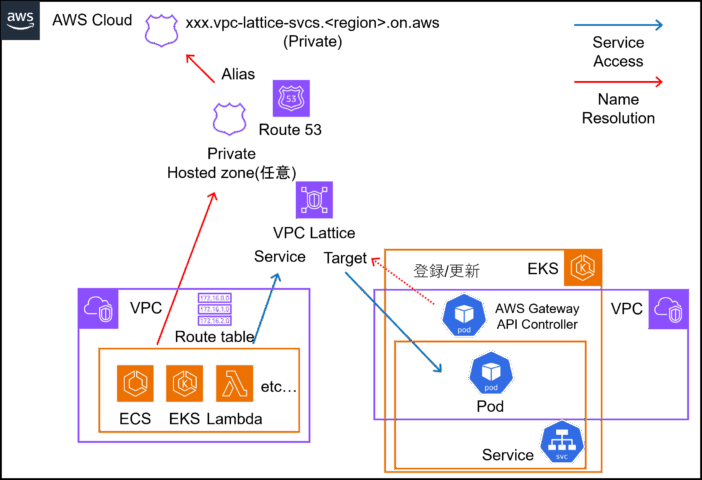
VPC LatticeはEKSでも使用可能です。概要はECSで書いた内容と同様となりますが、EKSをターゲットに通信する場合や、EKSから他のVPCにあるAWSサービス(他のEKSクラスタやECS、Lambda等)と通信する際に使用できます。図は通信元と通信先のVPCが分かれていますが、同一VPC内でもVPC Latticeを経由する通信となります。
EKSの場合は、AWSゲートウェイAPIコントローラーを使用して、VPC Latticeサービスに登録、更新等を行い、Kubernetesでの設定や動作がVPC Latticeと連携できるようにします。
留意点
(ECSのところに記載したのでここでは省略します。)
設定方法
全体の流れとしては、AWSゲートウェイAPIコントローラーをEKSにインストールし、GatewayClass、Gateway、HTTPRouteを設定することになります。
最初にAWSゲートウェイAPIコントローラーの前提となるGateway APIを導入します。(下記URLを参照)

AWSゲートウェイAPIコントローラーのインストールは下記のURLを参考に実施します。IAMと連携する方法でPod IdentitiesとIRSAのどちらかとなりますが、Pod Identityが推奨と記載がありますが、Fargateを使っている場合はIRSAにする必要があります。helmを使用する方法とマニフェストファイルでkubectlファイルでインストールする方法のどちらかを実施します。

公式のGitHubはこちらです。
https://github.com/aws/aws-application-networking-k8s
AWSゲートウェイAPIコントローラーインストール後は、GatewayClass、Gateway、HTTPRouteを設定していきます。下記がサンプルとなります。
HTTPRouteでターゲットとしたいサービスを指定します。シンプルな書き方のサンプルは下記となります。
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  name: test-service-route
  namespace: test-service
spec:
  parentRefs:
    - name: eks-lattice-network #Gatewayの名前
  rules:
    - matches:
        - path:
            type: PathPrefix
            value: /
      backendRefs:
        - name: test-service #ターゲットとしたいService
          kind: Service
          port: 80
          weight: 1
VPC Latticeとの連携は、Gatewayを作成した際に、VPC Latticeサービスが作成(サービスネットワークもなければ作成)され、HTTPRouteを作成した際にVPC Latticeサービスのリスナー/ルールとサービスに対応したターゲットグループが作成されます。
確認方法
名前解決の確認
(ECSと同様のため省略します。)
設定確認(GUI)
VPC Lattice部分はECSと同様です。ターゲットグループは、k8s-から始まる名前になっています。ターゲットにPod(のIPアドレス)が登録されるのが確認できます。VPC Latticeからのヘルスチェックが失敗する場合は、EKSのクラスターセキュリティグループにVPC Latticeのマネージドプレフィックスリストからのインバウンドが許可されているか(ポートはコンテナがリッスンしているポート)を確認します。
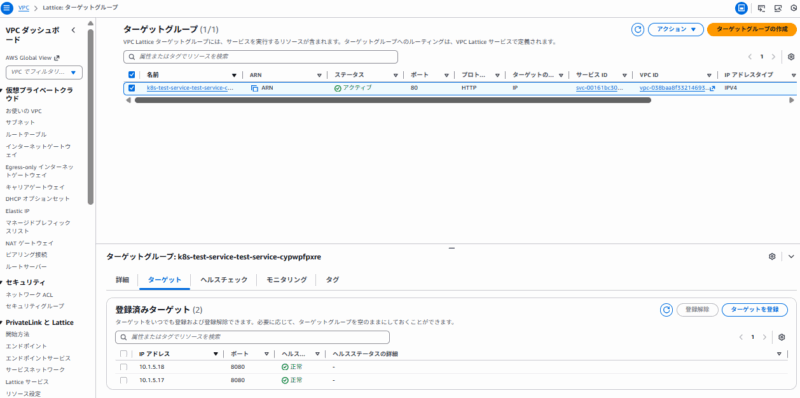
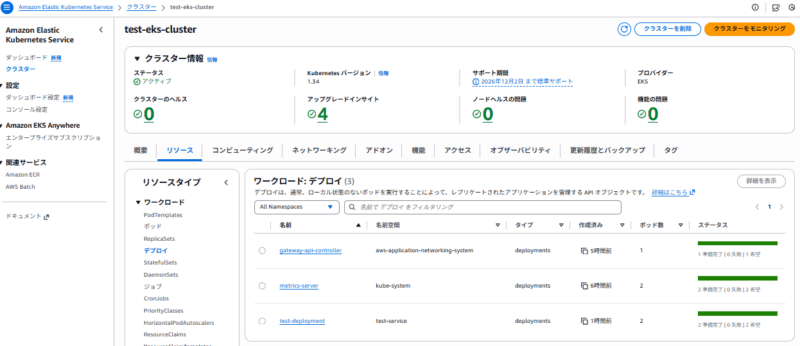
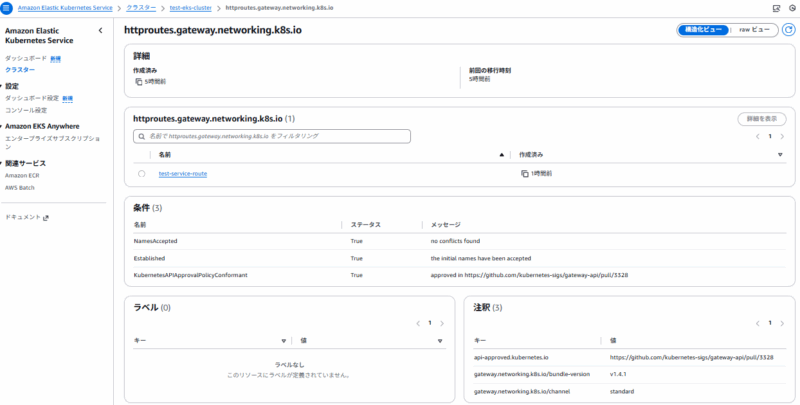
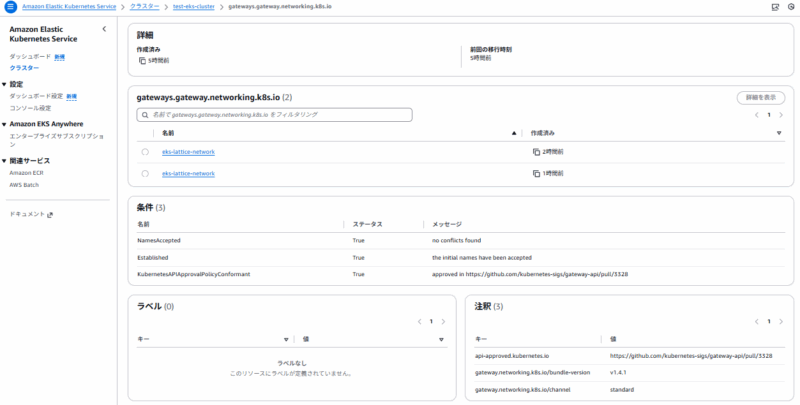
マネージメントコンソール > EKS > クラスター > クラスター名 > リソースタブ > ワークロード > デプロイで、AWSゲートウェイAPIコントローラーのデプロイのステータスが緑(ポッドが起動していること)となっていることが確認できます。HTTPSrouteやGatewayの設定もリソースタブで確認できます。
設定確認(CLI)
awsコマンドはECSと同様です。
下記のコマンドでAWSゲートウェイAPIコントローラーのpodが起動していることを確認します。
$ kubectl get pod -n aws-application-networking-system
NAME                                      READY   STATUS    RESTARTS   AGE
gateway-api-controller-xxxxxxxxxx-7lzbc   2/2     Running   0          16m
gateway-api-controller-xxxxxxxxxx-xs7pq   2/2     Running   0          16m
AWSゲートウェイAPIコントローラーのログを確認し、エラーがないことを確認します。
$ kubectl logs -n aws-application-networking-system deploy/gateway-api-controller
関連記事
-
 ECS/EKSのIPアドレス設計
-
 ECS/EKSでのIAM使用
-
 CursorでECS/EKSのMCP Serverを使う