
EC2がRunningなのに接続不能?原因はIMDSと内蔵サービス
目次
本記事は、クラウドビルダーズ株式会社のアドベントカレンダー2025の8日目の記事となります!
はじめに
こんにちは!CloudBuildersのiizakaです。
GitLabサーバーとして稼働中のEC2インスタンスが、「RunningなのにアプリケーションもSession Managerも使えない」という致命的な障害に直面しました。インスタンスの停止/起動 (Stop/Start)で一時的に接続は回復しましたが、根本原因が解決されていないため、再発のリスクが残りました。
そこで本記事では、この障害の原因である AWS 標準サービスを特定し、再発のリスクを排除するための恒久対策(パッケージ削除)に至るまでの道のりを、検証結果とともに解説します。
障害のメカニズムと根本原因
障害の連鎖と IMDS アクセス失敗の理屈
システムログの調査から、IMDS (Instance Metadata Service) へのアクセス失敗が原因であることが判明しました。
- IMDSアクセス失敗: AWS標準サービスである
refresh-policy-routes@ens5.serviceが周期的に IMDS にアクセスしようとした際、unbound variableエラーを吐いて失敗し、ネットワーク設定の維持に失敗しました。- システム機能不全: サービスの失敗により OS 内部の特殊ルーティングが破損し、SSM Agent も動作停止。これがインスタンスステータスチェックの失敗として現れました。
恒久対策の課題:パッケージの自動復活
原因サービスは
systemctl disableでは OS 再起動時に復活してしまうため、恒久対策には原因となるパッケージ(amazon-ec2-net-utils)の削除が必要となりました。
検証:パッケージ削除とネットワーク接続の維持
この検証の目的は、amazon-ec2-net-utils 削除時に静的設定ファイルを作成することが、OS再起動後の接続を保証する確実な方法であることを証明することです。
| シナリオ | 対策内容 | OS再起動後の結果 | 接続の可否 |
| シナリオ A (安全) | 手動で設定ファイルを作成し、パッケージを削除 | ネットワーク設定が正常に読み込まれる | OK |
| シナリオ B (危険) | 設定ファイルを作成せず、パッケージを削除 | ネットワーク設定の自動構成に失敗 | FAILURE |
シナリオ A の詳細な検証手順(安全な恒久対策)
1. 静的ネットワーク設定ファイルの作成
OS 標準の systemd-networkd にネットワーク管理を引き継がせるため、DHCP 設定を記述したファイルを作成しました。
sudo vi /etc/systemd/network/80-ens5.networkファイルの内容:
[Match]
Name=ens5

[Network]
DHCP=yes
IPv6DuplicateAddressDetection=0
LLMNR=no
DNSDefaultRoute=yes

[DHCPv4]
UseHostname=no
UseDNS=yes
UseNTP=yes
UseDomains=yes

[DHCPv6]
UseHostname=no
UseDNS=yes
UseNTP=yes
WithoutRA=solicit2.設定の有効化と適用
以下のコマンドで設定を適用し、ネットワーク管理を systemd-networkd に切り替えました。
sudo systemctl enable systemd-networkd
sudo systemctl restart systemd-networkd3.パッケージの削除と最終検証sudo dnf remove amazon-ec2-net-utils を実行し、OS を再起動しました。
結果: 再起動後も Session Manager での接続は維持されました。手動設定ファイルが機能したことが証明されました。
シナリオ B の詳細な検証手順(通信断の再現)
1.設定ファイルを作成せずに sudo dnf remove amazon-ec2-net-utils を実行し、OS を再起動しました。
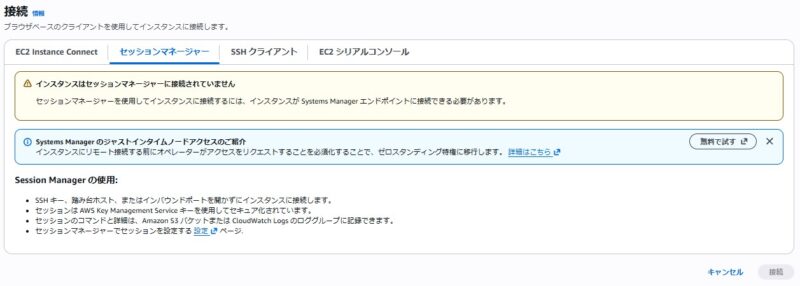
結果: 再起動後、Session Manager での接続が不可能になりました。
恒久対策の検証結果と結論
今回の検証の決定的な成果は、IMDS障害のトリガーであった amazon-ec2-net-utils パッケージの役割を、OS標準機能で代替できることを確認した点です。
- 代替手段の確立: 検証の結果、手動で
systemd-networkd用の静的ネットワーク設定ファイルを作成し配置することにより、refresh-policy-routes@ens5.serviceの自動構成の役割を代替できることが確認されました。 - リスク回避の鍵: 恒久対策としてパッケージ削除を進める場合、この手動での設定ファイルの作成が、次の OS 起動時の通信を保証する方法となります。
事例から得られた普遍的な教訓
今回のEC2障害と解決の道のりから、クラウド運用における以下の重要な教訓を得ることができました。
- IMDS 依存性のリスク: EC2で接続障害が発生した場合、ホストをリセットする 停止/起動 (Stop/Start) 操作が復旧に最も有効です。
- Stop/Start と Reboot の違い: IMDS 障害や基盤レベルの問題が疑われる場合、ホストをリセットする 停止/起動 (Stop/Start) が有効です。
- 運用の選択肢: サービスの実行が不安定化のトリガーである場合、リスクを許容してサービスの停止状態を維持するか、パッケージ削除で再発リスクを完全に排除するか、運用とコストのバランスに応じた判断が必要となります。
