
AWS Security Group と Linux iptables の違いと使い分け
目次
はじめに
こんにちは!CloudBuilders の iizaka です。
先日、LPIC-303(Security)に合格しました。
LPIC-303 の学習を進める中で、Linux のネットワークセキュリティ、特に iptables(netfilter) の仕組みを改めて体系的に理解する機会がありました。その中で感じたのが、
AWS の Security Group と iptables は似ているようで、役割はまったく異なる
という点です。
AWS 環境では Security Group を使うことが前提となりますが、
「では iptables は不要なのか?」
「どのような場面で使い分けるべきか?」
という点は、意外と明確に整理されていないと感じました。
本記事では、Security Group と iptables の概要を整理したうえで、
EC2 を用いた簡単な検証を行い、
それぞれを使うべきケース について実体験ベースで解説します。
Security Group の概要
Security Group は、AWS が提供する 仮想ファイアウォール です。
EC2 インスタンスにアタッチされ、インスタンスの 外側 で通信制御を行います。
主な特徴は以下のとおりです。
- ステートフル(戻り通信は自動的に許可)
- 許可ルールのみを定義(明示的な deny は存在しない)
- EC2 のネットワークインターフェース単位で適用
- 管理主体は AWS 側
Security Group は AWS 環境における通信制御の第一防衛線 であり、
設計・運用において必須の存在です
iptables の概要
iptables は、Linux カーネルに組み込まれている netfilter 機能を操作するためのコマンドです。
ホスト OS の 内部 でパケットフィルタリングを行います。
主な特徴は以下のとおりです。
- テーブル / チェイン / ルールという概念
- 明示的に DROP / REJECT が可能
- ステートレスな制御が基本
- OS 管理者が直接管理する
LPIC-303 では、iptables を含む OS レベルのセキュリティ制御が重点的に扱われており、
Linux セキュリティの中核となる仕組み です。
検証構成
今回の検証では、以下のシンプルな構成を用いました。
- EC2:Amazon Linux 2023
- Apache(80/tcp)を起動
- 初期状態:
- Security Group:80/tcp を許可
- iptables:特に制御なし
この状態では、ブラウザから Web アクセスが正常に可能です。
検証①:Security Group で遮断した場合
操作内容
- Security Group から 80/tcp の許可ルールを削除
結果
- Web アクセス不可
- EC2 内部の iptables 設定に変化なし
考察
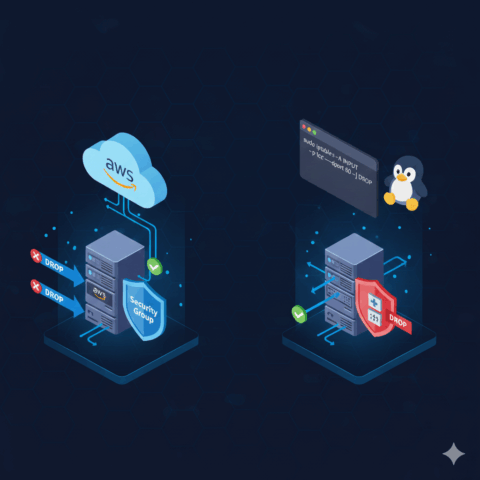
Security Group による制御では、
パケットは EC2 に到達する前に破棄 されます。
そのため OS 側では、
「通信が来た」という事実自体を認識しません。
検証②:iptables で遮断した場合
操作内容
sudo iptables -A INPUT -p tcp --dport 80 -j DROP結果
- Web アクセス不可
- iptables で 80/tcp が DROP されていることを確認
考察
この場合、パケットは EC2 まで到達 しています。
そのうえで、OS 内部で明示的に破棄されています。
Security Group を使うケース
① AWS 環境における基本的な通信制御
- SSH は管理者 IP のみに限定
- Web は ALB からの通信のみ許可
Security Group は 必ず使う前提の仕組み です。
② 環境全体で統一した制御を行いたい場合
- 本番 / ステージング / 開発で同一ルールを適用
- IaC(CloudFormation / CDK)で管理
AWS 側で一元管理でき、運用ミスを防ぎやすい点が強みです。
③ OS に依存しない制御をしたい場合
- Amazon Linux / Ubuntu などの差異を吸収
- ミドルウェアに依存しない制御が可能
iptables を使うケース
① 追加の防御層として
- Security Group + iptables による 多層防御
- SG 設定ミス時の保険として有効
② ホスト内で細かく制御したい場合
- localhost 通信の制御
- 特定プロセス向けの制御
Security Group では表現できない制御が可能です。
③ セキュリティ監査・要件対応
- OS レベルでの制御証跡が必要
- auditd などと組み合わせた運用
LPIC-303 の知識がそのまま活きる領域です。
まとめ
今回の検証から、以下の点が明確になりました。
- Security Group は EC2 の外側 で通信を制御する必須要素
- iptables は EC2 の内側 で動作する補完的な仕組み
- Security Group は iptables の代替ではない
- LPIC-303 で学ぶ Linux セキュリティの知識は AWS 環境でも十分に有効
AWS 環境であっても、
中身は Linux である ことに変わりはありません。
Security Group と iptables の役割を正しく理解することで、
設計・トラブルシュートの解像度を一段引き上げることができると感じました。
