
異なる AWS リージョン間で Transit Gateway をピアリングする
目次
はじめに
こんにちは。shumpei です。
AWS Transit Gateway は、VPC やオンプレミスネットワークを一元的に接続・管理することができるサービスです。Transit Gateway のピアリング機能を使用すると、異なるリージョン間でネットワークを接続することが可能です。
本記事では、東京リージョン(ap-northeast-1)とバージニア北部リージョン(us-east-1)間で Transit Gateway をピアリングし、各リージョンの VPC 間で通信できる環境を Terraform で構築する方法を紹介していきます。
構成概要
以下のような構成で実装を行います。
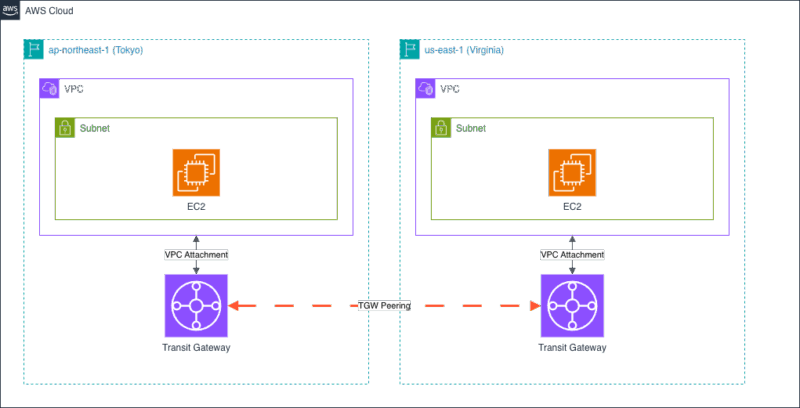
東京リージョン(ap-northeast-1)
- VPC: 10.1.0.0/16
- Transit Gateway
- EC2 インスタンス(通信確認用)
バージニアリージョン(us-east-1)
- VPC: 10.2.0.0/16
- Transit Gateway
- EC2 インスタンス(通信確認用)
両リージョンの Transit Gateway を Peering Attachment で接続し、それぞれの VPC から対向リージョンの VPC へ通信できるようにします。
必要な Transit Gateway リソース
今回の異なるリージョン間で Transit Gateway をピアリングする方法で作成するために必要なリソースを簡単に説明していきます。
- Transit Gateway
各リージョンに作成する中央ハブとなるリソースです。VPC やピアリング接続をアタッチしていきます。 - Transit Gateway VPC Attachment
VPC と Transit Gateway を接続するためのアタッチメントです。これにより VPC 内のリソースが Transit Gateway を経由して通信できるようになります。 - Transit Gateway Peering Attachment
異なるリージョンの Transit Gateway 同士を接続するためのアタッチメントです。一方のリージョンからリクエストを送信します。 - Transit Gateway Peering Attachment Accepter
Peering Attachment のリクエストを受け入れるためのリソースです。対向リージョン側で承認処理を行います。 - Transit Gateway Route Table
Transit Gateway 内のルーティングを管理するテーブルです。今回はデフォルトで作成されるルートテーブルを使用していきます。 - Transit Gateway Route
ルートテーブルに追加するルートエントリです。対向リージョンの CIDR への経路を設定します。
Terraform での実装
前提となる基本構成
本記事では、Transit Gateway Peering の実装がメインのため、以下のリソースは各リージョンに既に作成されている前提で進めていきます。
- VPC:10.1.0.0/16(東京)、10.2.0.0/16(バージニア)
- サブネット、ルートテーブル、インターネットゲートウェイ
- セキュリティグループ
- EC2 インスタンス(通信確認用)
これらのリソース実装の記載は省略させていただくのであらかじめご了承ください。
1. プロバイダー設定
複数リージョンにリソースを作成するため、エイリアスを使用して 2 つのプロバイダーを定義します。
terraform {
  required_version = ">= 1.0"
  required_providers {
    aws = {
      source  = "hashicorp/aws"
      version = "~> 5.0"
    }
  }
}

# 東京リージョン
provider "aws" {
  alias  = "tokyo"
  region = "ap-northeast-1"
}

# バージニア北部リージョン
provider "aws" {
  alias  = "virginia"
  region = "us-east-1"
}
2. Transit Gateway の作成
各リージョンに Transit Gateway を作成します。
# 東京リージョンの Transit Gateway
resource "aws_ec2_transit_gateway" "tokyo" {
  provider                        = aws.tokyo
  description                     = "Tokyo Transit Gateway"
  default_route_table_association = "enable"
  default_route_table_propagation = "enable"

  tags = {
    Name = "tokyo-tgw"
  }
}

# バージニア北部リージョンの Transit Gateway
resource "aws_ec2_transit_gateway" "virginia" {
  provider                        = aws.virginia
  description                     = "Virginia Transit Gateway"
  default_route_table_association = "enable"
  default_route_table_propagation = "enable"

  tags = {
    Name = "virginia-tgw"
  }
}
3. Transit Gateway VPC Attachment
作成した Transit Gateway を各リージョンの VPC に接続します。
# 東京リージョンの VPC Attachment
resource "aws_ec2_transit_gateway_vpc_attachment" "tokyo" {
  provider           = aws.tokyo
  subnet_ids         = [aws_subnet.tokyo.id]  # 既存のサブネットを参照
  transit_gateway_id = aws_ec2_transit_gateway.tokyo.id
  vpc_id             = aws_vpc.tokyo.id       # 既存のVPCを参照

  tags = {
    Name = "tokyo-tgw-attachment"
  }
}

# バージニア北部リージョンの VPC Attachment
resource "aws_ec2_transit_gateway_vpc_attachment" "virginia" {
  provider           = aws.virginia
  subnet_ids         = [aws_subnet.virginia.id]  # 既存のサブネットを参照
  transit_gateway_id = aws_ec2_transit_gateway.virginia.id
  vpc_id             = aws_vpc.virginia.id       # 既存のVPCを参照

  tags = {
    Name = "virginia-tgw-attachment"
  }
}
4. Transit Gateway Peering Attachment
異なるリージョンの Transit Gateway 同士をピアリング接続します。一方のリージョンからピアリングリクエストを送信し、もう一方で承認するという流れになります。
# ピアリングアタッチメント(東京からバージニア北部へリクエスト)
resource "aws_ec2_transit_gateway_peering_attachment" "tokyo_to_virginia" {
  provider                = aws.tokyo
  peer_region             = "us-east-1"
  peer_transit_gateway_id = aws_ec2_transit_gateway.virginia.id
  transit_gateway_id      = aws_ec2_transit_gateway.tokyo.id

  tags = {
    Name = "tokyo-to-virginia-peering"
  }
}

# ピアリングアタッチメントの承認(バージニア北部側)
resource "aws_ec2_transit_gateway_peering_attachment_accepter" "virginia" {
  provider                      = aws.virginia
  transit_gateway_attachment_id = aws_ec2_transit_gateway_peering_attachment.tokyo_to_virginia.id

  tags = {
    Name = "accept-tokyo-peering"
  }
}
このリソースにより、2 つの Transit Gateway 間でピアリング接続が確立されます。
5. Transit Gateway Route の設定
Transit Gateway のルートテーブルに、対向リージョンへのルートを追加します。これにより、各リージョンの VPC から対向リージョンへの通信が可能になります。
# 東京側:バージニア北部 VPC への経路
resource "aws_ec2_transit_gateway_route" "tokyo_to_virginia" {
  provider                       = aws.tokyo
  destination_cidr_block         = "10.2.0.0/16"
  transit_gateway_attachment_id  = aws_ec2_transit_gateway_peering_attachment.tokyo_to_virginia.id
  transit_gateway_route_table_id = aws_ec2_transit_gateway.tokyo.association_default_route_table_id
}

# バージニア北部側:東京 VPC への経路
resource "aws_ec2_transit_gateway_route" "virginia_to_tokyo" {
  provider                       = aws.virginia
  destination_cidr_block         = "10.1.0.0/16"
  transit_gateway_attachment_id  = aws_ec2_transit_gateway_peering_attachment_accepter.virginia.id
  transit_gateway_route_table_id = aws_ec2_transit_gateway.virginia.association_default_route_table_id
}
VPC ルートテーブルの設定
最後に、各 VPC のルートテーブルに Transit Gateway 経由のルートを追加します。
# 東京 VPC:バージニア北部 VPC への経路
resource "aws_route" "tokyo_to_virginia" {
  provider               = aws.tokyo
  route_table_id         = aws_route_table.tokyo.id
  destination_cidr_block = "10.2.0.0/16"
  transit_gateway_id     = aws_ec2_transit_gateway.tokyo.id
}

# バージニア北部 VPC:東京 VPC への経路
resource "aws_route" "virginia_to_tokyo" {
  provider               = aws.virginia
  route_table_id         = aws_route_table.virginia.id
  destination_cidr_block = "10.1.0.0/16"
  transit_gateway_id     = aws_ec2_transit_gateway.virginia.id
}
以上で、Transit Gateway Peering の実装に必要な主要リソースの設定が完了です。
デプロイと確認
デプロイ手順
Terraform でリソースの記述が完了したらデプロイしていきます。
terraform init
terraform plan
plan の確認に問題がなければ、apply を実行していきます。
terraform applyデプロイが完了したら AWS コンソール上で実際にリソースが作成されていることを確認しましょう。
- VPC コンソール → Transit Gateway
両リージョンに Transit Gateway が作成されていること - VPC コンソール → Transit Gateway アタッチメント
Peering Attachment のステータスが「Available」になっていること - VPC コンソール → Transit Gateway ルートテーブル
対向リージョンへのルートが追加されていること
通信確認
各リージョンの EC2 インスタンスに SSM Session Manager で接続し対向リージョンへ ping を実行していきます。
東京リージョン → バージニア北部リージョン
$ ping 10.2.1.108
PING 10.2.1.108 (10.2.1.108) 56(84) bytes of data.
64 bytes from 10.2.1.108: icmp_seq=1 ttl=124 time=158 ms
64 bytes from 10.2.1.108: icmp_seq=2 ttl=124 time=154 ms
64 bytes from 10.2.1.108: icmp_seq=3 ttl=124 time=154 ms
64 bytes from 10.2.1.108: icmp_seq=4 ttl=124 time=154 ms
64 bytes from 10.2.1.108: icmp_seq=5 ttl=124 time=154 ms
東京からバージニア北部への通信が確立されています。
バージニア北部リージョン → 東京リージョン
$ ping 10.1.1.245
PING 10.1.1.245 (10.1.1.245) 56(84) bytes of data.
64 bytes from 10.1.1.245: icmp_seq=1 ttl=124 time=156 ms
64 bytes from 10.1.1.245: icmp_seq=2 ttl=124 time=157 ms
64 bytes from 10.1.1.245: icmp_seq=3 ttl=124 time=154 ms
64 bytes from 10.1.1.245: icmp_seq=4 ttl=124 time=154 ms
64 bytes from 10.1.1.245: icmp_seq=5 ttl=124 time=154 ms
以上で双方向で通信が確立されていることが確認できました。
このように、Transit Gateway Peering を使用することで、異なるリージョン間でプライベート IP アドレスを使った通信が可能になります。
注意事項
- Transit Gateway Peering には料金が発生します(アタッチメント料金 + データ転送料金)
- ピアリング接続が確立されるまで数分かかる場合があります
- CIDR ブロックが重複しないように設計する必要があります
- 検証後のリソース削除忘れにご注意ください
まとめ
今回は Transit Gateway を使用して異なるリージョン間でネットワーク接続を確立する方法を紹介しました。
本記事がご参考になれば幸いです。
参考リンク
AWS 公式ドキュメント


Terraform Registry(AWS Provider)
- aws_ec2_transit_gateway

- aws_ec2_transit_gateway_peering_attachment

- aws_ec2_transit_gateway_peering_attachment_accepter

- aws_ec2_transit_gateway_route

- aws_ec2_transit_gateway_vpc_attachment


関連記事
-
 7か月でAWS認定資格12冠達成への道のり
-
 超簡単!AWSアカウント作成手順
-
 AWSのルートユーザーにMFAを設定しよう