
【書評】『IAMのマニアックな話 2025』を読んでみた
目次
はじめに
こんにちは、CloudBuildersのsugawaraです。
今回は書籍紹介の記事となります。AWSを利用する多くの方が毎日触れているIAMに関する本です。
自分も普段から業務でIAMは利用していますが、最近のIAMまわりのアップデートにちゃんとキャッチアップできていないなと感じていました。例えば、IAM Identity Center(旧AWS SSO)を利用するようになったものの、「なぜ利用するのか?」、「そもそもこれはなにか?」というレベルでした。
そこで、IAMまわりの最新の動向をチェックするために『IAMのマニアックな話 2025』(佐々木拓郎著)を読んでみました。
本記事を見て中身が気になった方は電子版のみでOKなら技術書典のサイトから、紙版も欲しいという方はBOOTHにてお買い求めください。
目次
下記は本書の目次となります。
第1章 IAMの基礎と進化
1.1 AWSアカウントと IAMの関係
1.2 IAMの基本的な4つの機能
1.3 2019年~2025年の IAM関連のアップデート
1.4 まとめ
第2章 AWS Organizationsと IAM
2.1 AWS Organizations
2.2 組織ポリシー—承認ポリシーと管理ポリシー
2.3 AWS Organizationsと IAMの関係
2.4 まとめ
第3章 AWS IAM Identity Centerと IAM
3.1 IAM Identity Centerの概要
3.2 構成要素と動作の仕組み
3.3 マルチアカウント時代における IAM Identity Centerの必然性と課題
3.4 課題を解決するための設計パターン例
3.5 まとめ
第4章 IAM Access Analyzerと CCoE
4.1 IAM Access Analyzerの基本
4.2 IAM監査体制と CCoEの役割
4.3 AIを活用したポリシー提案への夢
4.4 まとめ
第5章 AWS Verified Accessと IAM
5.1 AWS Verified Accessの概要
5.2 AWS Verified Accessの構成要素
5.3 Verified Accessと IAMの関係
5.4 ゼロトラスト時代の認証認可のあり方
5.5 まとめ
第6章 IAMベストプラクティス集
6.1 IAMベストプラクティスの変遷
6.2 ベストプラクティスに向けての対応事項
6.3 AWS Well-Architected Frameworkと IAM
6.4 まとめ
第7章 長期認証情報から一時的な情報へ、そして動的認可
7.1 IAMユーザーによる長期認証の時代
7.2 IDフェデレーションと IAMロールによる一時的な認証への移行
7.3 コンテキストベースの動的認証・認可へ
7.4 AWS TEAMによる承認ベースの認可設定
第8章 IAMユーザーゼロへの移行ステップ
8.1 Step 1: 現状分析と移行計画の策定
8.2 Step 2: AWS Identity Centerへの移行準備
8.3 Step 3: プログラムアクセスの移行
8.4 Step 4: 段階的な移行実施
8.5 Step 5: IAMユーザーの無効化と削除
8.6 緊急時の代替手段の確保
8.7 まとめ
第9章 まとめと今後のトレンド
9.1 IAMの今後の進化予測
9.2 それでも単一アカウントの世界は残る
9.3 IAM管理者の今後
9.4 まとめ
あとがき
概要
本書『IAMのマニアックな本 2025』は、2019年に出版された『IAMのマニアックな本』の続編となります。前著では、IAMの概要説明と設計手法にフォーカスをあてており、IAMポリシーとIAMグループのデザインパターンや2019年当時のベストプラクティス、運用ノウハウなどがまとまっていました。そのため、AWSを学び始めの初学者~実際にIAMの管理を担当する方まで幅広く学べるものとなっています。
続編である本書『IAMのマニアックな本 2025』では、「組織として、どうIAMを利用していくか」ということをテーマにしています。そのため、AWS OrganizationsやIAM Identity Center、IAM Access Analyzerなどにフォーカスし、効果的なアクセス制御、新旧ベストプラクティスの対比、これからのトレンドまでカバーしています。
前著『IAMのマニアックな本』を読んだ方やある程度IAMの運用経験がある方、IAMの最新動向を追いたい方におすすめの一冊です。
印象に残った点
IAMのベストプラクティスの変化
最も印象に残ったのは、第6章にあるIAMのベストプラクティスの変遷です。下記に比較表を転載していますが、これを眺めるだけでも、AWSが公式に何を推奨しているかがだいぶ変わったことがわかるかと思います。
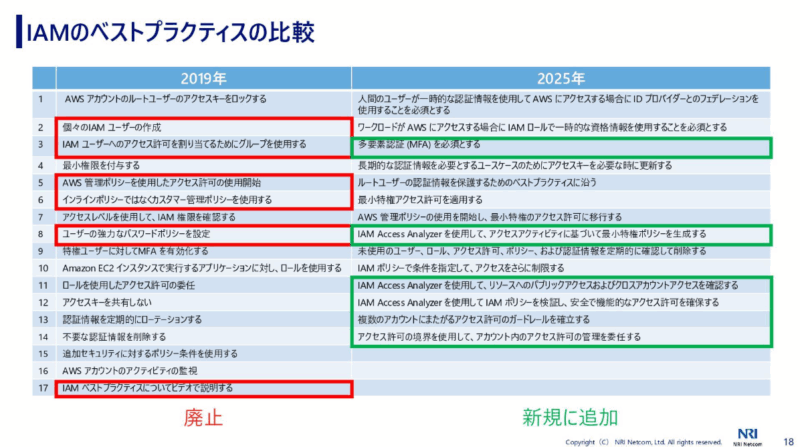
資料「IAMのマニアックな話 2025を執筆して、見えてきたAWSアカウント管理の現在」より抜粋
※上記画像は赤枠で廃止された項目と緑枠で追加された項目が囲ってありますが、書籍内では色付けはありません。
まず大きな変化は、AWSへのアクセス方法の変化です。これまでは個々人にIAMユーザーを払い出し、グループに所属させ、アクセスキーを発行し、認証情報は定期的にローテーションするといった運用方法が一般的でした。しかし、現在はIAMロールによる一時的な認証情報を利用することが推奨されています。つまり、基本的にはIAMユーザーとIAMグループを利用しない方式にシフトしています。
また、ポリシーの管理についてもIAM Access Analyzerの利用が強く推奨されるようになりました。実は自分自身これまでIAM Access Analyzerをほとんど触ったことがありません。しかし、本書の第4章でその概要と活用方法を学ぶことができ、今後の業務に積極的に取り入れていきたいなと感じました。手動でポリシーを管理していた時代から、ツールを活用した効率的な管理へと移行しているのだと理解できました。
新旧のベストプラクティスを比較表にまとめて、視覚的にわかりやすいように整理し、また、ただ変化を列挙するだけでなく、なぜ変わったのかの背景まで詳しく解説されているのがとても良かったです。
IAMユーザーゼロへの移行ステップ
もう一つ印象に残ったのは、第8章の「IAMユーザーゼロへの移行ステップ」です。現場ではまだまだ個々人にIAMユーザーを発行して運用している企業も多いかと思います。自分が現在常駐しているお客様環境でも、まさにIAM Identity Centerへの移行を進めている最中です。
本書で紹介されている移行ロードマップは具体的で、実際の移行の流れがイメージできるレベルで詳しく書かれています。現状分析から始まり、IAM Identity Centerのインスタンス準備、プログラムアクセスの移行、段階的な移行の実施、そして最終的なIAMユーザーの無効化まで、各ステップで何をすべきかが明確に示されています。実際にIAM Identity Centerを導入する際にそのまま参考にできる内容で、非常に実践的だと感じました。
また、「IAMユーザーゼロ」という理想を掲げつつも、現実的には完全にゼロにすることは難しいという前提で書かれているのも良いなと感じました。万が一のIdPやIAM Identity Centerの障害時に備えて、緊急時専用アカウントや緊急時用IAMユーザーをどう確保すべきか検討することについても触れられています。詳細な設計は次巻の『Organizations本』で記載予定ということで、続編が楽しみです。
IAM Identity Centerの導入を検討している方、あるいは既に導入中の方にとって、本章は非常に実践的で役に立つと感じました。
参考
今回紹介した書籍に関連するYouTube動画も公開されています。
興味のある方はぜひ視聴してみてください。
おわりに
今回は『AWSの薄い本6 IAMのマニアックな話 2025』を紹介しました。日々アップデートされるAWSサービスですが、こちらの書籍でまずはIAMのキャッチアップをするのはいかがでしょうか?興味を持った方はぜひ一度手に取ってみてください!
